. - Metodické usmernenie sekcie auditu a kontroly Ministerstva financií SR č. MF/015729/2017 - 1411 k finančnému riadeniu pre správcov kapitoly štátneho rozpočtu
1.Úvod
Ministerstvo financií SR vydáva toto metodické usmernenie podľa § 3 písm. b) zákona č. 357/2015 Z. z. o finančnej kontrole a audite a o zmene a doplnení niektorých zákonov (ďalej len „zákon o finančnej kontrole a audite“) s cieľom zabezpečiť primeranú aplikáciu ustanovení zákona o finančnej kontrole a audite.
Metodické usmernenie je zamerané na základné princípy, zásady a minimálne požiadavky kladené na finančné riadenie podľa § 5 zákona o finančnej kontrole a audite. Metodické usmernenie je určené najmä pre štatutárne orgány a vedúcich zamestnancov orgánov verejnej správy, ktorými sú správcovia kapitoly štátneho rozpočtu (ďalej len „SKŠR“) podľa § 9 ods. 1 zákona č. 523/2004 Z. z. o rozpočtových pravidlách verejnej správy a o zmene a doplnení niektorých zákonov v znení neskorších predpisov a predstavuje minimálny základ pre vytvorenie, zachovávanie a rozvíjanie finančného riadenia v rámci SKŠR, pričom jeho nastavenie predpokladá znalosť príslušnej legislatívy a prispôsobenie finančného riadenia na konkrétne podmienky SKŠR.
Každý SKŠR je povinný nastaviť systém finančného riadenia na svoje podmienky tak, aby mu systém napomáhal zabezpečovať a plniť jeho ciele a úlohy, ako aj vynakladať verejné financie hospodárne, efektívne, účinne a účelne. Základné prvky finančného riadenia uvedené v metodickom usmernení je potrebné vnímať v ich vzájomnej previazanosti a komplexnosti a príklady a vzory môžu byť pre jednotlivých SKŠR pomôckou ako vytvoriť systém finančného riadenia.
2.Základné charakteristiky systému verejnej vnútornej kontroly
Verejná vnútorná kontrola vo verejnej správe zahŕňa rozsiahlu sieť systémov zavedených v rámci orgánu verejnej správy za účelom primeraného zabezpečenia organizačných a finančných cieľov. Koncepciu verejnej vnútornej kontroly vytvorila Európska komisia1) s cieľom poskytnúť štruktúrovaný a funkčný model vytvárania prostredia vnútornej kontroly, ako aj modernizáciu kontrolných systémov vo verejnom sektore v súlade s medzinárodnými štandardami a osvedčenými postupmi v Európskej únii.
Verejná vnútorná kontrola predstavuje systém vnútorného kontrolného prostredia s cieľom poskytnúť primeranú záruku, že transakcie sú vykonávané v súlade s princípmi zdravého finančného riadenia, transparentnosti, hospodárnosti, efektívnosti a účinnosti, ako aj s relevantnou legislatívou a rozpočtovými pravidlami. Z dôvodu zabezpečenia ochrany verejných financií je dôležité vytvoriť a zabezpečiť efektívny a účinný systém verejnej vnútornej kontroly. Verejná vnútorná kontrola je vo svojej povahe preventívna a má zabezpečiť, že sú implementované primerané opatrenia, ktoré majú v najvyššej možnej miere brániť vzniku korupcie, podvodu a neoprávnenému použitiu verejných financií.
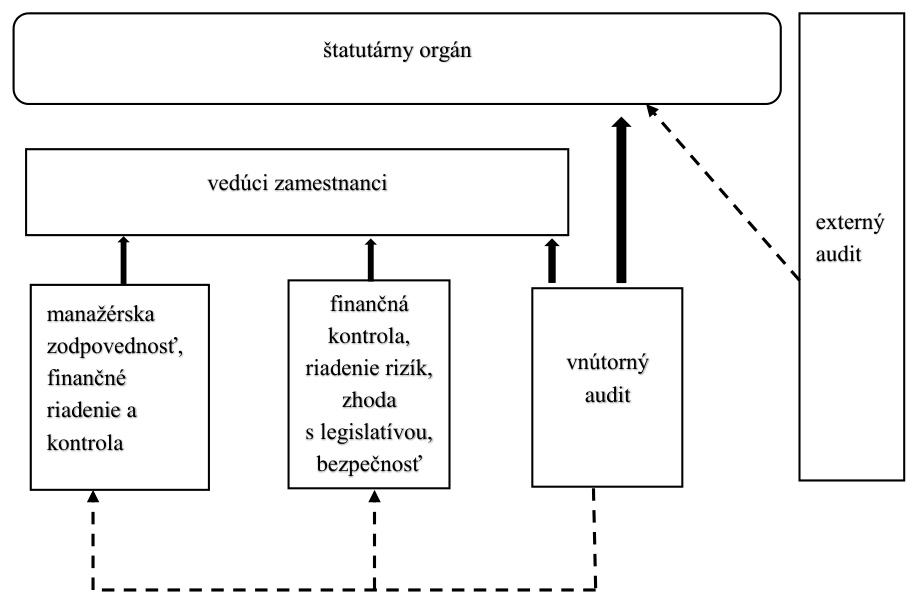
Verejná vnútorná kontrola je založená na troch hlavných pilieroch – troch stupňoch uistenia:
manažérska zodpovednosť, finančné riadenie a kontrola,
riadenie rizík, finančná kontrola, riadenie kvality, bezpečnosť, zhoda s legislatívou, osobitnými predpismi, funkčne nezávislý vnútorný audit.
Zodpovednosť a reportovacie línie 3 pilierov verejnej vnútornej kontroly
a) Štatutárny orgán
Štatutárne orgány majú konečnú zodpovednosť za nastavenie a fungovanie verejnej vnútornej kontroly tak, aby zverené verejné financie boli vynakladané hospodárne, efektívne, účinne a účelne. Úlohy a zodpovednosti jednotlivých riadiacich úrovní je preto potrebné nastaviť jednoznačne a do ich kompetencií zahrnúť zodpovednosť aj za efektívny systém verejnej vnútornej kontroly. SKŠR zodpovedajú verejnosti za nakladanie s verejnými financiami za orgán verejnej správy ako celok. Vo verejnej správe štatutárne orgány (úroveň vyššieho manažmentu) sú jeho nezávislí účastníci, ktorí reprezentujú politickú úroveň a sú zodpovední za správne nastavenie a fungovanie systému riadenia. Majú zodpovednosť za nastavenie hlavných cieľov a úloh, ako aj definovanie stratégie a postupov ako tieto ciele a úlohy dosiahnuť. Štatutárny orgán sa môže rozhodnúť, že využije aj služby externého auditu v prípade špecifických úloh a nastavení systémov; úloha externého auditu nemôže nahradiť úlohy a zodpovednosti niektorého z troch pilierov / stupňov uistenia verejnej vnútornej kontroly.
b) Prvý stupeň uistenia - Manažérska zodpovednosť, finančné riadenie a kontrola
Manažérska zodpovednosť je založená na pravidelnej dennej zodpovednosti vedúcich zamestnancov (úroveň stredného manažmentu) za všetky aktivity, ktoré vykonávajú, t. j. za zabezpečenie prevádzky, finančného riadenia a kontrolu v rámci zverenej agendy / riadeného úseku. Manažérska zodpovednosť, finančné riadenie a vnútorná kontrola by mala pokryť všetky úrovne činnosti orgánu verejnej správy. V praxi to znamená, že každý vedúci zamestnanec je zodpovedný za vytvorenie a udržiavanie vhodne nastaveného finančného riadenia a kontroly a realizáciu úloh plánovania, rozpočtovania, účtovania, výkazníctva, archivácie a monitorovania úloh. Vedúci zamestnanci sú zodpovední za vytvorenie efektívneho systému riadenia v rámci určených hlavných úloh a činností, na ktoré je príslušný SKŠR zriadený, pričom je zodpovedný aj za vytváranie kultúry riadenia a riešenie každodenných úloh. Ide o tzv. „tón zhora“, z ktorého má byť zrejmé, že vrcholoví manažéri v príslušnom SKŠR kladú dostatočný dôraz na hospodárne, efektívne, účinné a účelné vynakladanie verejných financií.
c) Druhý stupeň uistenia - Finančná kontrola, riadenie rizík
Druhý pilier – druhý stupeň uistenia verejnej vnútornej kontroly vyžaduje, aby bola v rámci jednotlivých organizačných útvarov zabezpečená identifikácia rizík alebo rizikových oblastí a na jednotlivé identifikované riziká sa nastavili vhodné kontroly. Hodnotenie rizík je objektívny nástroj, ktorý by mal tvoriť neoddeliteľnú súčasť kontrolného systému, pričom riziká by mali byť identifikované a riadené v súlade so zodpovednosťou vedúcich zamestnancov. V orgánoch verejnej správy je zavedený decentralizovaný spôsob riadenia rizík, ako aj zabezpečenia súladu vykonávaných činností s príslušnou legislatívou. Tento spôsob riadenia vychádza z predpokladu, že zamestnanci, ktorí sami vykonávajú činnosti poznajú aj ich potenciálne riziká, ktorým sú tieto činnosti / procesy vystavené a vedúci zamestnanci by mali byť schopní na identifikované riziká prijímať príslušné opatrenia.
Druhá možnosť je vytvoriť pre proces riadenia rizík a posúdenie vykonávaných činností v súlade s príslušnou legislatívou samostatný útvar, ktorý by pomáhal jednotlivým útvarom pri identifikovaní rizík a vyhodnocovaní možných dopadov na plnenie úloh a výsledky činnosti orgánov verejnej správy.
Definovanie a riadenie rizík nemá byť zodpovednosťou vnútorného audítora vzhľadom na skutočnosť, že uvedené procesy majú následne podliehať vnútornému auditu a v prípade, ak by bol vnútorný audítor zapojený do nastavenia a riadenia procesu, nemohol by neskôr vykonávať vnútorný audit v súlade s medzinárodnými audítorskými štandardami.
d) Tretí stupeň uistenia - Vnútorný audit
Postavenie funkčne nezávislého vnútorného auditu predstavuje tretí pilier – tretí stupeň uistenia verejnej vnútornej kontroly. Vnútorný audit by mal byť nápomocný pri implementácii systémov vnútornej kontroly a má poskytovať štatutárnemu orgánu SKŠR nezávislé, objektívne hodnotenie implementovaných systémov vnútornej kontroly, resp. odhaľovať riziká v jeho nastavení a funkčnosti. Vnútorný audit priamo zodpovedá štatutárnemu orgánu, je nezávislý na názore manažmentu ako vykonávať vnútorný audit.
Vnútorný audítor nepredstavuje tradičného experta na kontrolu a revíziu; jeho činnosť je zameraná na overovanie primeranosti implementovaných systémov z hľadiska ich hospodárnosti, efektívnosti, účinnosti a účelnosti, s cieľom odhaliť všetky potenciálne slabé stránky, ktoré by mohli ohroziť plnenie cieľov orgánu verejnej správy. Vnútorný audítor hodnotí nastavenie systému finančného riadenia a navrhuje zlepšenie systému finančného riadenia. Pri nastavení systému verejnej vnútornej kontroly je podstatné, že štatutárny orgán / vedúci zamestnanec je ten, kto rozhodne o prijatí / neprijatí odporúčania vnútorného audítora s prihliadnutím na prínos a náklady súvisiace s navrhovaným odporúčaním.
3.Hlavné zložky a zodpovednosti v rámci vnútorného kontrolného systému
Vnútorný kontrolný systém v rámci jednotlivých SKŠR by mal zabezpečiť, aby tri hlavné piliere - stupne uistenia verejnej vnútornej kontroly boli primeraným spôsobom prenesené do bežných činností SKŠR. Všeobecne sa vnútorný kontrolný systém skladá z piatich hlavných oblastí kontroly systému COSO2) – kontrolné prostredie, hodnotenie rizika, informácie, komunikácia a monitorovanie, ktoré platia vo všetkých subjektoch. Systém COSO uplatňuje 17 hlavných princípov, ktoré sú rozdelené podľa ich obsahu do piatich hlavných oblastí kontroly nasledovne:
Kontrolné prostredie
záväzok k integrite a etickým hodnotám
štatutárny orgán preukazuje svoju nezávislosť od manažmentu a vykonáva dohľad nad vývojom a výkonom vnútornej kontroly manažment ustanoví, pod dohľadom štatutárneho orgánu štruktúry, reportovacie kanály a príslušné orgány a povinnosti za účelom dosiahnutia cieľov orgán verejnej správy preukazuje svoj záväzok upútať, rozvíjať a udržať kompetentných jednotlivcov v súlade s cieľmi v orgáne verejnej správy sú jednotlivci zodpovední za svoje povinnosti, týkajúce sa vnútornej kontroly, pri dosahovaní cieľov
Hodnotenie rizika
orgán verejnej správy špecifikuje ciele s dostatočnou presnosťou, aby sa umožnila identifikácia a posúdenie rizík súvisiacich s cieľmi orgán verejnej správy identifikuje riziká dosiahnutia svojich cieľov a analyzuje riziká ako základ pre určenie spôsobu, ako by mali byť riziká riadené orgán verejnej správy berie do úvahy možnosť podvodu pri posudzovaní rizika k dosiahnutiu cieľov orgán verejnej správy identifikuje a vyhodnotí zmeny, ktoré by mohli mať významný dopad na systém vnútornej kontroly orgán verejnej správy vyberá a rozvíja kontrolné činnosti, ktoré prispievajú k zmierneniu rizík k dosiahnutiu cieľov na akceptovateľnú úroveň
Informácie
orgán verejnej správy vyberie a rozvíja všeobecné kontrolné činnosti nad technológiami na podporu dosiahnutia cieľov orgán verejnej správy rozvrhne kontrolné činnosti v rámci opatrení, ktoré ustanovia čo sa očakáva a procesy, ktoré umožnia opatreniam, aby sa implementovali orgán verejnej správy získa alebo vygeneruje a použije relevantné a kvalitné informácie, aby sa podporilo fungovanie vnútornej kontroly
Komunikácia
orgán verejnej správy vnútorne komunikuje informácie, vrátane cieľov a zodpovedností za vnútornú kontrolu, potrebné na podporenie fungovania vnútornej kontroly
orgán verejnej správy komunikuje s tretími stranami ohľadom skutočností, ktoré majú vplyv na fungovanie vnútornej kontroly
Monitorovanie
orgán verejnej správy vyberá, rozvíja a vykonáva trvajúce alebo osobitné hodnotenia na ubezpečenie, že časti vnútornej kontroly sú prítomné a fungujú orgán verejnej správy hodnotí a komunikuje nedostatky vo vnútornej kontrole včas tým, ktorí sú zodpovední za nápravné opatrenia, vrátane vedúcich zamestnancov a štatutárneho orgánu.
Spôsob, akým budú vedúci zamestnanci aplikovať tento rámec systému vnútornej kontroly sa bude v jednotlivých SKŠR výrazne líšiť. Previazanosti týchto hlavných oblastí na jednotlivé stupne uistenia a základné princípy vnútorného kontrolného systému je uvedený v prílohe č. 1. Princípy COSO je potrebné primeraným spôsobom prispôsobiť na podmienky verejnej správy.
Pri plnení úloh zamestnanci vstupujú do vzťahov, ktoré sa realizujú prostredníctvom množstva procesov a podprocesov. Vlastník procesu je primárne zodpovedný za dosahovanie cieľov procesu, za dlhodobý systematický rozvoj a zlepšovanie celého procesu a súčasne podlieha kontrole osobami na vyššom stupni riadenia. Kontroly musia na seba efektívne, správne a kontinuálne nadväzovať, čím sa zabezpečí vnútorný kontrolný systém.
K hlavným zložkám vnútorného kontrolného systému patria najmä:
Štatutárny orgán, vedúci zamestnanci a ich zodpovednosť
Vedúci zamestnanci na všetkých riadiacich úrovniach v rámci systému vnútornej kontroly zodpovedajú za uskutočňovanie kontrol tých procesov, výkon ktorých spadá do ich riadiacej pôsobnosti. Procesom tu rozumieme súhrn pracovných činností potrebných na optimálne realizovanie činností. Nepriame procesné kontroly vykonávajú vedúci zamestnanci alebo nimi poverení zamestnanci zvyčajne v určitých vopred stanovených časových intervaloch a vo vopred stanovenom rozsahu a zameraní. V rámci nich zisťujú a skúmajú, do akej miery činnosť orgánu verejnej správy zabezpečuje dodržiavanie cieľov, plánov a finančnej disciplíny. Výsledky skúmania sú podkladom pre rozhodovanie vedúcich zamestnancov na všetkých úrovniach riadenia a slúžia na presadenie nápravy a odstránenie nežiaducich javov. Priame procesné kontroly v rámci vnútorného kontrolného systému vykonávajú zamestnanci, sú zamerané na kontroly priebehu pracovných činností a ich výsledkov priamym pozorovaním a zisťovaním skutočností na miestach, kde sa samotné činnosti uskutočňujú. Sú primárne zamerané na previerku správnosti údajov o vykonaných operáciách a transakciách. Existencia a kvalita procesných kontrol, ktoré vykonávajú vedúci zamestnanci a zamestnanci, podlieha hodnoteniu nezávislou zložkou - útvarom vnútorného auditu.
Organizačná štruktúra
Organizačná štruktúra ako prostriedok riadenia a kontroly je schválená zámerná štruktúra rolí zverených zamestnancom vo vnútri SKŠR tak, aby mohol hospodárne a účinne dosahovať svoje ciele:
•povinnosti by mali byť rozdelené tak, aby jediná osoba nemohla kontrolovať všetky fázy akejkoľvek transakcie, finančnej operácie alebo jej časti a pod.,
•vedúci zamestnanci by mali mať právomoci k opatreniam nevyhnutne potrebným k plneniu svojich povinností,
•jednotlivé povinnosti by mali byť vždy jasne definované tak, aby ich nebolo možné ani obísť ani prekročiť,
•vedúci zamestnanci, ktorí určujú a prideľujú povinnosti a delegujú právomoc podriadeným, by mali mať účinný systém následných opatrení, aby zaistili, že pridelené úlohy sú riadne plnené,
•jednotlivci, ktorým sú delegované právomoci, by mali vykonávať túto právomoc bez prílišnej supervízie; vo výnimočných prípadoch by mali kontaktovať svojho nadriadeného,
•zamestnanci by sa mali zodpovedať svojim nadriadeným a byť schopní prezentovať, akým spôsobom splnili svoje povinnosti,
•organizačná štruktúra by mala byť čo najjednoduchšia,
•organizačné manuály by mali byť vypracované tak, aby pomáhali plánovať a kontrolovať zmeny v SKŠR a aby umožňovali lepšie pochopenie právomocí a prideľovanie povinností.
Vnútorné riadiace akty / vnútorné predpisy
Vnútorné riadiace akty / vnútorné predpisy sú nástrojom vnútornej kontroly; ich vytvorenie pre jednotlivé činnosti orgánov verejnej správy zabezpečuje adresné určenie právomocí a zodpovedností pre jednotlivých zamestnancov:
•mali by byť jasne stanovené v písomnej forme, systematicky usporiadané do príručiek, manuálov alebo iných publikácií a riadne schválené,
•mali by byť systematicky oznamované všetkým vedúcim zamestnancom a príslušným zamestnancom orgánu verejnej správy,
•musia sa riadiť platnými zákonmi a predpismi a mali by byť v súlade s cieľmi a všeobecnými zásadami nariadenými na vyššej úrovni,
•majú byť vypracované tak, aby podporovali chod schválených činností hospodárnym, efektívnym, účinným a účelným spôsobom a majú poskytovať dostatočný stupeň uistenia, že zdroje orgánu verejnej správy sú vhodným spôsobom chránené,
•majú byť pravidelne vyhodnocované a revidované, akonáhle sa zmenia okolnosti.
Postupy / procesy
Postupy / procesy sú prostriedkom, ktorý sa využíva k vykonávaniu činností v súlade so stanovenými cieľmi. Pri nastavení postupov / procesov je potrebné dodržiavať najmä nasledovné zásady:
•pre zníženie možnosti podvodov a omylov by mali byť postupy koordinované tak, aby práca jedného zamestnanca bola automaticky preverovaná iným zamestnancom, ktorý nezávisle vykonáva samostatne stanovené povinnosti,
•pri určovaní rozsahu, v ktorom by automatické vnútorné preverovanie malo byť zabudované do systému riadenia a kontroly, je potrebné zohľadniť faktory ako miera rizika, náklady preventívnych postupov, dostupnosť zamestnancov, vnútorné vplyvy a reálna uskutočniteľnosť,
•postupy majú byť podrobné do takej miery, aby nepotláčali aplikáciu zdravého úsudku,
•pre podporu maximálnej hospodárnosti a účinnosti majú byť postupy, pokiaľ je to možné, čo najjednoduchšie a nenákladné,
•postupy sa nemajú prekrývať, nemajú byť vo vzájomnom konflikte alebo duplicitné,
•postupy by mali byť pravidelne vyhodnocované a v prípade potreby vylepšované.
Zamestnanci
Zamestnanci by mali mať kvalifikáciu, ktorá je úmerná im zverenej práci. Najlepšia forma kontroly nad výkonom jednotlivcov je supervízia. Preto by mali byť stanovené štandardy supervízie. Nasledujúce zásady pomáhajú pri zlepšovaní riadenia a kontroly:
•noví zamestnanci by mali byť preverovaní z hľadiska bezúhonnosti, spoľahlivosti a pripravenosti na výkon činností im zverených a tiež by mali mať možnosť určitý čas pracovať pod dohľadom skúseného zamestnanca,
•zamestnanci by mali mať zabezpečené primerané odborné vzdelávanie, čo umožňuje ich zdokonaľovanie a dobrú informovanosť o nových zásadách a postupoch,
•zamestnanci by mali byť informovaní o povinnostiach a zodpovednostiach svojho útvaru, ale aj iných útvarov orgánu verejnej správy čo im umožní lepšie pochopenie toho, ako a kde je ich práca začlenená v rámci celého orgánu verejnej správy,
•výkon zamestnancov by mal byť pravidelne hodnotený, aby sa zistilo, či sú plnené všetky základné úlohy vyplývajúce z ich práce; vynikajúci výkon má byť riadne docenený a nedostatky majú byť prediskutované so zamestnancami, aby dostali príležitosť na zlepšenie výkonu alebo svojich zručností.
Účtovníctvo
Účtovníctvo predstavuje základný zdroj informácií, ktoré sú nevyhnuté na rozhodovanie, plánovanie a kontrolu. Správne vedené účtovníctvo vytvára predpoklady pre zostavenie účtovnej závierky, poskytujúcej štruktúrované informácie o finančnej situácii, výkonnosti a zmenách finančnej situácie s cieľom pomôcť jej používateľom -manažmentu, zamestnancom ako aj externým užívateľom pri ich ekonomickom rozhodovaní.
Rozpočtovanie
Rozpočet predstavuje výkaz o očakávaných výsledkoch vyjadrených v číslach. K niektorým zásadám zabezpečenia vnútorného kontrolného systému v rámci rozpočtu patria nasledovné:
•tí, ktorí sú zodpovední za plnenie rozpočtu, by sa mali podieľať na jeho príprave,
•tí, ktorí sú zodpovední za plnenie rozpočtu, by mali mať k dispozícii príslušné informácie, ktoré porovnávajú rozpočty so skutočnými udalosťami a ktoré ukazujú dôvody pre všetky významné odchýlky,
•všetky pomocné rozpočty majú nadväzovať na celkový rozpočet orgánu verejnej správy,
•rozpočty majú stanoviť merateľné ciele,
•rozpočty by mali pomôcť zlepšiť organizačnú štruktúru, pretože je zložité stanoviť objektívne štandardy rozpočtovania v kombinácii subsystémov, rozpočtovanie je preto prejavom disciplíny a koordinácie.
Informačný systém a reporting
Významnú súčasť vnútorného kontrolného systému orgánu verejnej správy tvoria informačné a komunikačné procesy. V zásade platí, že jednotlivé druhy informácií, spôsob ich zberu, spracovania, odovzdania, nasmerovania, využitia a ich pravidelnosť predstavujú informačný systém. Nastavenie vnútorného kontrolného systému by malo zaistiť kvalitu spracovania interných a externých správ a informácií. Toto si vyžaduje udržiavanie vhodných záznamov a procesov, ktoré vytvárajú plynulý tok včasných, relevantných a spoľahlivých informácií tak vo vnútri orgánu verejnej správy, ako aj v komunikácii s okolím. Správne nastavený vnútorný kontrolný systém musí v sebe zahŕňať postupy pre bezodkladné podávanie správ príslušným riadiacim úrovniam ( napr. o výskyte závažných zlyhaní riadenia a kontroly, o slabých miestach riadenia a kontroly), a to spoločne s popisom opatrení na nápravu.
Vedúci zamestnanci sa pri svojej riadiacej činnosti rozhodujú na základe informácií a správ, ktoré dostávajú. Preto majú byť správy včasné, presné a zmysluplné. K niektorým zásadám vytvárania vyhovujúceho systému podávania správ patria nasledovné:
•jednotlivci alebo útvary sú povinní podávať správy len o tom, za čo nesú zodpovednosť,
•náklady na zhromažďovanie dát a prípravu správ sa posudzujú podľa prínosu, ktorý z nich možno získať,
•správy majú byť jednoduché a v súlade s povahou problematiky,
•správy by mali byť včasné,
•adresáti správ by mali byť pravidelne oslovovaní, či ešte stále potrebujú správy, ktoré dostávajú alebo či je potrebné ich nejako vylepšiť.
Útvar vnútorného auditu
Dôležitým prvkom vnútorného kontrolného systému je útvar vnútorného auditu, ktorý musí byť priamo podriadený štatutárnemu orgánu ako útvar nezávislý od ostatných činností podľa zákona o finančnej kontrole a audite. Hodnotí a kontroluje dodržiavanie zákonov a iných všeobecne záväzných právnych predpisov, vnútorných predpisov a postupov; skúma a hodnotí najmä funkčnosť a účinnosť finančného riadenia, vnútorného kontrolného systému, systému riadenia rizík, ako aj vykonávanie finančných operácií hospodárne, efektívne, účinne a účelne. Je tiež zodpovedný za sledovanie odstraňovania zistených nedostatkov a za sledovanie realizácie schválených návrhov a odporúčaní na nápravu nedostatkov.
4.Finančné riadenie a jeho zložky
Finančné riadenie je súbor aktivít, ktoré sa zaoberajú plánovaním, organizovaním, riadením a kontrolou verejných financií, finančných procesov v rámci vnútorného a vonkajšieho prostredia orgánu verejnej správy. Tri stupne uistenia verejnej vnútornej kontroly tvoria základ nastavenia finančného riadenia orgánov verejnej správy, napomáhajú zabezpečiť efektívne a účinné finančné riadenie orgánov verejnej správy. Orgán verejnej správy je podľa § 5 zákona o finančnej kontrole a audite povinný vytvoriť, zachovávať a rozvíjať finančné riadenie, ktoré by malo zahŕňať najmä:
stratégiu a plánovanie, stanovenie hlavných cieľov a úloh,
vnútorný kontrolný systém s cieľom realizácie finančných operácií hospodárne, efektívne, účinne a účelne, nastavenie organizačnej štruktúry a vzájomných vzťahov, postupov a zodpovedností v oblasti riadenia rizík, plánovania, rozpočtovania, použitia, účtovania a výkazníctva verejných financií formou interných riadiacich aktov, formou realizácie preventívnych a nápravných opatrení k identifikovaným rizikám a nedostatkom, identifikáciu, vyhodnotenie a riadenie rizík, zabezpečenie finančnej kontroly jednotlivých finančných operácií, správnosti a úplnosti informácií o vykonanej finančnej operácii alebo jej časti, zabezpečenie vylúčenia zásahov smerujúcich k ovplyvňovaniu zamestnancov vykonávajúcich finančnú kontrolu, spoľahlivosť účtovníctva a výkazníctva, vrátane vytvárania a uchovávania overiteľného záznamu o finančnej operácii alebo jej časti, ochranu majetku v správe alebo vo vlastníctve orgánu verejnej správy, predchádzanie podvodom a nezrovnalostiam, ich odhaľovanie, zabezpečenie nápravy a uplatnenie súvisiacich postupov podľa platnej legislatívy, monitorovanie a hodnotenie činností vykonávaných orgánom verejnej správy, posudzovanie úrovne ich vykonávania, oznamovanie nedostatkov a ich odstraňovanie, hlásenie a oznamovanie nedostatkov je povinnosťou každého zamestnanca orgánu verejnej správy
prijatie opatrení na nápravu zistených nedostatkov a na odstránenie príčin ich vzniku zistených externými kontrolnými orgánmi.
4.1.Stratégia a plánovanie, stanovenie hlavných cieľov a úloh
Stratégia riadenia orgánov verejnej správy by mala vychádzať najmä z cieľov a úloh určených osobitnými predpismi (napr. zákon č. 575/2001 Z. z. o organizácii činnosti vlády a organizácii ústrednej štátnej správy v znení neskorších predpisov, zákony, ktorými sa zriaďujú orgány verejnej správy, programové vyhlásenie vlády SR, národné koncepcie a pod.), je strategickým koncepčným materiálom pre plánovanie, realizáciu a vyhodnocovanie cieľov a aktivít na zabezpečenie uplatňovania procesného riadenia a je nástrojom na ďalší rozvoj, zlepšovanie výkonnosti a efektívnosti v jednotlivých oblastiach činností, za ktoré sú príslušné orgány verejnej správy zodpovedné. Stratégia by mala byť naplánovaná spravidla na obdobie troch rokov; úlohy z nej vyplývajúce by mali byť prenesené do plánu hlavných úloh orgánu verejnej správy a vyhodnotenie plnenia stratégie by malo byť súčasťou pravidelného ročného vyhodnotenia plnenia aktivít stratégie riadenia orgánu verejnej správy, aktuálnosti a efektívnosti strategických cieľov. V prípade potreby zmeny cieľov, výsledkov alebo aktivít by mala byť vykonaná aktualizácia stratégie formou vydania novej úplnej verzie. Súčasťou stratégie môže byť vytvorenie SWOT analýzy3), definovanie hlavných cieľov pre jednotlivé oblasti a nástroje ich zabezpečenia. Stratégia môže byť vytvorená ako jeden komplexný materiál pre celý orgán verejnej správy, avšak vzhľadom pre rôznorodosť činností orgánov verejnej správy je vhodné vytvoriť pre jednotlivé činnosti samostatné stratégie, ktoré obsahujú strategické ciele, kľúčové ukazovatele výkonnosti, kritické faktory úspechu, najvýznamnejšie riziká, nástroje na plnenie cieľov, popis aktivít na plnenie strategických cieľov, ako aj termíny a osoby/útvary zodpovedné za plnenie cieľov. Príklady prístupu k tvorbe stratégie sú uvedené v prílohe č. 2.
4.2.Proces riadenia rizík
Riziká a ich riadenie
Podľa § 2 písm. q) zákona o finančnej kontrole a audite je riziko definované ako pravdepodobnosť výskytu udalostí s nepriaznivým vplyvom na splnenie určených cieľov a úloh. Ciele a úlohy orgánov verejnej správy sú určené osobitnými zákonmi; na ich zabezpečenie orgány verejnej správy vypracujú organizačnú štruktúru a nastavia jednotlivé procesy. V rámci jednotlivých procesov je potrebné identifikovať inherentné riziká t. j. prirodzené riziká, ktoré daný proces môžu ovplyvňovať a k týmto rizikám priradiť spôsob zmiernenia a riadenia týchto rizík.
Primárne príčiny vzniku rizík sú úzko prepojené; môže ísť o náhodný charakter udalostí, nedokonalé alebo neúplné poznatky alebo informácie, nedostatočný dosah kontroly a pod. Z hľadiska zdroja vzniku môžu byť riziká klasifikované ako:
externé riziká (na ktoré orgán verejnej správy spravidla nemá vplyv) – napr. finančné riziká, strategické riziká, iné riziká (napr. prírodné činitele) a pod.,
interné riziká – odbornosť zamestnancov, práca s verejnosťou, stratégia a štruktúra orgánu verejnej správy, informačné systémy, úroveň vnútorného kontrolného systému, personálna politika a pod.
Zdroje niektorých zložitých rizík môžu byť vonkajšie a súčasne vnútorné, napríklad v prípade finančných rizík. V súvislosti s identifikovaním externých či interných rizík má zodpovedný zamestnanec zisťovať aj skutočnosť, kto alebo čo je nositeľom rizika. Určenie nositeľa rizika je kľúčovým predpokladom pre prijatie zodpovedajúcich opatrení na jeho elimináciu. Nositeľom rizika býva udalosť, proces, aktivita, ale môže to byť aj osoba. Nasledujúca tabuľka uvádza prehľad príkladov niektorých udalostí, ktoré môžu byť indikátorom vzniku rizík:
| Príčiny | Príklady udalostí |
|---|---|
| Procesy (organizácia, postupy) Interné príčiny | - neadekvátne podmienky vyplývajúce zo zmluvy - záznamy a dokumentácia (neprimeraná, neúplná) - nedostatky v metodike a usmerňovaní - nejasne stanovené zodpovednosti a kompetencie - nedostatky v komunikácii medzi jednotlivými zložkami riadenia a výkonnými zamestnancami - nedostatočný alebo neaktuálny tréning - nezabezpečená zastupiteľnosť - nesprávne definované toky informácií medzi oddeleniami (možný konflikt záujmov) - porušenie povinností pri nakladaní s dôvernými informáciami - nedostatky v zabezpečení prístupu neoprávnených osôb (fyzický, aj IT prístup) - nesplnenie zákonných povinností - zlyhanie kontrolného procesu, neúplné kontrolné procedúry - nedostatočne zabezpečená bezpečnosť na pracovisku |
| Ľudský faktor | - kriminálne konanie zamestnancov (korupcia, falšovanie, krádež, podvody, vydieranie, sprenevera, rozširovanie informácií poškodzujúcich dobré meno, únik dôverných informácií a ich nedovolené používanie) - priestupky zamestnancov (nedodržanie pracovných predpisov – napr. pravidlá bezpečnosti) - neúmyselné konanie zamestnancov (chyby pri zadávaní údajov) - zamestnanecko-právne problémy (porušenie zamestnaneckých zmlúv, zákonníka práce, diskriminácia) - protestné akcie zamestnancov - strata alebo nedostatok zamestnancov (výpoveď, úraz zamestnanca, nedostatočne kvalifikovaný personál alebo potenciálna pracovná sila na trhu) - nedbanlivosť, nedodržanie termínov |
| Príčiny | Príklady udalostí |
|---|---|
| Systémy | - zlyhanie alebo chyby systémov a infraštruktúry (hardware, software, telekomunikačné a iné siete, kamerový systém) - nedostupnosť a pochybná integrita dát - nedostatočná kapacita systémov - narušenie bezpečnosti systémov - riziko technologických investícií - implementácia a vývoj systémov (programové chyby, chyby pri migrácii a integrácii systémov) |
| Externé príčiny | - právna zodpovednosť neprimeraná verejná zodpovednosť4) (poškodenie životného prostredia, - dopravné nehody, výpadok verejných služieb) - externé kriminálne aktivity (podvody, vydieranie, lúpeže, falšovanie, pranie špinavých peňazí, fyzické zničenie majetku) - outsourcing (zlyhanie dodávateľa, porušenie zodpovedností) - katastrofy a zlyhanie infraštruktúry (zemetrasenia, požiare, povodne) - externé narušenie fyzickej a systémovej bezpečnosti (terorizmus, vandalizmus, naručenie počítačovými hackermi, vírusmi) - politické riziko - nepredpokladané zmeny v regulácii |
Každé potenciálne riziko môže mať dopad vo finančnom vyjadrení, resp. iný významný dopad na splnenie cieľov a úloh orgánu verejnej správy. Zodpovedný manažér si preto v rámci svojej riadiacej činnosti má byť vedomý najzávažnejších rizík, ovplyvňujúcich plnenie hlavných zverených úloh a aj ich potenciálneho dopadu. V nadväznosti na uvedené je potom schopný nastaviť adekvátny preventívny systém, eliminujúci vznik rizík a súvisiacich dopadov pri efektívnom použití verejných financií na tento systém. Príklady dopadov:
| Dopady udalostí rizík | Príklady |
|---|---|
| právna zodpovednosť | plnenie rozsudkov, vysporiadanie, úhrada súdnych nákladov |
| zásah kontrolného orgánu | sankcie, pokuty |
| strata, poškodenie hmotného majetku | poškodenie budovy, motorového vozidla, |
| priama a nepriama finančná strata | priama a nepriama finančná strata pokladničné manko, iná finančná strata, výpadky činností |
| odškodnenie tretím stranám | finančné vyrovnanie, iné odškodnenie |
| strata spätného postihu (rekurz) | na základe nenávratných, duplicitných alebo chybných platieb |
| dopad na ľudské zdroje | demotivácia zamestnancov, zhoršenie pracovného prostredia, odchod zamestnancov |
Riadenie rizík je podľa § 2 písm. p) zákona o finančnej kontrole a audite opakujúci sa proces navzájom previazaných činností, ktorých cieľom je riadiť potenciálny vznik rizika, teda obmedziť pravdepodobnosť výskytu rizika alebo znížiť jeho vplyv s cieľom predchádzať nepriaznivým výsledkom či negatívnym javom v činnosti orgánu verejnej správy a zamedziť vzniku nezrovnalostí a podvodom. Aby riadenie, identifikovanie a kontrola rizika bola efektívna, vedenie orgánu verejnej správy vymedzuje v rámci procesu riadenia rizík pôsobnosť podriadeným vedúcim zamestnancom a zamestnancom, pretože zamestnanci pracujúci v konkrétnom procese orgánu verejnej správy najlepšie poznajú všetky potenciálne riziká, ktoré sa môžu v danom procese vyskytnúť. Riadenie rizík je základnou súčasťou činnosti orgánu verejnej správy a vzťahuje sa na všetky jeho procesy. Patrí do pôsobnosti vedúcich zamestnancov a zamestnancov na všetkých stupňoch riadenia, ktorí identifikujú existujúce riziká, mapujú ich a hodnotia ich. Výsledkom procesu je vyhotovenie aktuálneho zoznamu rizík podľa priorít a významnosti rizík na príslušné obdobie. Zoznam rizík je však potrebné pravidelne vyhodnocovať s cieľom aktualizovať postupy na elimináciu rizík, prípadne identifikovať nové riziká. Hodnotenie je potrebné vykonať aspoň raz za rok. Je rozdiel medzi analýzou rizika vykonávanou vnútorným auditom a riadením rizík vykonávaným zamestnancami orgánu verejnej správy. Aj keď vnútorný audit môže a mal by napomáhať riadeniu rizík v orgáne verejnej správy, zodpovednosť za jeho riadenie nesú nositelia rizika, t. j. vedúci zamestnanci a zamestnanci, ktorí sú zodpovední za konkrétnu činnosť. Proces riadenia rizík možno rozdeliť na nasledovné kroky:
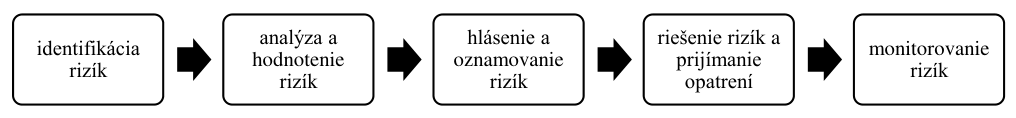
a. Identifikácia rizík
Identifikácia rizík má za cieľ určiť, akým rizikám a do akej miery sú jednotlivé procesy orgánu verejnej správy vystavené. Správna identifikácia rizika vyžaduje od orgánu verejnej správy znalosti právneho, sociálneho, politického a kultúrneho prostredia, v ktorom sa nachádza. SKŠR by mal zmapovať procesy na všetkých útvaroch, určiť vlastníkov procesov, vytvorená mapa procesov môže byť dobrým východiskom pre identifikáciu rizík vlastníkmi procesov. Pri identifikácii rizík je dôležité začať na najvyššej pozícii, aby sa identifikovali riziká na čo najvyššej úrovni, ktoré majú najväčší vplyv a význam na činnosť orgánu verejnej správy a postupne pokračovať ostatnými organizačnými úrovňami. Identifikácia rizík spočíva v zapojení všetkých zamestnancov orgánu verejnej správy do procesu identifikovania rizík v rámci vnútorného kontrolného systému. Pri identifikácii rizika hľadáme odpovede napr. na tieto otázky:
o Čo môže negatívne ovplyvniť činnosť orgánu verejnej správy?
o Aké riziká ohrozujú majetok, zdroje, informácie, povesť, zákonnosť?
o Ktoré faktory môžu obmedziť hospodárnosť a efektívnosť orgánu verejnej správy? o Aká by mohla byť príčina rizika (vrátane nedostatkov v kontrolách)? o Aké môžu byť následky rizika?
o Ako by bolo možné toto riziko zvládnuť?
Pri identifikácii rizika je potrebné brať do úvahy interné faktory, ako je štruktúra orgánu verejnej správy, charakter činností, kvalita ľudských zdrojov, organizačné zmeny a fluktuácia zamestnancov, ako aj externé faktory, ako sú zmeny v odvetví a technologický pokrok, ktoré by mohli negatívne ovplyvniť dosiahnutie cieľov orgánu verejnej správy.
Každé identifikované riziko je potrebné zrozumiteľne opísať a zaznamenať v štruktúrovanej forme, napr. v tabuľkovej alebo grafickej podobe. V katalógu (zozname) rizík môžu byť sústredené potenciálne riziká s priradením stupňa významnosti, ktoré boli identifikované jednotlivými organizačnými útvarmi orgánu verejnej správy, a ktoré reálne ohrozujú jeho činnosti a procesy. Nie je žiaduce mať definovaný príliš veľký počet rizík, ktorých eliminácia by brzdila plnenie úloh príslušného orgánu verejnej správy, ale príslušní vedúci zamestnanci musia vedieť identifikovať najzávažnejšie riziká, ktorých eliminácia je nevyhnutná na plnenie stanovených úloh. Medzi možné nežiaduce dopady môžeme zaradiť napríklad ohrozenie alebo ujmu na majetku a právach, čerpanie alebo využívanie verejných financií nehospodárnym, neefektívnym, neúčinným alebo neúčelným spôsobom, nedodržiavanie všeobecne záväzných právnych predpisov, narušenie alebo ohrozenie bezpečnosti informácií a informačnej politiky, časové a vecné neplnenie úloh, ktoré ohrozujú plnenie stanovených cieľov, poškodenie povesti orgánu verejnej správy, atď.
Najčastejšia metóda identifikácie rizík je ich zisťovanie z jednotlivých útvarov orgánov verejnej správy formou dotazníkov alebo tzv. samohodnotením. Uvedený postup spočíva v tom, že jednotlivým organizačným útvarom je zaslaný buď písomne alebo elektronicky dotazník, v ktorom ich vedenie orgánu verejnej správy požiada o zhodnotenie, v ktorých oblastiach fungovania orgánu verejnej správy ako celku, alebo samotného útvaru vidia príslušní riadiaci zamestnanci možné riziká. Z uvedeného vyplýva, že proces zbierania údajov je prioritne organizovaný na úrovni jednotlivých útvarov, ktoré sú nositeľmi rizika. Na základe zozbierania názorov jednotlivých zamestnancov sa môže vyhotoviť základná tabuľka identifikovaných rizík s následným hodnotením (odhadom) a vyhotovením mapy rizík a zoznamu rizík. Výhodou takejto metódy je, že sa môžu identifikovať aj riziká vyskytujúce sa v bežnej činnosti, o ktorých vedenie orgánu verejnej správy nemusí vedieť. Zbieranie dotazníkov, ich vyhodnocovanie a vytvorenie mapy rizík by malo mať v organizačnej štruktúre orgánu verejnej správy určené miesto napr. útvar zodpovedný za organizáciu a riadenie, príp. služobný úrad, ktorý by tieto informácie zbieral a vyhodnocoval; zodpovednosť za túto činnosť by nemala byť pridelená útvaru vnútorného auditu. Útvar vnútorného auditu môže byť v tejto činnosti v úlohe konzultanta tak, aby nebola narušená jeho nezávislosť pri následnom overovaní procesu riadenia rizík. Vzor dotazníka na zhodnotenie rizík manažmentom orgánu verejnej správy je uvedený v prílohe č. 3.
b. Analýza rizík
Analýza rizík je systematický postup, ktorý má za úlohu pochopiť povahu rizika a určiť jeho mieru. Náplňou analýzy rizík je nájsť možné zdroje rizík, zhodnotiť aktuálny spôsob ochrany i existujúce slabiny ochranných opatrení (zraniteľnosti) a určiť výslednú veľkosť rizík. Proces analýzy rizík pomáha účinnej a efektívnej prevádzke orgánu verejnej správy tým, že identifikuje tie riziká, ktoré vyžadujú pozornosť vedenia orgánu verejnej správy.
Príklady niektorých metód analýzy rizík (názorné). V oblasti riadenia rizík existuje veľa metód analýzy rizík, ktoré môžu byť využité.
| Názov metódy | Popis metódy |
|---|---|
| Dotazník | Zoznam kontrolných otázok založený na systematickej kontrole plnenia vopred stanovených podmienok. Štruktúra otázok sa môže meniť od jednoduchých po zložité. |
| Metóda „Čo keď?“ | Analýza toho, čo by sa mohlo stať. Analýza prebieha formou diskusie skupinou skúsených zamestnancov oboznámených s procesmi orgánu verejnej správy. |
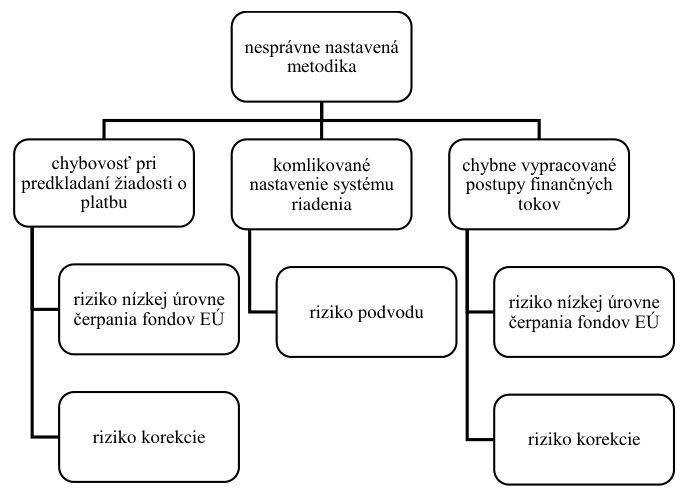
| ETA – Analýza stromu udalostí | Analýza spracovaná v grafickej podobe vychádza z predchádzajúcich udalostí a je zameraná na ich možný vývoj v budúcnosti. Udalosti sa formujú vždy na základe dvoch možností – priaznivej a nepriaznivej. Názorne zobrazený strom udalostí predstavuje rozvetvený graf s dohodnutou symbolikou a popisom. Podľa toho, ako počet udalostí narastá, výsledný graf sa postupne rozvetvuje ako strom. |
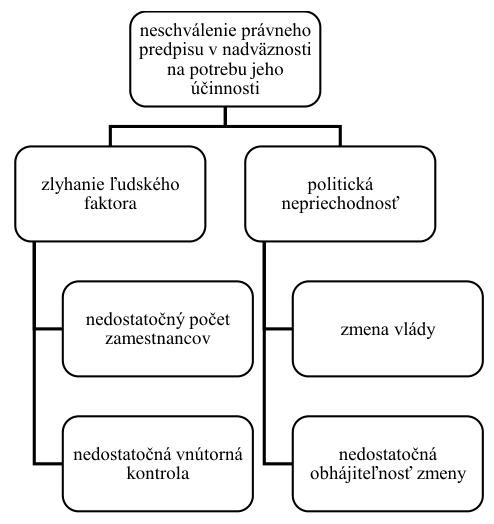
| FTA – Analýza stromu porúch | Analýza zlyhania zhora nadol, v ktorej sa analyzuje nežiaduci stav systému pomocou logiky, ktorá kombinuje sériu udalostí nižšej úrovne. Systematický spätný rozbor udalostí je graficky spracovaný. Vychádza z finálnej poruchy a hľadá primárne príčiny. |
Príklad ETA- Analýza stromu udalostí pri spracovaní žiadosti o platbu
Príklad FTA –Analýza stromu porúch v legislatívnom procese (hrozba pokuty za nedodržanie termínov zo strany EÚ – finančné riziko, resp. strata reputácie – operatívne riziko)
c. Hodnotenie rizík
Po skončení procesu analýzy rizík je potrebné zmerať významnosť rizika. Výsledkom hodnotenia je katalóg aktuálnych rizík (určený stupeň vážnosti dopadu rizík a priority rizík). Hodnotenie rizík sa používa na prijímanie rozhodnutí o závažnosti rizík pre orgán verejnej správy a o tom, či konkrétne riziko je možné akceptovať alebo je potrebné prijať opatrenia na jeho riešenie. Riziko sa môže merať napríklad dvoma veličinami:
pravdepodobnosť vzniku rizikovej udalosti,
následok na orgán verejnej správy v prípade vzniku rizikovej udalosti.
Zvyčajne hodnotenie rizika vyjadruje kombináciu pravdepodobnosti vzniku rizikovej udalosti s následkom. Niektoré typy rizík (hlavne finančné riziká) je vhodné podrobiť číselnej diagnostike; na iné typy rizík (napr. dobré meno) je možné použiť subjektívny pohľad. Rozhodnutie, akú mierku pravdepodobnosti a následku vybrať, je na orgáne verejnej správy. Stanovenie počtu stupňov rizika je na konkrétnom orgáne verejnej správy a ten by mal vybrať také, ktoré budú ľahko pochopiteľné všetkými úrovňami organizačnej štruktúry a budú zodpovedať cieľom orgánu verejnej správy. Najčastejšie sa využívajú dva spôsoby hodnotenia rizika, a to v stanovení trojstupňovej alebo päťstupňovej mierky. Je možné vytvoriť a použiť i iné (viacstupňové) mierky, avšak pri ich využívaní je problém stanoviť rozhrania jednotlivých stupňov a ich posúdenia. Nie sú vhodné hodnotenia, ktoré vytvárajú medzistupne, napríklad hodnotenie typu 3+. Pri použití trojstupňového systému hodnotenia je možné použiť napríklad takéto kritériá:
a) Pravdepodobnosť
Nízka – riziková udalosť sa v nasledujúcich 12 mesiacoch pravdepodobne vyskytne aspoň raz. Stredná – riziková udalosť sa v nasledujúcich 12 mesiacoch pravdepodobne vyskytne 2 až 3 krát. Vysoká – riziková udalosť sa v nasledujúcich 12 mesiacoch pravdepodobne vyskytne viac ako 3 krát.
b) Následok
Nízky – následky nie sú vážne a s tým spojené straty sú relatívne malé. Pri jednotlivom výskyte nebudú mať žiadny alebo len malý vplyv na fungovanie orgánu verejnej správy. Avšak, ak sa neprijmú opatrenia, tieto riziká môžu mať významnejší kumulatívny efekt. Napríklad, menšie úrazy zamestnancov, chyby na cestách, zmeškanie termínov pri malých projektoch, malé prípady vandalizmu na majetku. Stredný – riziká, ktoré môžu mať badateľný dôsledok na plnenie cieľov orgánu verejnej správy. Je pravdepodobné, že sa budú vyskytovať nepravidelne a sú všeobecne ťažko predpovedateľné. Vysoký – riziko môže mať katastrofálne dôsledky na plnenie cieľov orgánu verejnej správy. Spôsobí významné finančné a iné straty. Taktiež môže spôsobiť rozsiahle narušenie poskytovania služby a/alebo významný dopad na verejnosť. Zvyčajne sa vyskytuje nepravidelne a je extrémne ťažko predpovedateľné. Aj keď to nie je nevyhnutné, spravidla vyjadrujeme úrovne rizika číselne tak, že každej úrovni priradíme číselnú hodnotu. Pre lepšie praktické využitie a väčší prehľad sú tieto hodnoty uvedené v maticiach. Ich využitie spočíva vo vzájomnom vynásobení. Napríklad v 3 x 3 matici rizika, nízka pravdepodobnosť a vysoký následok (1 x 3 = 3); vysoká pravdepodobnosť a vysoký následok (3 x 3 = 9).
Príklad trojstupňového systému - hodnoty možno priradiť nasledovne:
| Pravdepodobnosť | Následok | ||
|---|---|---|---|
| Úroveň | Hodnota | Úroveň | Hodnota |
| Nízka | 1 | Nízka | 1 |
| Stredná | 2 | Stredná | 2 |
| Vysoká | 3 | Vysoká | 3 |
Matica rizík 3x3
Rizikový subjekt (nositeľ rizika):
Riziková činnosť (skutočnosť):
| Pravdepodobnosť | |||
| Vysoká Ohodnotenie 3 | 3 | 6 | 9 |
|---|---|---|---|
| Stredná Ohodnotenie 2 | 2 | 4 | 6 |
| Nízka Ohodnotenie 1 | 1 | 2 | 3 |
| Následok | Nízky Ohodnotenie 1 | Stredný Ohodnotenie 2 | Vysoký Ohodnotenie 3 |
Dôležitým krokom pri hodnotení rizík je stanoviť stupeň významnosti rizika a zároveň stanoviť mieru jeho prijateľnosti (akceptovateľnosti). Stupeň významnosti rizika je súčinom bodového ohodnotenia pravdepodobnosti dopadu a následku rizika.
následok x pravdepodobnosť = stupeň významnosti rizika
Takéto matematické vyjadrenie významnosti rizika je veľmi vhodné určiť pre každé riziko a pomôže spracovať celkový prehľad rizík, napríklad v takomto tvare:
| p.č. | Proces, činnosť | Opis rizika | Dopad | Následok (N) | Pravdepodobnosť (P) | Významnosť (NxP) |
|---|---|---|---|---|---|---|
| 1. | základná finančná kontrola | nevykonávanie základnej finančnej kontroly podľa zákona č. 357/2015 Z. z. | nehospodárne a neefektívne využívanie verejných financií | 3 | 2 | 6 |
| 2. | verejné obstarávani e | nerovnocenné posudzovanie predložených návrhov, uprednostnenie vopred vybratého uchádzača | nedodržanie zákona o verejnom obstarávaní | 3 | 3 | 9 |
| 3. | účtovníctvo, platby | nedodržanie splatnosti faktúr | platenie penále | 2 | 2 | 4 |
| 4. | účtovanie verejných financií | nejasné postupy účtovania | nesprávne účtovanie, chybné výkazy | 2 | 2 | 4 |
| 5. | tvorba metodiky a metodické usmerňovan ie | nedostatočné a oneskorené oboznamovani e sa s legislatívnym i zmenami | nesprávne nastavená metodika, nesprávne usmerňovanie | 2 | 2 | 4 |
| 6. | riadenie útvaru | nevyriešené zastupovanie vedúceho zamestnanca v jeho neprítomnosti | zmeškanie termínov vypracovaných dokumentov | 2 | 3 | 6 |
| 7. | riadenie útvaru | neinformovani e zamestnancov | chybné riešenia úloh, časové straty | 2 | 3 | 6 |
| p.č. | Proces, činnosť | Opis rizika | Dopad | Následok (N) | Pravdepodobnosť (P) | Významnosť (NxP) |
|---|---|---|---|---|---|---|
| o dianí na útvare | pri hľadaní informácií, odchod zamestnancov | |||||
| 8. | riadenie finančných tokov | nedefinovanie jednoznačných pracovných postupov pre finančné riadenie | strata know- how pri odchode zamestnanca, chyby pri práci | 3 | 2 | 6 |
| 9. | riadenie ľudských zdrojov | časté organizačné zmeny | vysoká miera fluktuácie, slabšie pracovné výkony | 3 | 2 | 6 |
| 10. | systém riadenia | nestanovenie konkrétnej zodpovednosti a nízka úroveň plnenia úloh | nedodržanie postupov, oneskorené vypracovanie výstupu, resp. nekompletný výstup | 2 | 1 | 2 |
Spracovaný prehľad umožňuje stanoviť kritériá pre akceptovateľnosť či neakceptovateľnosť rizika. Vzhľadom na použitie číselných údajov, je vhodné stanoviť číselne hranicu akceptovateľnosti, napríklad pri trojstupňovom hodnotení významnosť 9 je už vyjadrením neakceptovateľného rizika. Určenie hranice akceptovateľnosti je na rozhodnutí vedenia orgánu verejnej správy a vychádza zo skutočnosti, že len málokedy sa podarí riziko úplne odstrániť. Dôvody môžu byť rôzne, napríklad prevádzkové, ľudské, ekonomické. Pre ďalšie rozhodovanie je vhodné vypracovať veľmi jednoduchý prehľad rizík vo forme mapy rizík. Mapa rizík obsahuje riziká, ktoré boli vyhodnotené ako najdôležitejšie v procesoch orgánu verejnej správy a boli vybraté z katalógu rizík. Výber rizík je zohľadnený tak, aby boli zastúpené všetky kategórie rizík a stupne významnosti rizík, a tiež zohľadnené riadiace, hlavné a podporné procesy orgánu verejnej správy. Riziko hroziace orgánu verejnej správy je vyjadrením pomeru jeho pravdepodobnosti vzniku a možného následku. V súvislosti so zmenami, ktoré v procese riadenia, vývoja jednotlivých činností vznikajú, je potrebné neustále analyzovať nové riziká, meniť hodnotenie každého rizika z hľadiska významnosti, následku rizika na činnosť orgánu verejnej správy a vyraďovať a odstraňovať už neexistujúce riziká. Vzor pre zoznam rizík, ich významnosť a opatrenia na ich elimináciu tvorí prílohu č. 4 tohto usmernenia.
d. Hlásenie a oznamovanie rizík
V komunikácii o riziku hrá nezastupiteľnú úlohu vedenie orgánu verejnej správy. Komunikácia a odovzdávanie informácií je rozhodujúcim predpokladom pre účinné fungovanie riadenia rizík. Na každej úrovni orgánu verejnej správy sa vyžadujú rozdielne informácie z procesu riadenia rizík.
Štatutárny orgán by mal minimálne:
-poznať najzávažnejšie riziká, s ktorými sa orgán verejnej správy stretáva,
-poznať možný vplyv na to, akú hodnotu prisudzujú zainteresované organizačné prvky odchýlkam od očakávaného intervalu výsledkov,
-zabezpečiť primeranú úroveň uvedomovania si rizík v celom orgáne verejnej správy,
-poznať a upevňovať dôveru, ktorú zainteresované organizačné prvky vkladajú do orgánu verejnej správy,
-vedieť, ako riadiť komunikáciu pri riešení rizík,
-byť ubezpečený, že proces riadenia rizík funguje účinne,
-uverejniť jasnú politiku riadenia rizík zahŕňajúcu povinnosť riadenia rizík na všetkých organizačných stupňoch.
Organizačné útvary by mali:
-uvedomovať si riziká patriace do oblasti, za ktorú zodpovedajú a možný vplyv, ktorý tieto riziká môžu mať na ostatné oblasti, a ich potenciálne následky,
-mať ukazovatele dosahovaných výsledkov, ktoré im umožnia monitorovať základné činnosti, pokrok vo vzťahu k cieľom, a umožnia identifikovať vývoj, ktorý vyžaduje intervenciu (napr. plány a rozpočty),
-systematicky a okamžite hlásiť vedeniu orgánu verejnej správy všetky zaregistrované nové riziká alebo zlyhania existujúcich opatrení riadenia rizík.
Jednotlivci by mali:
-chápať svoju zodpovednosť za jednotlivé riziká,
-chápať, ako môžu svojím zapojením do riadenia rizík prispieť k rozvoju orgánu verejnej správy,
-chápať, že riadenie rizík a uvedomovanie si rizík predstavujú základnú súčasť riadiacich prvkov orgánu verejnej správy,
-systematicky a okamžite hlásiť vedeniu orgánu verejnej správy všetky zaregistrované nové riziká alebo zlyhania existujúcich opatrení riadenia rizík.
e. Rozhodovanie o riešení rizík a prijímanie opatrení na ich riešenie
Rozhodnutie o riešení rizika je konečným výsledkom procesu riadenia rizika. Pri rozhodovaní o ďalšom postupe riešenia rizika je potrebné zohľadniť schopnosť orgánu verejnej správy riadiť dané riziko a taktiež náklady spojené s riešením rizika. Rozhodnutie o prijateľnosti alebo neprijateľnosti rizika sa opiera o nasledujúce dve úrovne rizika:
zanedbateľná úroveň rizika - predstavuje spoločensky prijateľnú úroveň rizika, pri ktorom pravdepodobnosť výskytu nežiadúceho efektu je taká malá, že následky pôsobenia sú mierne a prínos z riešenia rizika je na takej úrovni, že osoby, skupiny alebo celá spoločnosť je ochotná toto riziko podstúpiť; to znamená, že táto úroveň rizika si nevyžaduje okamžité opatrenia na jeho zníženie, v príklade uvedenom v časti c. Hodnotenie rizík úroveň rizika v stupni od 1 do 3 môžeme považovať za zanedbateľnú, resp. tolerovateľnú úroveň, neprijateľná úroveň rizika - vyžaduje nevyhnutné prijatie opatrení na jeho zníženie, v nadväznosti na vyššie uvedený príklad je to úroveň rizika v stupni od 7 do 9.
Prijímanie opatrení na riešenie rizík sú postupy, ktoré pomáhajú zabezpečiť, aby sa prijali potrebné opatrenia na riešenie a zníženie rizík pre dosiahnutie cieľov orgánu verejnej správy. Nie je možné vyhnúť sa všetkým rizikám; zníženie rizika na „nulu“ zvyčajne nie je pre orgán verejnej správy efektívne. Na riešenie rizika je možné prijať niekoľko stratégií. Orgán verejnej správy by sa mal prostredníctvom svojich vedúcich zamestnancov sústrediť hlavne na riešenie rizík s vysokou, resp. strednou mierou významnosti. Pri rizikách s nízkou mierou významnosti je možné využiť taktiku udržiavania rizika. Každé riziko by malo byť riadené subsidiárne, na úrovni riadenia, ktorá je k tomu vybavená potrebnými znalosťami a kompetenciami. Ak vedúci zamestnanci neprijmú príslušné opatrenia na zmiernenie alebo prevenciu (predchádzanie) rizík spojených s riadnym spravovaním a riadením orgánu verejnej správy a nastávajúce pôsobenie rizík svojim nežiadúcim dopadom ohrozí alebo znemožní plnenie schválených zámerov a cieľov, nesú za tieto následky plnú zodpovednosť.
Postupy riešenia rizika môžu byť napr.:
tolerovať riziko - riziko je pre orgán verejnej správy na prijateľnej úrovni, môže byť udržiavané na tejto úrovni, zmierniť riziko - riziko je pre orgán verejnej správy neprimerane vysoké, ale je možné toto riziko zmierniť, napríklad zavedením ďalších kontrol v súlade s hľadiskami hospodárnosti, efektívnosti a účelnosti vynaložených zdrojov, vyhnúť sa riziku - riziko je pre orgán verejnej správy neprimerane vysoké, nie je možné toto riziko odstrániť, zmierniť alebo mu predísť zavedením ďalších kontrol z dôvodu nehospodárneho, neefektívneho a neúčelného vynaloženia zdrojov; upustilo sa od vykonania operácií alebo činností spôsobujúcich riziko, pokiaľ sú prioritné pre zabezpečenie schválených zámerov a cieľov tohto orgánu; zamestnanci orgánu verejnej správy navrhnú alternatívne stratégie, znížiť riziko - znížením pravdepodobnosti vzniku rizika, znížením priamych dôsledkov rizika na orgán verejnej správy, odstrániť riziko - odstrániť dôvod vzniku rizika, preniesť riziko - preniesť riziko na iný subjekt, napríklad poistením, zabezpečením operácií, a pod.
Pre sledovanie a koordinovanie činností riešenia rizík je vhodné spracovať plán realizácie opatrení napr. v tejto podobe:
| p.č. | Riziko | Opatrenie | Kontrolný termín | Zodpovedný zamestnanec |
|---|
Riadenie rizík by malo znížiť stupeň významnosti rizika prijatými opatreniami na prijateľnú úroveň. Prijateľná úroveň vyjadruje úroveň zostávajúceho rizika, ktorú je schopný orgán verejnej správy v danej situácii akceptovať. Dôležitá je, okrem stanovenia zodpovedajúcej úrovne akceptovateľnosti, i ďalšia práca s týmto rizikom. V praxi to znamená predovšetkým jeho evidovanie, sledovanie a vyhodnocovanie. Pozornosť je potrebné upriamiť na možnú recidívu, pretože často stačí veľmi malá zmena vonkajších či vnútorných vplyvov a akceptovateľnosť rizika sa zmení na úroveň neakceptovateľnú. Významnou vnútornou zmenou môže byť napríklad aj nedôsledné plnenie prijatých opatrení. Akákoľvek zmena, vplyv či okolnosť, ktorá môže zvýšiť úroveň významnosti rizika, musí byť hlásená. V tom prípade musí byť celé riziko znovu prehodnotené a musia byť prijaté primerané opatrenia.
Pre zjednodušenie procesu monitorovania je možné použiť tabuľku pre zostávajúce riziko.
| Riziko | Pred prijatím opatrení | Po prijatých opatreniach | ||
|---|---|---|---|---|
| Pravdepodobnosť | Následok | Pravdepodobnosť | Následok | |
f. Monitorovanie rizík
Účinné riadenie rizík vyžaduje štruktúru ohlasovania a vyhodnocovania, ktorá zabezpečí identifikáciu, hodnotenie rizík a tiež zavedenie primeraných postupov na monitorovanie rizík. Monitorovanie rizík je možné zabezpečiť vykonávaním pravidelných auditov dodržiavania zásad a postupov a vyhodnocovať plnenie prijatých opatrení, čo umožní identifikovať možnosti zlepšenia riadenia rizík. Zavedené systémy v orgáne verejnej správy je potrebné prispôsobovať zmenám v prostredí, v ktorom pôsobia. Proces monitorovania musí poskytovať ubezpečenie, že sú zavedené primerané regulačné mechanizmy pre činnosti orgánu verejnej správy a že dané postupy sú pochopené a dodržiavajú sa. Monitorovanie je potrebné chápať ako proces, ktorý permanentne overuje a ubezpečuje vedenie, že systém je funkčný. Monitorovanie má poskytovať informácie o:
-priebehu riadenia rizík pre potreby vedenia,
-realizácii kontrolných aktivít v oblasti riadenia rizík,
-prijímaní opatrení na skvalitnenie procesu,
-vyhodnotení účinnosti prijatých opatrení.
Každý proces monitorovania a vyhodnocovania musí tiež určiť, či prijaté opatrenia viedli k tomu, čo bolo plánované, a či prijaté postupy a informácie zozbierané na vykonanie hodnotenia rizika boli primerané. Je žiadúce, aby celý proces riadenia rizík zastrešil jeden organizačný útvar, ktorý by sústreďoval všetky informácie v procese riadenia rizík od jednotlivých nositeľov rizika, t. j. útvarov zodpovedných za riziko. Pre efektívne riadenie rizík je nevyhnutné zabezpečiť zavedenie a fungovanie primeraného a účinného vnútorného kontrolného prostredia.
4.3.Úloha finančnej kontroly vo finančnom riadení
Orgánom verejnej správy sa ukladá povinnosť vykonávať finančnú kontrolu, ktorá napomáha zabezpečovať správne finančné riadenie v rámci plnenia úloh. Je druhom prvostupňovej kontroly vykonávanej na riadiacej úrovni. Orgán verejnej správy si v rámci vytvorenia, zachovávania a rozvíjania finančného riadenia upraví vykonávanie finančnej kontroly vo svojom vnútornom predpise, ktorý musí byť v súlade so zákonom o finančnej kontrole a audite. Každá finančná operácia musí byť overovaná finančnou kontrolou najmä s prihliadnutím na jej hospodárnosť. Princíp hospodárnosti je zachovaný, pokiaľ sa tovary, práce alebo služby obstarajú v správnom čase, vo vhodnom množstve a kvalite a za najlepšiu cenu. Podrobnosti o vykonávaní finančnej kontroly sú uvedené v samostatnom metodickom usmernení sekcie auditu a kontroly Ministerstva financií SR č. MF/010871/2016-1411 k finančnej kontrole vykonávanej podľa zákona č. 357/2015 Z. z. o finančnej kontrole a audite a o zmene a doplnení niektorých zákonov, uverejnenom vo Finančnom spravodajcovi Ministerstva financií SR č. 19/2016.
Finančná kontrola musí byť zamestnancami vykonaná objektívne, a ak je zistený nesúlad finančnej operácie alebo jej časti s § 6 ods. 4 zákona o finančnej kontrole a audite, finančná operácia sa nesmie vykonať, resp. sa v nej nesmie pokračovať. V rámci finančného riadenia musí byť zabezpečené, aby pri vykonávaní finančnej kontroly boli vylúčené všetky zásahy smerujúce k ovplyvňovaniu zamestnancov vykonávajúcich finančnú kontrolu. Postavenie vedúcich zamestnancov a zamestnancov, ich práva a povinnosti upravujú osobitné predpisy.5) Nedostatky zistené finančnou kontrolou sa operatívne odstraňujú v procese vykonávania finančných operácií, pričom orgán verejnej správy je povinný určiť zamestnancov zodpovedných za zistené nedostatky a uplatniť voči nim náležité opatrenia.
4.4.Účtovníctvo a výkazníctvo
Ďalším z predpokladov efektívneho riadenia verejných financií je existencia informácií, ktoré sú relevantné, dôveryhodné, dostatočne presné, porovnateľné, zrozumiteľné a poskytnuté včas. Zdrojom takýchto informácií je účtovníctvo. Úlohou účtovníctva všeobecne je zabezpečenie databázy relevantných informácií potrebných pre štatutárne orgány a vedúcich zamestnancov, ktoré využívajú pri plánovaní, rozhodovaní, vyhodnocovaní alebo pri kontrole, ale taktiež pre potreby externých užívateľov, napr. pre banky, občanov. Základným predpisom v oblasti účtovníctva je zákon č. 431/2002 Z. z. o účtovníctve v znení neskorších predpisov; podrobnosti ako postupovať v oblasti účtovania jednotlivých operácií stanovuje Opatrenie MF SR, ktorým sa ustanovujú podrobnosti o postupoch účtovania a rámcovej účtovej osnove pre rozpočtové organizácie, príspevkové organizácie, štátne fondy, obce a vyššie územné celky. Účtovníctvo a výkazníctvo sú spojené nádoby, pokiaľ účtovníctvo je detailným zdrojom informácií, výkazníctvo poskytuje súhrnný obraz o činnosti orgánu verejnej správy. V orgánoch verejnej správy je základným cieľom výkazníctva vykazovanie miery dodržiavania rozpočtu a hodnotenie výkonnosti, hospodárnosti, efektívnosti a účelnosti. Medzi minimálne požiadavky na výkazníctvo v orgánoch verejnej správy je možné zaradiť nasledovné:
rozpočtová integrita znamená najmä použitie prostriedkov v súlade s príslušnými oprávneniami a povinnými požiadavkami, stav príjmov a výdavkov, voľné zostatky a neuhradené záväzky, celková finančná situácia, prijaté opatrenia, prevádzková výkonnosť – náklady na programy, ich financovanie, čo sa nimi dosiahlo a aké záväzky vznikli ich realizáciou, systémy a kontrola – systémy na zabezpečenie dodržiavania predpisov, na adekvátnu správu majetku, vykazovanie výkonnosti a zabezpečenie primeranej a efektívnej kontroly.
4.5.Ochrana majetku v správe alebo vo vlastníctve orgánu verejnej správy
Súčasťou správne nastaveného finančného riadenia je aj ochrana majetku v správe alebo vo vlastníctve orgánu verejnej správy, a to dodržiavaním právnych predpisov upravujúcich danú problematiku (napr. zákon NR SR č. 278/1993 Z. z. o správe majetku štátu v znení neskorších predpisov, zákon č. 446/2001 Z. z. o majetku vyšších územných celkov v znení neskorších predpisov, zákon č. 374/2014 Z. z. o pohľadávkach štátu a o zmene a doplnení niektorých zákonov v znení neskorších predpisov, atď.).
Dodržiavanie platnej legislatívy v oblasti nakladania s majetkom orgánu verejnej správy má dopomôcť k skvalitneniu výkonu správy majetku štátu, najmä nakladania s ním, zabrániť zbytočnému chátraniu majetku štátu, uplatňovať zásadu maximálnej hospodárnosti, starať sa riadne o majetok, dosiahnuť hospodárne a efektívne nakladanie s prebytočným majetkom a dočasne prebytočným majetkom atď. Pri správe a nakladaní s majetkom orgánu verejnej správy platia najmä tieto pravidlá:
-správca je oprávnený a povinný majetok štátu užívať na plnenie úloh v rámci predmetu činnosti alebo v súvislosti s ním, nakladať s ním podľa zákona, udržiavať ho v riadnom stave, využívať všetky právne prostriedky na jeho ochranu a dbať, aby nedošlo najmä k jeho poškodeniu, strate, zneužitiu alebo zmenšeniu,
-správca je povinný viesť o majetku štátu účtovníctvo, okrem správcu, ktorým je štátny orgán bez právnej subjektivity, ak podľa zákona alebo osobitného predpisu spravuje majetok štátu,
-darovať hnuteľný majetok je možné len ak ide o prebytočný majetok štátu,
-majetok štátu nemožno darovať rozpočtovej ani príspevkovej organizácii obce/vyššieho územného celku, obdarovaným môže byť len obec/vyšší územný celok, zastúpené touto organizáciou ako správcom jej majetku – t. j. zmluvu podpisuje zástupca správcu majetku obce/vyššieho územného celku,
-nemožno zameniť majetok, na ktorom viazne záložné právo, okrem zákonného záložného práva atď.
4.6.Predchádzanie podvodom a nezrovnalostiam
Orgán verejnej správy je podľa zákona o finančnej kontrole a audite povinný v rámci finančného riadenia nastaviť a zabezpečiť procesy na predchádzanie podvodom a nezrovnalostiam, na ich odhaľovanie a odstraňovanie. Vytvoriť procesy na predchádzanie podvodom je ustanovené zákonom, ale v orgánoch verejnej správy by malo byť súčasne vytvárané všeobecné povedomie o etických zásadách a princípoch. Nie je to len o formálnom prijatí etického kódexu, o prijatí vnútorných predpisov, resp. riadiacich aktov, ale najmä o reálnom správaní sa hlavne vedúcich zamestnancov, ktorí sú zodpovední za vytvorenie a udržiavanie kontrolného prostredia, správneho finančného riadenia a dodržiavania etických zásad a princípov.
Orgán verejnej správy v oblasti predchádzania podvodom a nezrovnalostiam v rámci finančného riadenia by mal zabezpečiť jednotlivé procesy v troch fázach:
1.Prevencia – mal by vytvárať podmienky na zníženie rizika nevhodného, neetického alebo protiprávneho konania. Za týmto účelom orgán verejnej správy najmä: vypracuje a prijme etický kódex, vydaný interný predpis upravujúci oblasť predchádzania podvodom a nezrovnalostiam, pravidelne školí svojich zamestnancov v oblasti predchádzania podvodom a nezrovnalostiam, ako aj v oblasti pomoci pri zisťovaní prípadov podozrení z podvodov a ich ohlasovania, vypracuje mechanizmus ohlasovania zistených podvodov a nezrovnalostí.
2.Detekcia – orgán verejnej správy by mal mať zavedené mechanizmy na odhaľovanie problémov v predstihu tak, aby dokázal znížiť, resp. minimalizovať dôsledky nekalej alebo podvodnej činnosti. V tejto súvislosti orgán verejnej správy najmä: vypracuje interný predpis upravujúci preverovanie podnetov, vedie evidenciu podnetov v súlade so zákonom č. 307/2014 Z. z. o niektorých opatreniach súvisiacich s oznamovaním protispoločenskej činnosti a o zmene a doplnení niektorých zákonov (ďalej len „zákon č. 307/2014 Z. z.“), zavedie systém informovania štatutárneho orgánu o možných rizikách alebo zistených nezrovnalostiach, reaguje prostredníctvom štatutárneho orgánu na prípadné zistené nezrovnalosti zavedením príslušných nápravných opatrení, vykonáva aj opätovné kontroly zamerané na overenie skutočností, či došlo k náprave nezrovnalostí.
3.Reakcia – orgán verejnej správy by mal reagovať včas a správne na prípadný výskyt neetického, podvodného alebo protiprávneho konania. Orgán verejnej správy v prípade zistenia podvodov a nezrovnalostí najmä: nahlasuje prípady podvodov a nezrovnalostí príslušným orgánom, vedie voči zamestnancom konanie (napr. disciplinárne) z dôvodu zistenia podvodu.
Podvody sa môžu vyskytnúť prierezovo takmer vo všetkých činnostiach orgánov verejnej správy; ohrozujú integritu a reputáciu orgánov verejnej správy, preto je potrebné zachytiť už prvé varovné signály; ide najmä o:
nadštandardné vzťahy s dodávateľmi / odberateľmi,
netransparentné výberové konania,
neštandardné rokovania o zmluvách,
podvodné alebo neetické konania zamestnancov,
nedodržiavanie právnych predpisov,
porušenie nariadení a rozhodnutí regulátorov,
počítačová kriminalita, krádeže dát a neoprávnené prístupy do systémov.
Minimálne požiadavky na predchádzanie podvodom a nezrovnalostiam:
vyhodnocovať riziká podvodného konania, ktoré by mohli ohrozovať orgán verejnej správy, vypracovať plán rýchleho postupu v prípade výskytu podvodu, zaviesť etický kódex a interné smernice zamerané na prevenciu podvodov, preškoliť zamestnancov v oblasti boja proti podvodom so zameraním na etické princípy a pravidlá uplatňované v orgáne verejnej správy, zaviesť anonymné linky na nahlasovanie podvodného konania minimálne v rozsahu zákona č. 307/2014 Z. z., rýchle reakcie na podozrenia z podvodu, úplatkárstva alebo porušenia zákonných požiadaviek.
Zodpovednosť za zavádzanie detekčných a preventívnych opatrení proti podvodom a nezrovnalostiam nesú primárne vedúci zamestnanci orgánu verejnej správy za aktívnej podpory manažmentu rizík, vnútorného auditu a právneho útvaru/oddelenia.
Hlavný cieľ, ktorý je potrebné mať na zreteli, je povinnosť orgánu verejnej správy zaviesť taký účinný a primeraný vnútorný kontrolný systém, aby sa vyššie uvedené situácie vyskytovali v minimálne možnej miere.
5.Záverečné ustanovenie
Metodické usmernenie sekcie auditu a kontroly Ministerstva financií SR č. MF/015729/2017- 1411 k finančnému riadeniu pre správcov kapitoly štátneho rozpočtu nadobúda účinnosť dňom uverejnenia vo Finančnom spravodajcovi Ministerstva financií SR.
Ing. Vladimír Urmanič, v.r.
generálny riaditeľ sekcie auditu a kontroly
Príloha č. 2 Príloha č. 3 Príloha č. 4
Previazanosť komponentov na jednotlivé stupne uistenia a základné princípy vnútorného kontrolného systému (Rámec princípov COSO aplikovaný na tri stupne uistenia)
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| 1) orgán verejnej správy preukazuje svoj záväzok k integrite a etickým hodnotám. | - je príkladom pri implementovaní hodnôt, filozofii a štýlu fungovania pre orgán verejnej správy - implementuje eticky orientované ciele, program a činnosti - vytvára a implementuje procesy na vyhodnotenie výkonu jednotlivcov a tímu voči očakávaným štandardom správania | - konkrétni členovia druhej úrovne môžu byť požiadaní, aby podporovali linky zavedené za účelom skorého odhalenia problémov, tzv. compliance hotlines, vyšetrovali možné priestupky alebo vykonali ďalšie špecifické povinnosti súvisiace s integritou a etickými hodnotami | - posudzuje stav etického prostredia v orgáne verejnej správy a efektivitu jej stratégii, taktiku, komunikáciu a iné procesy pri dosahovaní žiadúcej úrovne právneho a etického súladu - hodnotí dizajn, implementáciu a efektivitu eticky orientovaných cieľov orgánu verejnej správy, program a aktivity - poskytuje uistenie, že programy etiky dosahujú stanovené ciele, kľúčové riziká sú efektívne riadené a efektívne sa pokračuje vo výkone kontrol - poskytuje konzultačné služby, aby sa pomohlo orgánu verejnej správy ustanoviť pevný etický program, a aby sa zlepšila jej efektivitu na | Očakáva sa, že všetky úrovne uistenia budú prostredníctvom svojich predpisov, aktivít a správania preukazovať dôležitosť integrity a vnútorných hodnôt |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| požadovanú výkonnostnú úroveň | ||||
| 2) Štatutárny orgán preukazuje svoju nezávislosť od manažmentu a vykonáva dohľad nad vývojom a výkonom vnútornej kontroly. | - poskytuje štatutárnemu orgánu adekvátne informácie týkajúce sa vývoja a výkonu vnútornej kontroly, aby mu umožnila plniť si svoju fiduciárnu povinnosť | - dohľad štatutárneho orgánu je podporovaný štruktúrami a procesmi, ktoré ustanoví manažment na výkonnej úrovni - táto podpora môže byť poskytovaná buď prvou alebo druhou úrovňou uistenia -napríklad, buď riadiaci výbor alebo druhá úroveň uistenia sa môže zaoberať témami ako IT alebo súlad | - poskytuje uistenie vzhľadom na rozvoj a výkon vnútorných kontrol, hodnotí, či kontroly boli nastavené vhodne, implementované efektívne a vykonané tak ako bolo naplánované - môže napomáhať štatutárnemu orgánu tým, že navrhuje konkrétne témy týkajúce sa princípu č. 2 za účelom ich prediskutovania | |
| 3) Manažment ustanoví, pod dohľadom štatutárneho orgánu, štruktúry, reportovacie kanály a príslušné oprávnenia a povinnosti za účelom dosiahnutia cieľov. | - ustanovenie štruktúr, reportovacích kanálov a príslušných oprávnení a povinností za účelom dosiahnutia cieľov - komunikuje informácie týkajúce sa štruktúr, reportovacích kanálov a oprávnení a povinností štatutárnemu orgánu tak, aby mu umožnila plniť si funkciu dohľadu | - pracuje s manažmentom, organizačnými štruktúrami, reportovacími kanálmi a príslušnými oprávneniami a povinnosťami pre nich vhodnými na vykonanie svojich povinností | - poskytuje uistenie vzhľadom na vhodnosť a efektivitu operačných štruktúr orgánu verejnej správy, reportovacích kanálov, oprávnení a povinností ustanovených za účelom dosiahnutia cieľov - implementuje opatrenia a činnosti, aby vykonávali svoje aktivity v súlade so svojimi ustanovujúcimi dokumentami, vrátane |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| vhodných reportovacích kanálov - pravidelne potvrdí štatutárnemu orgánu svoju organizačnú nezávislosť a objektivitu | ||||
| 4) Orgán verejnej správy preukazuje svoj záväzok upútať, rozvíjať a udržať kompetentných jednotlivcov v súlade s cieľmi. | - upútať, rozvíjať a udržať kompetentných jednotlivcov v súlade s cieľmi | - upútať a rozvíjať príslušné vlohy na dosiahnutie cieľov - zabezpečiť, že ľudia a činnosti sú dostatočne zosúladené s manažmentom - uvedené môže zahŕňať rotovanie ľudí cez rôzne funkcie v manažmente | - upútať, rozvíjať a udržať jednotlivcov kompetentných a zručných na dosiahnutie cieľov a zakladajúcej zmluvy - môže hodnotiť a poskytnúť uistenie vzhľadom na hospodárnosť a efektivitu opatrení a procesov, ako napr.: politika ľudských zdrojov nábor personálnych kapacít tréningový program a program rozvoja systém hodnotenia výsledkov | |
| 5) V orgáne verejnej správy sú jednotlivci zodpovední za svoje povinnosti týkajúce sa | - jednotlivci sú zodpovední za povinnosti týkajúce sa vnútornej kontroly pri dosahovaní cieľov | - ako je delegované manažmentom, jednotlivci v druhej úrovni uistenia monitorujú a reportujú | - poskytuje uistenie súvisiace s plnením konkrétnych povinností |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| vnútornej kontroly pri dosahovaní cieľov. | - uvedená zodpovednosť zahŕňa odkomunikovanie konkrétnych povinností, implementáciu systému hodnotenia výkonu a implementáciu personálnych procesov navrhnutých tak, aby boli jednotlivci zodpovední za svoje činy | plnenie konkrétnych povinností týkajúcich sa vnútorných kontrol | týkajúcich sa vnútorných kontrol - vnútorní audítori môžu predložiť odporúčania týkajúce sa zodpovednosti, ale zvyčajne nemajú priame oprávnenie vydať rozhodnutie týkajúce sa konania personálu alebo iných procesov nastavených za účelom držania jednotlivcov zodpovedných za svoje povinnosti týkajúce sa vnútornej kontroly | |
| 6) Orgán verejnej správy špecifikuje ciele s dostatočnou presnosťou, aby sa umožnila identifikácia a posúdenie rizík súvisiacich s cieľmi. | - nastavenie cieľov je kľúčová časť procesu riadenia súvisiaca so strategickým plánovaním - s dohľadom štatutárneho orgánu, sa nastavia ciele, ktoré sú zosúladené s poslaním, víziou a stratégiami orgánu verejnej správy - špecifikuje vhodné ciele dostatočne detailne tak, že riziko dosiahnutia cieľov môže byť identifikované a posúdené | - nie je zodpovedný za ustanovenie, resp. schvaľovanie, celkových cieľov ako takých, avšak môže byť vyzvaný navrhnúť, implementovať, monitorovať a reportovať ciele alebo čiastkové (sub) ciele súvisiace s konkrétnymi oblasťami, v ktorej má expertízu, ako napríklad ciele týkajúce sa súladu alebo kontroly kvality | - overuje, že sú ustanovené ciele, a že sú dostatočne konkrétne, merateľné alebo pozorovateľné, dosiahnuteľné, relevantné a časovo ohraničené celoorganizačné hodnotenie procesu nastavovania cieľov môže byť vykonávané ako samostatná aktivita špecifické ciele alebo sub-ciele môžu byť | Všetci tí, ktorí sa zúčastňujú systému vnútornej kontroly musia rozumieť celkovej stratégii a cieľom nastaveným orgánom verejnej správy. |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| - použije mieru tolerancie k určitým rizikám - prepája všeobecné ciele s čiastkovými (sub-cieľmi) - aj všeobecné ciele a aj pridružené sub-ciele by mali byť konkrétne, merateľné, dosiahnuteľné, relevantné a časovo ohraničené | - posudzuje, či je vzatá do úvahy vhodná miera a typ rizika, ktoré je orgán verejnej správy ochotný znášať | predmetom hodnotenia taktiež ako súčasť iného vnútorného auditu - aby sa zabezpečila udržateľnosť organizačnej nezávislosti vnútorného auditu, audítori zvyčajne nevypracovávajú ciele (iné ako tie, ktoré slúžia pre účel vnútorného auditu) | ||
| 7) Orgán verejnej správy identifikuje riziká dosiahnutia svojich cieľov a analyzuje riziká ako základ pre určenie spôsobu ako by mali byť riziká riadené. | - identifikuje a kontroluje riziká súvisiace s dosahovaním cieľov - definuje mieru a typ rizika, ktoré je orgán verejnej správy ochotný znášať, ustanovuje systém riadenia rizika a ustanovuje zodpovednosť za kontrolu konkrétnych rizík pod dohľadom štatutárneho orgánu | - na funkciu riadenia rizika podniku môžu byť delegované významné povinnosti týkajúce sa rizík a kontrol -typické úlohy zahŕňajú, okrem iného: zavedenie spoločného jazyka alebo slovníka pre oblasť rizika opis množstva a typu rizika, ktoré je orgán verejnej správy ochotný znášať implementovanie metodiky hodnotenia rizika za účelom | - berie do úvahy rizikový rámec orgánu verejnej správy na vykonanie celoorganizačného rizikovo-založeného plánu auditov - môže napomôcť určitým činnostiam súvisiacim s riadením rizík v orgáne verejnej správy, pokiaľ nie je narušená nezávislosť a objektivita - úvahy pri tvorbe plánu vnútorného auditu môžu zahŕňať: identifikáciu a hodnotenie |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| prioritizácie rizík v rámci a naprieč funkciami ustanovenie rizikovej komisie a/alebo hlavného úradníka pre riziká, aby koordinoval určité aktivity a iné úlohy riadenia rizika ustanovenie zodpovednosti za určité riziká vytvorenie akčných plánov za účelom zabezpečenia vhodného riadenia rizík monitorovanie výsledkov činností, vykonaných za účelom zmiernenia rizika zabezpečenie efektívneho pokrytia rizika vnútorným auditom, konzultačným tímom | inherentného a reziduálneho rizika uľahčenie kontrol, náhradné plány, a monitorovanie činností súvisiacich so konkrétnymi rizikami presnosť a úplnosť rizikových registrov primeranosť dokumentácie týkajúcej sa riadiacich rizík a kontrolných činností |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| a inými hodnotiacimi subjektami vytvorenie rámca riadenia rizika, ktorý umožní účasť napr. tretích strán - špecifické skupiny, napríklad týkajúce sa bezpečnosti a dohľadu môžu pomôcť manažmentu identifikovať riziká súvisiace s ich oblasťou expertízy, berúc v úvahy mieru a typ rizika, ktoré je orgán verejnej správy ochotný znášať, ustanovenú manažmentom pre rôzne činnosti alebo časti orgánu verejnej správy | ||||
| 8) Orgán verejnej správy berie do úvahy možnosť podvodu pri posudzovaní rizika k dosiahnutiu cieľov. | - implementuje procesy na identifikovanie, zabránenie a zisťovanie podvodov - posúdi vystavenie orgánu verejnej správy možnému podvodu prostredníctvom vnútorných a vonkajších audítorov | - zabezpečí, aby riziková a kontrolná analýza zahŕňala aj zváženie rizika podvodu - skupiny, napríklad vyšetrovacie jednotky, môžu hrať významnú úlohu pri odstrašovaní a odhaľovaní podvodu | - Štandardy vyžadujú, že vnútorný audítori vynakladajú náležitú profesionálnu starostlivosť tým, že zvážia možnosť značných podvodov v oblasti, ktoré posudzujú - vyžaduje sa, aby vnútorní audítori mali dostatočné poznatky na |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| -tieto skupiny môžu byť poverené vypracovaním a monitorovaním celoorganizačných opatrení a procesov týkajúcich sa podvodov | ohodnotenie rizika podvodu a spôsob akým je táto oblasť riadená orgánom verejnej správy, ale neočakáva sa, že majú kvalifikáciu osoby, ktorej hlavnou úlohou je odhaľovať a vyšetrovať podvody | |||
| 9) Orgán verejnej správy identifikuje a vyhodnotí zmeny, ktoré by mohli mať významný dopad na systém vnútornej kontroly. | - má primárnu zodpovednosť za systém vnútornej kontroly a za identifikáciu a vyhodnotenie zmien, ktoré by mohli mať významný dopad na systém vnútornej kontroly - komunikuje dostatočne podrobné informácie súvisiace so zmenami, ktoré by mohli mať významný dopad na systém vnútornej kontroly štatutárnemu orgánu tak, aby bol štatutárny orgán schopný plniť svoje povinnosti dohľadu | - môže byť požiadaný napomáhať manažmentu s posudzovaním vplyvu zmien na systém vnútornej kontroly - potrebuje byť proaktívny, aby sa adaptoval na zmeny - pravidelne monitoruje a vyhodnocuje zmeny v orgáne verejnej správy týkajúce sa právneho a regulačného rizika a rizika súvisiaceho so súladom | - identifikuje a posudzuje zmeny, ktoré by mohli mať významný vplyv na systém vnútornej kontroly počas pravidelných rizikových analýz a počas výkonu vnútorného auditu - komunikuje pravidelne s manažmentom za účelom predvídania zmien a dopadu na rizikovú analýzu orgánu verejnej správy | Pretože zmena môže nastať zo širokého spektra vnútorných a vonkajších zdrojov, jednotlivci v rámci všetkých troch úrovní uistenia by mali dávať pozor na výskyt okolností, ktoré by mohli mať významný dosah na systém vnútornej kontroly. |
| 10) Orgán verejnej správy vyberá a rozvíja kontrolné činnosti, ktoré prispievajú k zmierneniu rizík | - zabezpečuje efektívnu vnútornú kontrolu a vykonávanie rizikových | - funkcie v rámci druhej úrovne uistenia zvyčajne zahŕňajú zodpovednosť za monitorovanie určitých | - poskytuje uistenie, že kontroly zavedené manažmentom sú nastavené dostatočne, |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| k dosiahnutiu cieľov na akceptovateľnú úroveň. | a kontrolných procesov na dennej báze -výkonný manažment identifikuje, hodnotí, kontroluje a zmierňuje riziká, vedie rozvoj a implementáciu vnútorných opatrení a procesov a zabezpečuje, že činnosti sú konzistentné s ustanovenými cieľmi -prostredníctvom štruktúry kaskádovitej zodpovednosti, stredný manažment vytvorí a implementuje detailné procesy, ktoré slúžia ako kontrola a dohliada na výkon týchto procedúr svojimi zamestnancami - prirodzene slúži ako prvá úroveň uistenia, pretože kontroly sú navrhnuté v rámci systémov a procesov pod vedením výkonného manažmentu -mali by byť nastavené dostatočné manažérske a dohľadové kontroly, aby sa zabezpečil súlad, a aby sa osvetlili poruchy kontroly, | kontrol v mene manažmentu - ako bude ustanovené manažmentom, jednotlivci v rámci druhej úrovne uistenia môžu taktiež participovať na výbere a rozvoji určitých kontrol, hoci zostáva zachovaná zodpovednosť manažmentu za systém vnútornej kontroly | implementované efektívne a fungujú tak ako bolo zamýšľané, aby sa zmiernili riziká k dosiahnutiu cieľov na akceptovateľnú úroveň - predkladá návrhy na zlepšenie efektivity a účinnosti vnútornej kontroly, hoci zostáva zachovaná zodpovednosť manažmentu za systém vnútornej kontroly |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| nedostatočné procesy a neočakávané okolnosti | ||||
| 11) Orgán verejnej správy vyberie a rozvíja všeobecné kontrolné činnosti nad technológiami na podporu dosiahnutia cieľov. | - vytvorí a implementuje kontrolné činnosti súvisiace s technológiami -uvedené zahŕňa vytvorenie a komunikovanie opatrení a procesov súvisiacich s technológiami a zabezpečením, že IT kontroly sú dostatočné na podporu dosiahnutia cieľov - zavádza procesy na monitorovanie a posudzovanie vyvíjajúcich sa rizík vzťahujúcich sa na nové a vznikajúce technológie | - jednotlivci v druhej úrovni uistenia sú často ustanovení na úlohy súvisiace s monitorovaním určitých kontrol technológii - skupiny ako napríklad oddelenia informačnej bezpečnosti môžu taktiež mať významnú úlohu pri výbere, vývoji a udržiavaní kontrol nad technológiami, tak ako sa ustanoví manažmentom | - posudzuje, či riadenie IT procesov v orgáne verejnej správy podporuje jeho stratégie a ciele - poskytuje uistenie vzhľadom na účinnosť a efektivitu a úplnosť kontrol technológii a ak je to vhodné, môže odporučiť zlepšenia určitých kontrolných činností - aby sa zachovala nezávislosť a objektivita vnútorného auditu, vnútorný audítor zvyčajne nevyberá a nevyvíja všeobecné kontrolné činnosti nad technológiami, hoci môže predložiť odporúčania súvisiace s kontrolou technológii - vnútorný audítor musí mať dostatočné vedomosti o kľúčových IT rizikách a kontrolách, aby vykonal určenú prácu |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| -avšak neočakáva sa, že všetci vnútorní audítori budú mať kvalifikáciu vnútorného audítora, ktorého hlavnou zodpovednosťou je auditovanie IT | ||||
| 12) Orgán verejnej správy rozvrhne kontrolné činnosti v rámci opatrení, ktoré ustanovia čo sa očakáva a procesy, ktoré umožnia opatreniam, aby sa implementovali. | - ustanovuje kontrolné činnosti, ktoré sú vstavané do biznis procesov a každodenných činností zamestnancov prostredníctvom opatrení ustanovujúcich čo sa očakáva a relevantných procesov špecifikujúcich konanie - ustanovuje povinnosti a zodpovednosť za kontrolné činnosti manažmentu (alebo iného určeného personálu) z organizačnej jednotky alebo funkcie, v ktorej relevantné riziko prebýva - zabezpečuje, že kompetentný personál s dostatočným oprávnením vykoná kontrolné činnosti so starostlivosťou | - monitoruje dodržiavanie určitých opatrení a proces ustanovených manažmentom - napomáha manažmentu vo vývoji a komunikácii opatrení a procesov -zabezpečuje, že riziká sú monitorované vo vzťahu k ustanovenej miere a typu rizika, ktoré je orgán verejnej správy ochotný znášať | - poskytuje uistenie vzhľadom na ustanovenie a implementáciu opatrení, procesov a ďalších kontrol - predkladá odporúčania súvisiace s opatreniami a procesmi, ale zvyčajne nemá oprávnenie ustanovovať alebo implementovať opatrenia a procesy pre operácie existujúce mimo činností vnútorného auditu |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| a pokračujúcim zameraním včas tak ako je ustanovené opatreniami a procesmi - zabezpečuje, že zodpovedný personál vyšetruje a koná vo veciach identifikovaných ako výsledok vykonaných kontrolných činností - pravidelne preskúmava kontrolné činnosti, aby vyhodnotil ich ďalšiu dôležitosť a aktualizuje ich, ak je to potrebné | ||||
| 13) Orgán verejnej správy získa alebo vygeneruje a použije relevantné a kvalitné informácie, aby sa podporilo fungovanie vnútornej kontroly. | - vytvára a udržuje dáta na monitorovanie každodenných činností, zdieľa informácie naprieč, smerom nahor a nadol v rámci orgánu verejnej správy - zvažuje výdavky a benefity, zabezpečujúc, že povaha, množstvo a presnosť komunikovaných informácií sú úmerné s cieľmi a podporujú ich dosiahnutie - dôveryhodnosť informácii a ich integrita je | - zbiera informácie z celého orgánu verejnej správy na použitie v monitorovacích činnostiach | - poskytuje uistenie vzhľadom na dôveryhodnosť informácii a ich integritu a súvisiace vystavenie riziku -uvedené zahŕňa aj vnútorné aj vonkajšie vystavenie riziku, a hrozby súvisiace so vzťahmi orgánu verejnej správy s externými subjektami - pravidelne posudzuje praktiky orgánu verejnej správy súvisiace s dôveryhodnosťou |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| zodpovednosťou manažmentu -táto zodpovednosť zahŕňa všetky kritické informácie orgánu verejnej správy bez ohľadu na spôsob ich uchovávania -dôveryhodnosť informácii a ich integrita zahŕňa presnosť, úplnosť a bezpečnosť | informácii a ich integritou a odporúča, ak je to vhodné, vylepšenia alebo implementáciu nových kontrol a zabezpečení - také posudky môžu byť uskutočnené buď ako samostatná aktivita, alebo môže byť integrovaná do iného auditu alebo aktivity vedenej ako časť plánu vnútorného auditu - určuje, či dôveryhodnosť informácii a ich integrita je porušená a podmienky, ktoré môžu predstavovať hrozbu pre orgán verejnej správy budú bezodkladne oznámené vyššiemu manažmentu a štatutárnemu orgánu | |||
| 14) Orgán verejnej správy vnútorne komunikuje informácie, vrátane cieľov a zodpovedností za vnútornú kontrolu, potrebné na podporenie fungovania vnútornej kontroly. | - vytvára a udržiava procesy na odkomunikovanie požadovaných informácii, ktoré umožnia celému personálu pochopiť a vykonať svoje povinnosti v rámci vnútornej kontroly - komunikuje vhodné informácie štatutárnemu | - monitoruje, spracováva informácie a komunikuje informácie prvej a tretej úrovni uistenia a štatutárnemu orgánu - môže byť zodpovedná za monitorovanie zvláštneho komunikačného kanála | - poskytuje uistenie vzhľadom na úplnosť, presnosť a kvalitu komunikácie v súlade s potrebami štatutárneho orgánu a vyššieho manažmentu |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| orgánu, aby sa im umožnilo naplniť svoje úlohy vzhľadom na ciele orgánu verejnej správy - zavádza zvláštne komunikačné kanály, ako napríklad whistleblower hotline, ktoré slúžia ako mechanizmus proti poruchám na zabezpečenie anonymnej alebo dôvernej komunikácie v prípade, ak bežné kanály sú neúčinné a nefunkčné | ako napríklad whistleblower hotlines | |||
| 15) Orgán verejnej správy komunikuje s tretími stranami ohľadom skutočností, ktoré majú vplyv na fungovanie vnútornej kontroly. | - zabezpečuje, že sú zavedené procesy na odkomunikovanie relevantných a včasných informácii tretím stranám vrátane akcionárov, partnerov, vlastníkov, zákazníkov, finančných analytikov a iných - zavádza a zabezpečuje otvorené komunikačné kanály, ktoré umožnia poskytovať vstupy zákazníkom, dodávateľom, spotrebiteľom, externým audítorom, finančným | - s výnimkou určitej komunikácie s regulátormi, externými audítormi a inými skupinami, zvyčajne druhá úroveň uistenia nekomunikuje s tretími stranami ohľadom skutočností, ktoré majú vplyv na fungovanie vnútornej kontroly - ak orgán verejnej správy reportuje ohľadom jeho vnútornej kontroly, druhá úroveň uistenia poskytuje manažmentu výsledky | - poskytuje uistenie, že nevyhnutná komunikácia je presná - zvyčajne vnútorný audit nekomunikuje s tretími stranami ohľadom okolností, ktoré majú vplyv na fungovanie vnútornej kontroly |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| analytikom a iným, poskytujúce manažmentu a štatutárnemu orgánu dôležité informácie - komunikuje dôležité informácie z posudkov vykonaných tretími stranami - vyberá relevantné metódy komunikácie a zabezpečuje, že metódy komunikácie zohľadňujú časovanie, publikum a povahu komunikácie a požiadavky a očakávania právneho, regulatívneho a dôverného charakteru - zabezpečuje vhodné opatrenia, ktoré reflektujú faktory ako potrebná autorizácia na reportovanie informácii smerom von z orgánu verejnej správy; usmernenia týkajúce sa povolených a nepovolených informácii, ktoré sa môžu reportovať; kto je treťou osobou oprávnenou na určité informácie a typy informácií, ktoré smie dostať; súvisiace pravidlá | svojej činnosti, aby podporili stanoviská manažmentu |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| ochrany údajov; regulačné požiadavky a právne hľadiská na oznamovanie informácií mimo orgán verejnej správy; a povaha uistení, rád, odporúčaní, názorov, usmernení a iných informácií, ktoré môžu byť zahnuté v komunikácii mimo orgán verejnej správy | ||||
| 16) Orgán verejnej správy vyberá, rozvíja a vykonáva trvajúce alebo zvláštne hodnotenia na ubezpečenie, že časti vnútornej kontroly sú prítomné a fungujú. | - vyberá a rozvíja vyváženosť prebiehajúcich a zvláštnych hodnotení, zohľadňujúc stupeň zmeny v biznise a v biznis procesoch, a meniac rozsah a periodicitu zvláštnych hodnotení vzhľadom na riziko (tieto hodnotenia môžu byť vykonávané druhou úrovňou uistenia) - zabezpečuje, že hodnotitelia vykonávajúci prebiehajúce a zvláštne hodnotenia majú dostatočné vedomosti, aby pochopili čo sa hodnotí - nastavenie a aktuálny stav vnútorného kontrolného systému môže byť použitý | - vykonáva prebiehajúce a zvláštne hodnotenia na monitorovanie stavu rôznych častí systému vnútornej kontroly - vykonáva prebiehajúce a zvláštne hodnotenia na monitorovanie, či dosiahnutie cieľov je v rámci nastavenej tolerancie rizík | - poskytuje uistenie, že prebiehajúce hodnotenia manažmentu sú zapracované do biznis procesov a prispôsobené meniacim sa podmienkam - poskytuje uistenie, že informácie poskytnuté hodnotením manažmentu sú pravdivo a presne prezentované - poskytuje uistenie, že systém vnútornej kontroly funguje tak ako sa očakávalo, a že riziká sú riadené v rámci stanovenej miery a typu rizika, ktoré je orgán verejnej správy ochotný znášať |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| na ustanovenie základu pre prebiehajúce a zvláštne hodnotenia - reportuje pravidelne štatutárnemu orgánu o výkone aktivít súvisiacich s riadením rizík v orgáne verejnej správy | ||||
| 17) Orgán verejnej správy hodnotí a komunikuje nedostatky vo vnútornej kontrole včas tým, ktorí sú zodpovední za nápravné opatrenia, vrátane manažmentu a štatutárneho orgánu. | - komunikuje informácie o nedostatkoch tým, ktorí sú zodpovední za nápravné opatrenia, vyššiemu manažmentu a štatutárnemu orgánu - sleduje, či nedostatky sú odstránené včas | - jednotlivcom v druhej úrovni uistenia môže byť delegovaná zodpovednosť za monitorovanie a reportovanie vzhľadom na konkrétny typ nedostatkov | - vnútorní audítori ustanovia a udržujú systém na monitorovanie vysporiadania sa so zisteniami z vnútorného auditu a odporúčaniami komunikovanými manažmentu -tento systém zvyčajne reflektuje: - časový plán, v rámci ktorého sa vyžaduje odpoveď manažmentu na pozorovania a odporúčania - hodnotenie odpovedí manažmentu - overenie odpovedí - výkon follow-upu - proces, ktorým sa vystupňuje nedostatočná |
| Princíp | Prvá úroveň uistenia („vlastník rizika“/manažér) | Druhá úroveň uistenia (riziko, kontrola, súlad) | Tretia úroveň uistenia (vnútorný audit) | Poznámka |
|---|---|---|---|---|
| odpoveď/opatrenie na vhodné úrovne vyššieho manažmentu alebo štatutárnemu orgánu, vrátane predpokladu rizika |
1.Definovanie základných prvkov stratégie riadenia orgánov verejnej správy
| Strategické ciele | Kľúčové ukazovatele výkonnosti | Kritické faktory úspechu | Najvýznamnejšie riziká | Najvýznamnejšie riziká Nástroje na plnenie cieľa |
|---|---|---|---|---|
| 1. Uplatňovať systematický prístup k meraniu výkonnosti orgánu verejnej správy. | 1a Priemerný počet realizovaných prieskumov na typ zainteresovanej strany (zákazníci, dodávatelia, spoločnosť). | Jednoznačné identifikovanie útvaru zodpovedného za vykonávanie prieskumov a benchmarkingových aktivít. Pravidelné vyhodnocovanie výsledkov a premietnutie výsledkov do návrhov na úpravu cieľov/výsledkov. | Nekoordinovaný a nesystematický prístup k vykonávaniu prieskumov a benchmarkingu. | Dotazníky prieskumov, databáza výsledkov. |
| 2. | ||||
| 3. | ||||
| 4. | ||||
| 5. |
2.Popis aktivít potrebných na dosiahnutie cieľov, útvarov zodpovedných za ich plnenie a termínov plnenia
| Strategické ciele | Aktivity | Zodpovedný | Termín plnenia |
|---|---|---|---|
| 1. Uplatňovať systematický prístup k meraniu výkonnosti orgánu verejnej správy. | 1.1. Vykonávanie pravidelných prieskumov spokojnosti kľúčových zákazníkov, dodávateľov, spoločnosti. | vedúci zamestnanci príslušných organizačných útvarov | priebežne, minimálne raz ročne |
| 1.2. Pravidelná aktualizácia databázy výsledkov. | vedúci zamestnanci príslušných organizačných útvarov | priebežne, minimálne raz ročne | |
| 1.3. Pravidelná realizácia benchmarkingových aktivít (dotazníky, výročné správy). | generálny tajomník služobného úradu | priebežne, minimálne raz ročne | |
| 2. | |||
| 3. | |||
| 4. | |||
| 5. |
Vzor dotazníka na zhodnotenie rizík manažmentom orgánu verejnej správy
Týmto si Vás dovoľujeme požiadať o zhodnotenie rizikových oblastí za Váš útvar, za účelom vyhotovenia základnej tabuľky identifikovaných rizík s následným hodnotením (odhadom), vyhotovením mapy rizík a zoznamu rizík. Podotýkame, že Vaše údaje nebudú poskytnuté žiadnej tretej strane a slúžia len pre potreby útvaru (doplní sa organizačný útvar zodpovedný za identifikovanie rizík) na účely identifikovania a zhodnotenia rizík. Vaše stanovisko doručte prosím na útvar (doplní sa organizačný útvar zodpovedný za identifikovanie rizík) najneskôr do (uvedie sa dátum) a elektronicky na adresu (uvedie sa e-mailová adresa zamestnanca zodpovedného za spracovanie). Pozn. Otázky v dotazníku sú orientačné, odporúčame ich prispôsobiť potrebám konkrétneho orgánu verejnej správy.
Zhodnotenie rizík manažmentom
Úvod a všeobecné informácie
1.Základné údaje
Názov útvaru:
Vedúci/riaditeľ útvaru:
Priamy nadriadený zamestnanec:
2.Zodpovednosti útvaru
Aká je hlavná zodpovednosť Vášho útvaru?
Ktoré činnosti Vášho útvaru sú rutinné (často sa opakujúce)?
Ktoré činnosti Vášho útvaru sú projektové (špeciálne/nerutinné, väčšie z hľadiska rozsahu a času), napr. zavádzanie IS? Uveďte ich zoznam.
Koľko pracovného času sa podľa Vášho názoru zamestnanci venujú rutinným úlohám?
menej než 25 % □ 25 – 50 % □ 50 – 75 % □ nad 75 % □
Ktoré vnútorné smernice/pokyny/príkazy/postupy Váš útvar najviac využíva? Aké iné postupy/procedúry sa vzťahujú na Váš útvar?
3.Hodnotenie zamestnancov
Existuje systém hodnotenia zamestnancov na Vašom útvare?
Podľa akých ukazovateľov je hodnotená výkonnosť Vášho útvaru pri plnení Vašich cieľov?
Sú zamestnanci odmeňovaní, príp. sankcionovaní za plnenie/neplnenie stanovených cieľov, alebo na základe výsledkov osobného ohodnotenia?
Kto je zodpovedný za hodnotenie Vášho útvaru?
Ako často sa hodnotí?
Pociťujete tlak na dosahovanie stanovených cieľov? Z čoho tento tlak vzniká?
Tlak z externého prostredia:
Tlak z interného prostredia:
4.Počet zamestnancov
| Celkový počet zamestnancov na Vašom útvare: | Počet zamestnancov na Vašom útvare, ktorí sú Vám priamo podriadení: |
Zhodnotenie rizík
1.Zložitosť a objem pracovných postupov
Aký je počet na seba nadväzujúcich pracovných činností (aktivít) v rámci pracovných postupov vo Vašom útvare?
2.Fluktuácia zamestnancov
Uveďte počet zamestnancov, ktorí odišli z Vášho útvaru za predchádzajúci kalendárny rok:
Uveďte podiel zamestnancov, ktorí odišli z Vášho útvaru k celkovému počtu zamestnancov útvaru (v %):
Počet odídených zamestnancov/celkový počet zamestnancov:
Čo je, podľa Vášho názoru, hlavnou príčinou odchodu zamestnancov ?
3.Dostatočnosť počtu zamestnancov
| Uveďte celkový počet pracovných pozícií vo Vašom útvare: | |
| Uveďte neobsadené pracovné pozície vo Vašom útvare a dobu, počas ktorej sú tieto pozície neobsadené: | |
| Názov neobsadenej pracovnej pozície: | Pozícia je neobsadená od (deň/mesiac/rok): |
4.Sankcie vyplývajúce z nedodržania legislatívy EÚ a SR
Uveďte možné sankcie (finančné/nefinančné), ktoré môžu byť uložené Vášmu útvaru pri nedodržaní legislatívy EÚ a SR:
Koľko a aké sankcie (finančné/nefinančné) boli uložené (uvedie sa príslušný orgán verejnej správy) v dôsledku nedodržania legislatívy EÚ a SR Vaším útvarom?
Sankcia:
Dôvod:
Dátum rozhodnutia o uložení sankcie:
5.Zmeny v pracovných postupoch
Koľko krát sa menili pracovné postupy za hodnotené obdobie (manuály/interné smernice) Vášho útvaru?
(Uveďte názov pracovného postupu, dátum každej zmeny a tiež či zmeny boli len formálne alebo závažné)
6.Zmeny v legislatíve EÚ a SR
Uveďte zoznam zmien v legislatíve EÚ a SR týkajúcej sa Vášho útvaru:
(Ak máte zoznam zmien v legislatíve uvedený v osobitnom dokumente, pripojte ho, prosím, k tomuto dotazníku)
Legislatíva EÚ:
Názov nariadenia/smernice EÚ:
Opis zmeny:
Dátum účinnosti zmeny:
Legislatíva SR:
Názov zákona/vyhlášky SR:
Opis zmeny:
Dátum účinnosti zmeny:
7.Plnenie termínov
Ako často má Váš útvar stanovený termín vykonania prác? (pravidelné, podľa implementácie legislatívy, týždenne, mesačne atď.)
Sú niektoré termíny nereálne (pravidelne nesplniteľné)? (Áno/nie)
Koľko termínov za posledný rok sa nepodarilo dodržať?
8.Vnútorný kontrolný systém
Koľko kontrolných aktivít je zapracovaných v pracovných postupoch Vášho útvaru? Vymenujte kontrolné aktivity.
Popíšte prosím, kontrolné mechanizmy Vášho útvaru nad činnosťami iných útvarov:
Názov útvaru:
Kontrolný mechanizmus:
9.Vzájomná spolupráca s inými organizačnými útvarmi
S ktorými útvarmi bezprostredne spolupracujete pri plnení úloh Vášho útvaru?
Názov útvaru:
Typ spolupráce/komunikácie s uvedeným útvarom:
Informácie získané od ostatných útvarov
Aké sú kľúčové vstupy dát (správy, súbory dát, atď.), ktoré Váš útvar dostáva od iných útvarov)?
Útvar zodpovedný za prípravu
1.Názov správy
Využitie správy (dôvod)
Frekvencia
Útvar zodpovedný za prípravu
2.Názov správy
Využitie správy (dôvod)
Frekvencia
Útvar zodpovedný za prípravu
3.Názov správy
Využitie správy (dôvod)
Frekvencia
Informácie pripravované pre iné útvary
Aké sú kľúčové výstupy dát (správy, súbory dát, atď.), ktoré Váš obor pripravuje pre ostatné útvary ?
Príjemca
1.Názov správy
Využitie správy (dôvod)
Frekvencia
Príjemca
2.Názov správy
Využitie správy (dôvod)
Frekvencia
Príjemca
3.Názov správy
Využitie správy (dôvod)
Frekvencia
Nerutinné správy a analýzy
Bol Váš útvar požiadaný v priebehu ostatných 12 mesiacov o prípravu nerutinných/špeciálnych správ alebo analýz?
Príjemca
1.Názov správy
Využitie správy (dôvod)
Príjemca
2.Názov správy
Využitie správy (dôvod)
Príjemca
3.Názov správy
Využitie správy (dôvod)
10.Vzájomná spolupráca s externými inštitúciami
Rokujú zamestnanci Vášho útvaru s externým prostredím (iné orgány verejnej správy, externí odborníci/poradcovia, dodávatelia tovarov, prác alebo služieb, inštitúcie EÚ, kontrolné orgány)? Partneri rokovaní:
Rozsah, témy:
Ako často sú rokovania:
Dostávajú zamestnanci Vášho útvaru školenie na rokovanie s externými inštitúciami? (Áno/nie, Kedy/ako často)
11.Vzájomná spolupráca s regionálnymi pracoviskami
S koľkými (a ktorými) regionálnymi pracoviskami bezprostredne spolupracujete pri plnení úloh Vášho útvaru?
Regionálne pracoviská:
Rozsah, oblasť spolupráce:
Ako často sú rokovania:
Sú zamestnanci regionálnych pracovísk a ústredia dostatočne vyškolení na vzájomnú spoluprácu?
(Áno/nie, Kedy/ako často)
12.Zavádzanie účtovných a monitorovacích informačných systémov
Aké nové (napr. účtovné/monitorovacie) informačné systémy boli zavedené za predchádzajúci kalendárny rok? (Uveďte všetky nové IS)
Názov IS:
Opis funkcií IS:
Stav zavedenia IS:
13.Fungovanie a prepojenie účtovných a monitorovacích IS
Pracuje Váš útvar s informačným systémom, ktorý je napojený na iný IS v (uvedie sa príslušný orgán verejnej správy) (na vstupe alebo výstupe)?
IS Vášho útvaru:
Napojené IS:
Opis prepojenia uvedených IS:
14.Zmeny (aktualizácia) účtovných a monitorovacích IS
Uveďte počet a druh zmien v existujúcich IS (aktualizácia, rozšírenie, napojenie na iný IS) vo Vašom útvare:
IS:
Druh zmeny:
Dátum zmeny:
Boli zamestnanci vyškolení na prácu so zmenenými IS?
Dĺžka školenia:
Dátum školenia:
Počet vyškolených zamestnancov:
15.Ostatné
Sú naplánované nejaké významné zmeny (prevádzkové, technologické, organizačné alebo iné) v nasledujúcich 1-2 rokoch, ktoré ovplyvnia Váš útvar?
Čo považujete, podľa Vášho názoru, za najväčšie riziká (interné aj externé), ktoré sa vzťahujú na Váš útvar, príp. celý ...........(uvedie sa príslušný orgán verejnej správy) ?
Podľa Vášho názoru, ktoré interné/externé faktory považujete za dôležité pre úspech Vášho útvaru, resp. (uvedie sa príslušný orgán verejnej správy)?
Dotazník vyplnil:
Dátum vyplnenia dotazníka:
VZOR – Zoznam rizík, ich významnosť a opatrenia na ich elimináciu
Organizačný útvar:
| P. č. | Proces, činnosť | Opis rizika | Následok | Hodnota následk | Pravdep odobnos | Význam nosť | Opatrenie | Kontrolný termín |
|---|---|---|---|---|---|---|---|---|
| (N) | (P) | (N x P) | Zodpovedný | |||||
| 1. | základná finančná kontrola | nevykonávanie ZFK podľa zákona č. 357/2015 Z. z. | nehospodárne a neefektívne využívanie verejných financií | 3 | 2 | 6 | školenie zamestnancov, nepravidelná / ad hoc kontrola vedúcich zamestnancov | podľa aktuálnej potreby |
| určený zamestnanec | ||||||||
| 2. | verejné obstarávanie | nerovnocenné posudzovanie predložených návrhov, uprednostnenie vopred vybratého uchádzača | nedodržanie zákona o verejnom obstarávaní | 3 | 3 | 9 | minimalizovať zadávanie zákaziek s nízkou hodnotou, uzatvárať kontrakty na dlhšie časové obdobie, ktoré budú výsledkom aplikácie vyšších foriem postupov zadávania zákaziek z titulu finančných limitov | v etape prípravy verejného obstarávania vedúci zamestnanec |
| 3. | likvidácia faktúr | chýbajúce náležitosti faktúry, chýbajúce údaje, prílohy – súčasti faktúr (akceptačné protokoly...) | zdĺhavé a neefektívne spracovanie faktúr, prekročenie limitu splatnosti, platenie penále | 2 | 2 | 4 | dôraz na zvýšenie efektívnosti pri spracovaní faktúr, sledovanie splatnosti faktúr | podľa aktuálnej potreby |
| určený zamestnanec |
| P. č. | Proces, činnosť | Opis rizika | Následok | Hodnota následk | Pravdep odobnos | Význam nosť | Opatrenie | Kontrolný termín |
|---|---|---|---|---|---|---|---|---|
| (N) | (P) | (N x P) | Zodpovedný | |||||
| 4. | účtovanie prostriedkov EÚ | nejasné postupy účtovania | nesprávne účtovanie, chybné výkazy | 2 | 2 | 4 | ||
| 5. | tvorba metodiky a metodické usmerňovanie | nedostatočné a oneskorené oboznamovanie sa s legislatívnymi zmenami | nesprávne nastavená metodika, nesprávne usmerňovanie | 2 | 2 | 4 | ||
| 6. | systém riadenia | nedostatočná zastupiteľnosť pracovníkov na jednotlivých pozíciách | nedodržanie postupov, oneskorené vypracovanie výstupu, resp. nekompletný výstup | 2 | 1 | 2 | ||
| 7. | riadenie ľudských zdrojov | nedostatočná úroveň prenosu informácií | pracovné preťaženie a vytváranie stresových situácií, nesplnenie termínov úloh | 2 | 3 | 6 | ||
| 8. | riadenie ľudských zdrojov | odchod zamestnanca, nedostatočná zastupiteľnosť | strata know-how, zvýšená chybovosť, oneskorené plnenie úloh | 2 | 1 | 2 | ||
| 9. | riadenie ľudských zdrojov | časté organizačné zmeny | vysoká miera fluktuácie, slabšie pracovné výkony | 3 | 2 | 6 | ||
| 10. | systém riadenia | nestanovenie konkrétnej zodpovednosti a nízka úroveň plnenia úloh | nedodržanie postupov, oneskorené vypracovanie výstupu, resp. nekompletný výstup | 2 | 1 | 2 |
(meno, priezvisko, funkcia, podpis)
Vypracoval: (meno, priezvisko, funkcia, podpis)
V , dňa
Poznámky pod čiarou
2The Committee of Sponsoring Organizations of the Treadway Commission
3SWOT analýza - nástroj strategického plánovania používaný na hodnotenie silných a slabých stránok, príležitostí a hrozieb, ktoré spočívajú v danom projekte, obchodnej príležitosti, prípadne v inej situácii, v ktorej sa nachádza organizácia so snahou uskutočniť určitý cieľ.
4Verejná zodpovednosť – Corporate Social Responsibility (CSR): spoločenskou zodpovednosťou firiem chápeme kontinuálny záväzok firiem vytvárať a dodržiavať etické štandardy, prispievať k zlepšovaniu ekonomického stavu spoločnosti a životného prostredia, zasadzovať sa o zvyšovanie kvality života zamestnancov a ich rodín, ako aj podporovať rozvoj komunity, v ktorej pôsobia.
5) Napr. zákon č. 55/2017 Z. z. o štátnej službe a o zmene a doplnení niektorých zákonov, zákon č. 552/2003 Z. z. o výkone práce vo verejnom záujme v znení neskorších predpisov, zákon č. 311/2001 Z. z. Zákonník práce v znení neskorších predpisov atď.