Prispevok č.12 - Metodické usmernenie sekcie auditu a kontroly Ministerstva financií SR č. MF/007242/2018-1411 k hodnoteniu finančného riadenia v orgánoch verejnej správy
1.Úvod
Ministerstvo financií SR (ďalej len „ministerstvo financií“) vydáva toto metodické usmernenie podľa § 3 písm. b) zákona č. 357/2015 Z. z. o finančnej kontrole a audite a o zmene a doplnení niektorých zákonov (ďalej len „zákon o finančnej kontrole a audite“) s cieľom zabezpečiť jednotnú aplikáciu ustanovení zákona o finančnej kontrole a audite. Metodické usmernenie je zamerané na základné princípy, zásady a postupy hodnotenia finančného riadenia podľa § 5 zákona o finančnej kontrole a audite. Metodické usmernenie je určené najmä pre zamestnancov správcov kapitol štátneho rozpočtu vykonávajúcich vnútorný audit podľa § 16 zákona o finančnej kontrole a audite a zamestnancov ministerstva financií, Úradu vládneho auditu a inej právnickej osoby podľa § 19 ods. 5 zákona o finančnej kontrole a audite vykonávajúcich vládny audit podľa § 19 zákona o finančnej kontrole a audite (ďalej len „audítor“) ako minimálny základ pre hodnotenie finančného riadenia v orgánoch verejnej správy.
Cieľom auditu podľa § 10 ods. 2 zákona o finančnej kontrole a audite je najmä prinášať systematický metodický prístup k zlepšovaniu efektívnosti finančného riadenia, overovať a hodnotiť systém riadenia rizík, identifikovať a hodnotiť možné riziká súvisiace s finančným riadením a inými činnosťami, odporúčať zlepšenia riadenia rizík na minimalizáciu rizík a iné. Hodnotenie finančného riadenia sa vykoná ako samostatný cieľ alebo spolu s iným cieľom vládneho auditu v povinnej osobe. Na výkon vládneho auditu sa primerane použijú Postupy pre vládny audit vlastných zdrojov SR, na výkon vnútorného auditu sa primerane požijú interné manuály na výkon vnútorného auditu jednotlivých útvarov vnútorného auditu (ďalej len „postupy auditu“).
Súčasťou hodnotenia finančného riadenia v orgánoch verejnej správy je najmä :
-hodnotenie vnútorného kontrolného systému,
-stratégia plánovania, stanovenie hlavných cieľov a úloh,
-hodnotenie riadenia rizík,
-hodnotenie vykonávania finančnej kontroly, hospodárne, efektívne, účinné a účelné využívanie verejných financií,
-účtovníctvo a výkazníctvo,
-rozpočet,
-predchádzanie podvodom a nezrovnalostiam,
-správa majetku štátu a pohľadávky štátu,
-zverejňovanie zmlúv,
-monitoring a plnenie opatrení na odstraňovanie nedostatkov,
-informačné systémy (bezpečnosť a funkčnosť).
2.Hodnotenie vnútorného kontrolného systému
Overenie vnútorného kontrolného systému (ďalej len „VKS“) je jedným zo základných východísk pre výkon vnútorného auditu / vládneho auditu (ďalej len „audit“), keďže jednou z úloh auditu je napomáhať vedeniu orgánu verejnej správy dosahovať jeho ciele tým, že prináša systematický a metodický prístup k hodnoteniu a zlepšovaniu riadiacich a kontrolných procesov a procesov riadenia rizík.
Útvar vnútorného auditu / vládny audit by mal v pláne vnútorných / vládnych auditov počítať s auditmi zameranými na funkčnosť VKS. Pri hodnotení VKS sa audítori zamerajú najmä na overenie nasledovných prvkov VKS (5 základných komponentov COSO1):
prostredie kontroly – prostredie, v ktorom pôsobia povinné osoby,
zhodnotenie rizík – orgán verejnej správy si musí byť vedomý rizík, ktorým sa vystavuje a musí mať organizačnú štruktúru upravenú takým spôsobom, aby mohol identifikovať a vyhodnotiť riziká, pre zabezpečenie ich riadenia, zmiernenia alebo odstránenia, kontrolné činnosti – riadiace akty a postupy, vypracované a uplatňované orgánom verejnej správy, s cieľom uistenia sa o tom, že sú zavedené riadiace procesy zamerané na riadenie rizík, spojených s činnosťou orgánu verejnej správy a ich náležité dodržiavanie, informácie a komunikácia znamená, že činnosti orgánu verejnej správy sú organizované v súčinnosti s kontrolnými činnosťami a ich cieľom je zbierať a analyzovať informácie potrebné pre riadenie jednotlivých operácií a útvarov, monitorovanie je proces, ktorý zastrešuje všetky zložky a jeho cieľom je zabezpečiť čo najlepšiu efektívnosť monitorovania a koordinácie procesu a prípadne umožniť reakciu na zistené nedostatky.
Organizačný rámec VKS je daný existenciou, úlohami, postavením, kompetenciami a zodpovednosťami jednotlivých zložiek systému a ich vzájomnými vzťahmi v organizačnom usporiadaní / organizačnej štruktúre orgánu verejnej správy. Predpokladom funkčného VKS je nepretržitá súčinnosť všetkých jeho zložiek. Za týmto účelom je potrebné, aby: jednotlivé zložky systému boli logicky a primerane veľkosti, rozsahu a zložitosti činností orgánu verejnej správy zapracované do organizačného usporiadania, v základných dokumentoch orgánu verejnej správy (napr. štatút, organizačný poriadok, podpisový poriadok a pod.) boli prehľadne a jednoznačne usporiadané vzťahy medzi jednotlivými zložkami VKS.
Nie je možné stanoviť jednotný / univerzálny model organizačného rámca VKS. Pri hodnotení VKS sa uplatňuje zásada primeranosti tak, že sa zohľadňuje veľkosť orgánu verejnej správy, rozsah a náročnosť jeho činností a charakter rizík, ktorým čelí, pričom kritériom je získanie uistenia, že sú vytvorené organizačné predpoklady umožňujúce dosahovať ciele a úlohy orgánu verejnej správy.
Hodnotenie VKS by malo byť súčasťou každého hodnotenia finančného riadenia ako celku alebo hodnotenie VKS v rámci jednotlivých oblastí, ktoré sú predmetom auditu. Za týmto účelom je potrebné systematicky preskúmať dve základne oblasti:
1.dostatočnosť a primeranosť vytvorených predpokladov pre zavedenie a využívanie VKS a funkcie vnútorného auditu, resp. funkcie vnútornej kontroly. Do tejto oblasti patrí vyhodnotenie predpokladov ako napríklad: organizácia a organizačná štruktúra, postavenie jednotlivých zložiek VKS v systéme, predpisová základňa, požiadavky na informačné zdroje a toky, požiadavky na prácu s vytváranými
Do tejto oblasti patrí vyhodnotenie predpokladov ako napríklad: organizácia a organizačná štruktúra, postavenie jednotlivých zložiek VKS v systéme, predpisová základňa, požiadavky na informačné zdroje a toky, požiadavky na prácu s vytváranými informáciami a pod.
2.existenciu a primeranosť skutočných procesov fungovania jednotlivých zložiek VKS, procesov fungovania vnútorného auditu, resp. vnútornej kontroly a vnútorných kontrolných činností (procesných kontrol) uplatňovaných v systémoch riadenia a pri výkone jednotlivých činností orgánov verejnej správy (napr. v systémoch riadenia rizík, rozpočtovníctva, účtovníctva, výkon hlavných činností a pod.)
Obe vyššie uvedené oblasti je potrebné skúmať a hodnotiť vo vzájomnej väzbe a súvislostiach, vyššiu váhu by malo mať vždy hodnotenie skutočného stavu. Menším nedostatkom je absencia určitých formálnych nedostatkov, spočívajúcich napr. v absencii alebo neprimeranosti niektorých vnútorných predpisov, chýbajúcich alebo chybných definícií a pod. Dôležité je, že potrebné kontrolné mechanizmy a procesy sú zavedené a prebiehajú bez chýb, že zložky VKS aktívne pôsobia v systéme a útvar vnútorného auditu, resp. vnútornej kontroly správne vykonáva svoje povinnosti. Hodnotenie funkčnosti a efektívnosti VKS je zamerané na posúdenie funkčnosti jeho jednotlivých zložiek, ide o:
štatutárny orgán, vedúci zamestnanci a ich zodpovednosť,
organizačná štruktúra,
vnútorné predpisy / vnútorné riadiace akty,
zamestnanci,
postupy / procesy,
informačné toky (systém spracovania dát a účtovníctvo a rozpočet),
monitorovanie a plnenie nápravných opatrení,
útvar vnútorného auditu.
Pred overením a hodnotením jednotlivých oblastí je dobrou pomôckou vypracovanie audit trailu, ktorý napomáha audítorom definovať ciele, charakteristiky a teoretické riziká, ktoré prislúchajú každej etape auditovaného procesu.
Audit trail jednotlivých organizačných útvarov, ktoré sú predmetom auditu by mal obsahovať:
chronologický popis vykonávaných činností,
uvedenie pracovnej pozície zodpovednej za vykonanie danej činnosti,
dokumenty a vstupy potrebné pre výkon danej činnosti (vrátane informačného systému, v prípade, že je využívaný), grafické znázornenie a popis jednotlivých procesov, výstupy vznikajúce pri výkone jednotlivých procesov (vrátane informačného systému, v prípade, že je využívaný).
V rámci overovania funkčnosti audit trailu jednotlivých organizačných útvarov organizácie sa audit zameriava najmä na:
dodržiavanie definovaných zodpovedností v rámci jednotlivých procesov, ktoré sú v orgáne verejnej správy vykonávané, vypracovanie dokumentácie stanovenej v jednotlivých pracovných postupoch, preskúmanie súčasného vývoja implementácie procesov / programov a legislatívnych zmien, ktoré môžu mať vplyv na organizáciu a riadenie v organizácii, overenie informačných systémov v prípade ich použitia – zodpovedné osoby za informačné systémy, používatelia informačných systémov, vstup a výstup do/z informačných systémov, bezpečnosť informačných systémov v súlade s vybranými medzinárodnými štandardami,
existenciu primeraného a efektívneho kontrolného systému v rámci jednotlivých organizačných útvarov, podkladové materiály a informácie o riadení rizík ako základu pre overenie, či používaný vnútorný kontrolný systém v jednotlivých organizačných zložkách je primeraný, identifikáciu nedostatkov v riadení rizík a vo výkone vnútorných kontrol, vyhodnotenie primeranosti informačných kanálov podstatných pre činnosť spojenú s monitorovaním rizík, posúdenie primeranosti a včasnosti informácií o výsledkoch riadenia rizík, návrhy opatrení na zlepšenie systémov riadenia rizík a VKS, štúdium predchádzajúcich správ externých (nielen kontrolných) orgánov, hodnotiacich správ.
Dokumenty na vyžiadanie, najmä:
organizačná štruktúra - porovnávanie súladu požiadaviek legislatívy (zákon o finančnej kontrole a audite - finančné riadenie a finančná kontrola, zákon č. 10/1996 Z. z. o kontrole v štátnej správe v znení neskorších predpisov – systém vnútornej kontroly) s ich aplikáciou do vlastného systému riadenia, štatút príslušného orgánu, príp. zriaďovacia listina - vlastné nastavenie VKS, etický kódex, vnútorné predpisy vybraných organizačných útvarov, správy z kontrol vykonaných externými orgánmi, ale aj kontroly vykonané vedúcimi zamestnancami, hodnotenie zamestnancov, opisy pracovnej náplne, školenia zamestnancov, procesné mapy, informácie, reporting poskytovaný vedúcim zamestnancom (napr. odpočet splnených úloh, pravidelné reporty o určitých skutočnostiach, zápisnica z porady a pod.). v štruktúrovaných rozhovoroch (interview) s vedúcimi zamestnancami a zamestnancami (predovšetkým vedúcim útvaru vnútorného auditu, generálnym tajomníkom služobného úradu a pod.) získať informácie o praktickom fungovaní procesov v rámci VKS a v rámci výkonu činnosti.
Poznámka: Otázky by mali vychádzať z potreby získať dostatok informácií pre vyplnenie dotazníka. Počet a rozsah rozhovorov závisí od zložitosti a náročnosti kontrolného prostredia orgánu verejnej správy. Vzor dotazníka na overenie VKS je uvedený v prílohe č. 1.
3.Stratégia, plánovanie, stanovenie hlavných cieľov a úloh
Cieľom auditu je zhodnotiť, či orgán verejnej správy má vypracovanú základnú stratégiu organizácie, plán hlavných úloh a pod., ich aktuálnosť a komplexnosť ako aj jej väzby na reálne činnosti orgánu verejnej správy.
Audit sa zameriava najmä na zhodnotenie:
či orgán verejnej správy má vypracovanú stratégiu, ako sú so stratégiou oboznamovaní zamestnanci,
či stratégia vychádza z hlavných cieľov, napr. zákon č. 575/2001 Z. z. o organizácii činnosti vlády a organizácii ústrednej štátnej správy v znení neskorších predpisov, zákony, ktorými sa zriaďujú orgány verejnej správy, programové vyhlásenie vlády SR, národné koncepcie a pod., ako často je stratégia prehodnocovaná, aktualizácie v prípade, že dochádza k legislatívnym, spoločenským, resp. iným zmenám.
Dokumenty na vyžiadanie, najmä:
stratégia,
plán hlavných úloh,
zmeny plánu a stratégie v priebehu overovaného obdobia,
informácia pre zamestnancov o zverejnení stratégie.
Vzor dotazníka na overenie stratégie, plánovania a stanovenia hlavných cieľov a úloh povinnej osoby je uvedený v prílohe č. 2.
4.Hodnotenie riadenia rizík
Hodnotenie riadenia rizík je zamerané na realizovaný proces riadenia rizík a jeho reálne využívanie na dosahovanie hlavných cieľov a úloh orgánu verejnej správy.
V rámci hodnotenia riadenia rizík sa audítorská skupina zameria najmä na:
a)organizačné usporiadanie riadenia rizík, hodnotí sa:
kto je zodpovedný za riadenie rizík v rámci orgánu verejnej správy (útvar, osoba); zodpovedný útvar, osoba by mali byť nezávislé od výkonných činností, v ideálnom prípade by to mal byť samostatný nezávislý útvar, ktorý sa zaoberá celým procesom riadenia rizík a poskytuje nezávislé hodnotenie štatutárnemu orgánu, zodpovednosť za identifikáciu rizík na úrovni zamestnancov zodpovedných za operatívne procesy, vypracované dokumenty, manuály pre riadenie rizík, katalóg, resp. zoznam rizík, mapa rizík, prípadne iné relevantné dokumenty vo vzťahu k rizikám, správy o rizikách predložené štatutárnemu orgánu, resp. vedúcim zamestnancom orgánov verejnej správy, prijaté opatrenia vo vzťahu k riadeniu rizík.
Príklad organizačného riešenia riadenia rizík v orgáne verejnej správy, ktorým je správca kapitoly štátneho rozpočtu
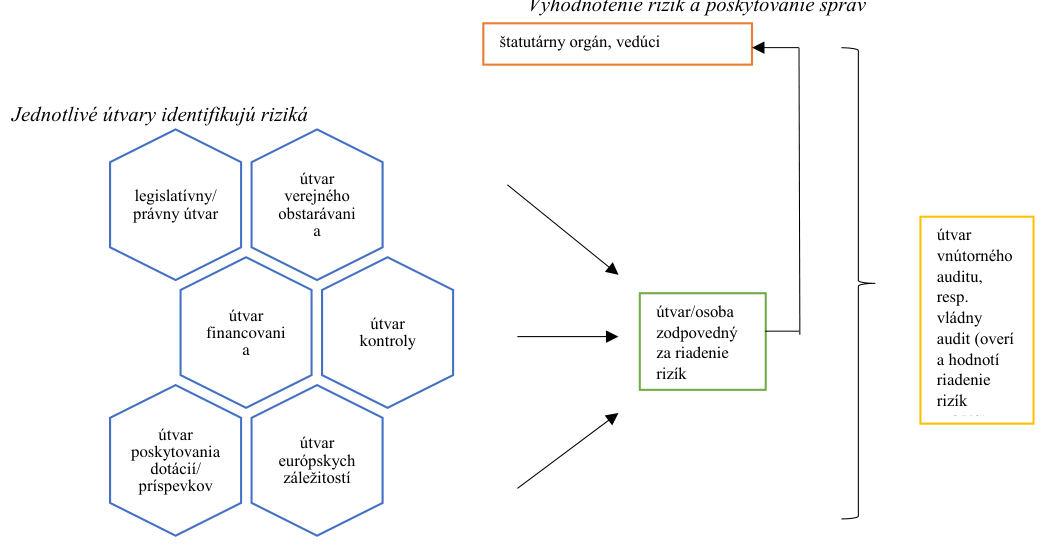
b)identifikáciu rizík - je potrebné posúdiť, či sa identifikovali riziká na všetkých úrovniach riadenia, vo všetkých útvaroch a ako boli zapojení zamestnanci do procesu identifikovania rizík, hodnotí sa najmä, či v rámci identifikácie boli zohľadnené nasledovné faktory: čo môže negatívne ovplyvniť činnosť orgánu verejnej správy, aké riziká ohrozujú majetok, zdroje, informácie, povesť, zákonnosť, ktoré faktory môžu obmedziť hospodárnosť a efektívnosť orgánu verejnej správy, aká by mohla byť príčina rizika (vrátane nedostatkov v kontrolách), aké môžu byť následky rizika, ako by bolo možné identifikované riziko zvládnuť, v rámci vyhodnotenia procesu identifikácie sa posúdi komplexnosť katalógu rizík, jeho aktuálnosť ako aj spôsob hodnotenia a použité metódy identifikácie rizík.
c)analýzu rizík a hodnotenie rizík:
či je vykonávaná analýza rizík,
kto vykonáva analýzu rizík,
či bola posúdená úplnosť rizík v rámci jednotlivých útvarov, ako aj posúdenie navrhovaného rizika a jeho stupňa, komu sú predkladané závery z analýzy rizík, prípadné upozornenia na významné riziká, porovnanie s kritériami rizík, posúdenie použitej metódy na hodnotenie rizík, zhodnotenie záverov hodnotenia rizík – miera akceptovateľného rizika, prijaté opatrenia na riešenie rizík, porovnanie výsledkov s nastavenými kritériami pre akceptovateľné a neakceptovateľné riziká.
d)riešenie rizík:
povinnosť zamestnancov oznamovať nové riziká, prípadne významné zmeny v starých rizikách, posúdenie prijatých opatrení na riešenie vzniknutých rizík vo vzťahu k efektívnosti (náklady na riešenie by nemali presiahnuť samotné riziko).
e)monitorovanie rizík
zhodnotiť správy poskytované štatutárnemu orgánu a vedúcim zamestnancom, komplexnosť správ, pravidelnosť vo vyhodnocovaní rizík, audity zamerané na celý proces riadenia rizík, opatrenia prijaté na identifikované riziká a realizácia a účinnosť týchto opatrení v praxi.
Dokumenty na vyžiadanie, najmä:
organizačná štruktúra, organizačný poriadok,
procesné mapy,
vnútorné predpisy pre proces riadenia rizík, spôsob oznamovania nových rizík,
vykonané analýzy rizík, správy o rizikách predložené štatutárnemu orgánu, resp. vedúcim zamestnancom, navrhnuté spôsoby riešenia rizík – ich zmierňovania, prijatá úroveň tolerancie rizika.
V rámci auditu je vhodné vybrať vzorku z útvarov podľa organizačnej štruktúry a vykonať rozhovory s vedúcimi zamestnancami a zamestnancami útvaru na získanie spoľahlivých informácií pre posúdenie, či je povedomie o rizikách a ich riadení, či proces riadenia rizík je súčasťou VKS. Vzor dotazníka na overenie riadenia rizík v povinnej osobe je uvedený v prílohe č. 3.
Príklad hodnotenia rizík v rámci auditu všeobecne
| 1. krok - oboznámenie sa s auditovanou činnosťou | |
|---|---|
| Zozbieranie relevantných informácií, posúdenie rizikových faktorov a očakávaných kontrol. | Výstup – vytvorenie diagramu a programu pre proces hodnotenia. |
| 2. krok - identifikovanie rizík | |
| Vytvorenie zoznamu všetkých rizík vo vzťahu k preverovanej oblasti, identifikovanie hlavných rizík. | Výstup – zoznam identifikovaných rizík. |
| 3. krok - analýza rizík a hodnotenie úrovne rizík | |
| Analýza pravdepodobnosti výskytu a dopad rizík, určí sa úroveň rizika (matica rizík) – reziduálne riziká. | Výstup – analýza rizík v matici rizík. |
| 4. krok - kľúčové/hlavné riziká a určenie rámca pre audit hlavných rizík a otázky zamerania auditu | |
| Vykonanie auditu v rizikových oblastiach, určenie auditných krokov. | |
Príklad hodnotenia rizík v rámci auditu na konkrétnom prípade – proces poskytovania dotácií
Proces poskytovania dotácií môžeme rozdeliť na jednotlivé fázy:
-vyhlásenie výzvy,
-posudzovanie žiadostí,
-uzatvorenie zmluvy/vydanie rozhodnutia,
-poskytnutie verejných financií,
-zúčtovanie dotácie.
| Proces | Riziká | Pravd epodo bnosť | Dopad | Úroveň rizika | Očakávané kontroly | Postup auditu/otázky |
|---|---|---|---|---|---|---|
| Vyhlásenie výzvy | nesprávne stanovenie podmienok | 2 | 3 | 6 | ZFK | Nastavenie postupu tak, aby boli podmienky stanovené v súlade s cieľmi. |
| lehota zverejnenia | 2 | 2 | 4 | ZFK | Ako sú stanovené lehoty na zverejnenie? | |
| súlad s osobitnými predpismi | 2 | 1 | 2 | ZFK | Kto je zodpovedný za kontrolu súladu s legislatívou? Ako sú nastavené kompetencie? | |
| Posudzovanie žiadostí | ovplyvňovanie členov komisie | 3 | 3 | 9 | vyhlásenie o nepredpojatosti , náhodný výber členov komisie | Ako je uskutočňovaný výber do komisie? Je zabezpečené u všetkých vyhlásenie o nepredpojatosti? |
| neobjektívne vyhodnotenie kritérií | 2 | 3 | 6 | jasné stanovenie kritérií a nastavenie podmienok vyhodnotenia | Preveriť postup členov. | |
| formálna kontrola žiadostí | 2 | 2 | 4 | určenie zodpovednosti za kontrolu | Preveriť zodpovednosť. | |
| Uzatvorenie zmluvy/ vydanie rozhodnutia | nesprávne stanovenie podmienok – nesúlad s výzvou | 2 | 3 | 6 | ZFK | Ako sú stanovené zmluvné podmienky? |
| nesúlad podmienok s legislatívou | 2 | 3 | 6 | ZFK | Ako sú stanovené zmluvné podmienky? | |
| schválenie a podpísanie neoprávnenými osobami | 2 | 3 | 6 | ZFK | Overiť kompetencie oprávnených osôb. |
| Proces | Riziká | Pravd epodo bnosť | Dopad | Úroveň rizika | Očakávané kontroly | Postup auditu/otázky |
|---|---|---|---|---|---|---|
| podpisy neoprávnených osôb na strane prijímateľov | 2 | 3 | 6 | ZFK | Overiť kompetencie oprávnených osôb. | |
| Poskytnutie verejných financií | nesprávna výška | 1 | 2 | 2 | ZFK | Sú splnené zmluvné podmienky? |
| nesprávny účet | 1 | 3 | 3 | ZFK | Sú splnené zmluvné podmienky? | |
| nedodržanie stanovenej lehoty (nezverejnenie zmluvy) | 2 | 2 | 4 | ZFK | Sú splnené zmluvné podmienky? | |
| Zúčtovanie dotácie | neskoré predloženie dokladov | 2 | 3 | 6 | kontrola termínov | Overiť lehotu na predloženie dokladov. |
| neúplnosť dokladov | 2 | 2 | 4 | AFK, ZFK | Overiť kompletnosť dokladov. | |
| nedodržanie účelu | 2 | 2 | 2 | AFK, ZFK | Boli dodržané podmienky poskytnutia dotácie? | |
| vymáhanie pohľadávky | 2 | 2 | 4 | ZFK | Bola dodržaná lehota na zúčtovanie? | |
| nevymáhanie sankcie za porušenia finančnej disciplíny | 1 | 3 | 3 | kontrola vedúcich zamestnancov | Preveriť zodpovednosť. | |
| nevykonanie ZFK, AFK | 2 | 3 | 6 | kontrola vedúcich zamestnancov | Preveriť zodpovednosť. |
ZFK – základná finančná kontrola
AFK – administratívna finančná kontrola
5.Hodnotenie vykonávania finančnej kontroly
Hodnotenie vykonávania finančnej kontroly je zamerané najmä na dodržiavanie ustanovení zákona o finančnej kontrole a audite a dodržiavanie základných zásad vykonávania finančnej operácie ako je hospodárnosť, efektívnosť, účelnosť a účinnosť. Vykonávanie finančnej kontroly jednotlivých operácií je potrebné overiť na vybranej vzorke finančných operácií z rôznych oblastí činností orgánu verejnej správy (mzdy, prijaté/odoslané faktúry, poskytovanie dotácií, cestovné príkazy, nakladanie s majetkom, verejné obstarávanie, uzatváranie zmlúv a pod.) V rámci hodnotenia nastavenia systému finančnej kontroly sa hodnotí najmä:
vnútorné predpisy pre oblasť finančnej kontroly,
zodpovednosť osôb, ktoré vykonávajú finančnú kontrolu,
dodržiavanie princípu štyroch očí,
vykonávanie základnej finančnej kontroly pri všetkých finančných operáciách, alebo ich častiach,
posudzovanie hospodárnosti, efektívnosti, účelnosti a účinnosti vykonávaných finančných operácií, správnosť vykonávania základnej finančnej kontroly podľa zákona o finančnej kontrole a audite, vykonávanie administratívnej finančnej kontroly pri poskytovaní finančných prostriedkov (tretej strane napr. prijímateľ verejných financií), akým spôsobom je pri vykonávaní finančnej kontroly overovaný princíp hospodárnosti, efektívnosti, účelnosti a účinnosti, zásady vykonávania finančnej kontroly na mieste (dvoma zamestnancami, na základe poverenia, a pod.), monitoring opatrení prijatých na nápravu zistených nedostatkov a na odstránenie príčin ich vzniku, určenie zodpovedných zamestnancov za zistené nedostatky a uplatnenie opatrení voči zamestnancom zodpovedných za nedostatky.
Dokumenty na vyžiadanie, najmä:
vnútorný predpis k vykonávaniu finančnej kontroly,
obeh účtovných dokladov,
vzorka vybraných finančných operácií a doklady k nim.
Vzor dotazníka na overenie vykonávania finančnej kontroly v povinnej osobe je uvedený v prílohe č. 4.
6.Účtovníctvo a výkazníctvo
Cieľom hodnotenia časti účtovníctvo a výkazníctvo je zistiť, či je vedenie účtovníctva a spracovanie výkazov preukazné, správne a či informácie, ktoré poskytuje, sú relevantné a sú poskytované včas pre rozhodovanie štatutárneho orgánu a vedúcich zamestnancov vrátane vytvárania a uchovávania overiteľného záznamu o finančnej operácii alebo jej časti. Audítor by mal poskytnúť primerané uistenie, že informácie, ktoré sú zobrazené v účtovníctve a spracované vo výkazoch sú dobrým a dostatočným základom pre rozhodovanie manažmentu orgánu verejnej správy. Hodnotenie je zamerané najmä na nasledovné oblasti:
vnútorné predpisy týkajúce sa účtovníctva, príp. výkazníctva,
zodpovednosti osôb / útvarov v rámci systému účtovania, obehu účtovných dokladov (vyhotovenie, účtovanie, schvaľovanie, archivácia účtovných dokladov), zavedenie VKS v oblasti účtovníctva - procesné kontroly zapracované do účtovných operácií, kontroly zamerané na úplnosť, správnosť a preukaznosť účtovníctva, zodpovednosti osôb / útvarov v systéme spracovania výkazov, informačné systémy používané v oblasti účtovníctva a spracovania výkazov, ich funkčnosť a bezpečnosť, uchovávanie overiteľného záznamu o finančnej operácii alebo jej časti - archivácia účtovných dokladov, správnosť predložených účtovných dokladov a písomností, chronológiu účtovania účtovných prípadov a súvisiacich účtovných operácií, náležitosti účtovných dokladov, správnosť účtovných zápisov, správnosť triedenia výdavkov na podpoložkách ekonomickej klasifikácie rozpočtovej klasifikácie,
uzavretie účtovných kníh k poslednému dňu účtovného obdobia, súlad údajov v hlavnej knihe s údajmi uvedenými v účtovnej závierke a s údajmi uvedenými v inventarizácii majetku, záväzkov a rozdielu majetku a záväzkov, zverejnenie individuálnej riadnej účtovnej závierky v registri účtovných závierok, inventarizáciu majetku, záväzkov, rozdielu majetku a záväzkov.
Dokumenty na vyžiadanie, najmä:
vnútorné predpisy týkajúce sa účtovníctva,
účtová osnova, účtovný rozvrh, účtovné knihy (hlavná kniha, denník),
účtovná závierka, výročná správa, správa audítora,
vzorka vybraných účtovných operácií a účtovných dokladov k nim, napr. kniha došlých, odoslaných faktúr, faktúry, objednávky, dodacie listy, a pod., dokumentácia k inventarizácii majetku, záväzkov a rozdielu majetku a záväzkov, registratúrny poriadok.
Vzor dotazníka na overenie účtovníctva a výkazníctva v povinnej osobe je uvedený v prílohe č. 5.
7.Rozpočet
V rámci hodnotenia rozpočtu je potrebné sa zamerať na procesy zostavovania rozpočtu tak na strane príjmov ako aj na strane výdavkov, porovnanie procesov s požiadavkami legislatívy, je potrebné zohľadniť najmä zákon č. 523/2004 Z. z. o rozpočtových pravidlách verejnej správy a o zmene a doplnení niektorých zákonov v znení neskorších predpisov. Okrem súladu s nastavenými procesmi a legislatívou je potrebné overiť rozpočtovú integritu, t. j. či boli zdroje použité v súlade s právnymi oprávneniami a povinnými požiadavkami, aký je stav zdrojov (príjmov) a výdavkov, stav voľných zostatkov a neuhradených záväzkov. Je potrebné zamerať auditnú činnosť na plnenie jednotlivých programov / projektov, ktoré boli zahrnuté do cieľov a pod., a to najmä:
dodržiavanie záväzných ukazovateľov štátneho rozpočtu (príjmy, výdavky, mzdy, kapitálové výdavky a pod.), rozpis záväzných ukazovateľov štátneho rozpočtu pre rozpočtovú kapitolu, proces zmien rozpočtu, evidencia rozpočtových opatrení, porovnanie upraveného rozpočtu na základe rozpočtových opatrení so skutočným stavom, stav neuhradených záväzkov, čerpanie výdavkov na neplánované akcie, projekty, plánovanie rozpočtu na obdobie nasledujúcich dvoch rokov.
Dokumenty na vyžiadanie, najmä:
záverečný účet za sledované obdobie,
rozpis záväzných ukazovateľov,
zmeny rozpočtu, podklady na základe ktorých boli zmeny vykonané,
individuálna účtovná závierka,
plán rozpočtu na bežný rok a ďalšie obdobie dvoch rokov,
plánované projekty zahrnuté do rozpočtu,
vnútorné predpisy pre oblasť rozpočtu.
8.Správa majetku a pohľadávok štátu
Cieľom auditu je overiť a hodnotiť postup povinnej osoby pri nakladaní s majetkom vo vlastníctve Slovenskej republiky vo verejnoprospešnej a nepodnikateľskej sfére, ktorú vykonáva správca majetku štátu, a to najmä:
súlad so zákonom NR SR č. 278/1993 Z. z. o správe majetku štátu v znení neskorších predpisov, zákonom č. 374/2014 Z. z. o pohľadávkach štátu v znení neskorších predpisov a vnútornými predpismi povinnej osoby v oblasti nakladania a ochrany majetku štátu, úroveň vedenia prvotnej evidencie majetku, nakladanie s dočasne prebytočným majetkom, prebytočným majetkom štátu, neupotrebiteľným majetkom štátu, ochrana majetku štátu v povinnej osobe, správa pohľadávok štátu, nakladanie s pohľadávkami štátu a pod.
Dokumenty na vyžiadanie, najmä:
vnútorné smernice upravujúce správu a ochranu majetku štátu,
protokoly o zaradení majetku, protokoly o vyradení majetku, protokoly o rokovaní likvidačnej komisie, zápisnice o rokovaní vyraďovacej komisie, zápisnice likvidačnej komisie o likvidácii vyradeného majetku, správy likvidačnej komisie o realizácii rozhodnutia štatutára o likvidácii neupotrebiteľného majetku, zápisnica o výsledku ponukového konania, zápisnica škodovej komisie, rozhodnutie štatutára o neupotrebiteľnosti majetku štátu a o jeho likvidácii, rozhodnutie o prebytočnosti majetku, zmluva o bezodplatnom prevode správy hnuteľného majetku, zmluvy vzťahujúce sa na nakladanie s majetkom štátu (nájomná zmluva, zmluva o výpožičke, darovacia zmluva, poistná zmluva, kúpna zmluva a pod.), súhlas zriaďovateľa s bezodplatným prevodom majetku, oznámenie o vyhlásení elektronickej aukcie, evidencia splatných pohľadávok, rozhodnutie o trvalom upustení od vymáhania pohľadávky, informácie z centrálnej evidencie majetku www.majetokstatu.sk, informácie z registra ponúkaného majetku štátu www.ropk.sk a pod.
Vzor dotazníka na overenie správy majetku štátu a pohľadávok štátu v povinnej osobe je uvedený v prílohe č. 6.
9.Zverejňovanie povinne zverejňovaných informácií
Cieľom hodnotenia je overenie dodržiavania ustanovení zákona č. 211/2000 Z. z. o slobodnom prístupe k informáciám a o zmene a doplnení niektorých zákonov (zákon o slobode informácií) v znení neskorších predpisov najmä v súvislosti s povinným zverejňovaním údajov, povinným zverejňovaním zmlúv a sprístupňovaním informácií na žiadosť. Hodnotenie v oblasti povinného zverejňovania zmlúv je zamerané najmä na skutočnosti, či:
je zverejnená každá zmluva, pri ktorej zákon o slobode informácií určuje, že musí byť zverejnená,
zverejnená zmluva obsahuje všetky údaje ustanovené nariadením vlády SR č. 498/2011 Z. z., ktorým sa ustanovujú podrobnosti o zverejňovaní zmlúv v Centrálnom registri zmlúv a náležitosti informácie o uzatvorení zmluvy, zmluva je zverejnená spôsobom, aký určuje zákon o slobode informácií, zmluva je zverejnená v určených lehotách, zmluva je zverejnená nepretržite počas celej doby jej platnosti resp. najmenej počas piatich rokoch po nadobudnutí jej účinnosti v zmysle Občianskeho zákonníka, obsah zverejnenej zmluvy je v súlade so skutočným stavom.
V oblasti zverejňovania informácií sa hodnotí najmä, či:
povinná osoba zverejnila všetky informácie, ktoré je povinná zverejniť v zmysle zákona o slobode informácií (spôsob zriadenia, právomoci, kompetencie, popis organizačnej štruktúry, miesto, čas a spôsob, akým možno získať informácie a pod.), vybrané osoby (Kancelária prezidenta SR, ministerstvá, ústredné orgány štátnej správy a pod.) zverejňujú aj ďalšie informácie ustanovené zákonom o slobode informácií,
V oblasti sprístupňovania informácií na žiadosť sa hodnotí najmä, či:
povinná osoba vedie evidenciu podaných žiadostí o sprístupnenie informácie,
boli dodržané všetky lehoty určené na vybavenie žiadosti o sprístupnenie informácie alebo lehoty určené pre prípadné odvolacie konania, úhrada resp. požiadavka na úhradu prípadných nákladov spojených so sprístupnením informácií je v súlade so zákonom o slobode informácií.
Dokumenty na vyžiadanie, najmä:
doklady potvrdzujúce zaslanie zmluvy na zverejnenie Úradu vlády Slovenskej republiky, zmluvy, pri ktorých je povinnosť ich zverejnenia (vybraná vzorka), evidencia žiadostí o sprístupnenie informácií, vnútorné predpisy pre postupy vybavovania žiadostí, vybraná vzorka vybavenia žiadostí o informáciu z evidencie žiadostí, rozhodnutia vydané v prípade nevyhovenia žiadosti o sprístupnenie informácií.
Vzor dotazníka na overenie zverejňovania povinne zverejňovaných informácií v povinnej osobe je uvedený v prílohe č. 7.
10.Bezpečnosť a funkčnosť informačných systémov
Cieľom auditu je zhodnotiť, či orgán verejnej správy má vytvorený ucelený a efektívny systém riadenia informačnej bezpečnosti. Pre posúdenie aktuálneho stavu informačnej bezpečnosti je kľúčovým vyhodnotenie naplnenia bezpečnostných cieľov, ktoré sú definované v strategickom dokumente bezpečnostnej politiky a v nadväzujúcich dokumentoch, smerniciach, vnútorných aktoch riadenia a pod. Spoľahlivosť a bezpečnosť informačných systémov sú nevyhnutné pre hospodárske a spoločenské činnosti vykonávané orgánom verejnej správy.
Audítor by mal poskytnúť primerané uistenie, že orgán verejnej správy plní stanovené bezpečnostné ciele a informácie, ktoré sú spracované v informačných systémoch spĺňajú zásady dostupnosti, dôvernosti a integrity. Hodnotenie je zamerané najmä na nasledovné oblasti:
stanovenie cieľov a stratégie riadenia bezpečnosti informačných systémov,
zodpovednosti osôb/útvarov v rámci systému riadenia bezpečnosti,
identifikácia informačných aktív, ich evidencia a vlastníci, ochrana informačných aktív, organizácia IT a informačnej bezpečnosti, riadenie informačnej bezpečnosti, manažment rizík pre oblasť informačnej bezpečnosti, zavedenie kontrolného systému v oblasti riadenia informačnej bezpečnosti, personálna bezpečnosť, fyzická bezpečnosť a bezpečnosť prostredia, sieťová bezpečnosť, ochrana proti škodlivému softvéru, monitorovanie a manažment bezpečnostných incidentov, zálohovanie údajov, riadenie prístupu, aktualizácia informačno-komunikačných technológií, účasť tretích strán, ochrana osobných údajov v informačných systémoch, funkčnosť informačných systémov používaných v orgáne verejnej správy (napr. v oblasti účtovníctva a spracovania výkazov, dochádzky, registratúry, a pod.).
Dokumenty na vyžiadanie, najmä:
bezpečnostná politika, bezpečnostný projekt,
vnútorné predpisy týkajúce sa bezpečnosti informačných systémov,
zoznam informačných systémov, ktorých je orgán verejnej správy správcom, resp. prevádzkovateľom, zoznam informačných systémov, ktoré obsahujú osobné údaje podľa zákona č. 18/2018 Z. z. o ochrane osobných údajoch a o zmene o doplnení niektorých zákonov, analýza rizík v oblasti informačnej bezpečnosti, správy z vykonaných kontrol a auditov bezpečnosti informačných systémov, klasifikácia (identifikácia) informačných aktív, plán kontinuity a obnovy, užívateľské príručky k informačným systémom, prístupové práva k vybraným informačným systémom a žurnál prístupov k týmto vybraným systémom za určité vybrané obdobie, SLA (Servis level agreement) – zmluvy so zaručenou úrovňou servisu a požiadavky na opravy a doplnenie systémov, prístup k autorským právam (zdrojový kód).
Z auditných metód a techník sa využíva najmä štúdium písomností, dokumentov; osobné rozhovory s vedúcimi zamestnancami a zamestnancami zodpovednými za IS, administrátormi, prípadne s užívateľmi IS; vyplnenie dotazníka a obhliadka priestorov, v ktorých sú uložené informačno-komunikačné technológie. Vzor dotazníka na overenie bezpečnosti a funkčnosti informačných systémov v povinnej osobe je uvedený v prílohe č. 8.
11.Predchádzanie podvodom a nezrovnalostiam
Cieľom hodnotenia je najmä nastavenie procesov v súlade so zákonom č. 307/2014 Z. z. o niektorých opatreniach súvisiacich s oznamovaním protispoločenskej činnosti (ďalej len „zákon o oznamovaní protispoločenskej činnosti“). Súčasťou hodnotenia je aj posúdenie:
a) Prevencie:
či sú vytvorené podmienky na zníženie rizika nevhodného, neetického alebo protiprávneho konania (bol prijatý etický kódex, či sú v ňom ustanovenia zamerané na prevenciu podvodov, nulová tolerancia voči podvodom, bol vypracovaný vnútorný predpis upravujúci predchádzanie podvodom a nezrovnalostiam, bol vypracovaný vnútorný predpis v oblasti protikorupčných opatrení),
či oblasť podvodov a nezrovnalostí je zahrnutá v procesoch riadenia rizík,
či je vypracovaný plán postupu v prípade vzniku podvodu resp. či je vypracovaný mechanizmus ohlasovania zistených podvodov a nezrovnalostí. či boli realizované, resp. sú plánované školenia zamestnancov v tejto oblasti, či boli zavedené linky na nahlasovanie podvodného konania, ako je zabezpečená ochrana osôb pred neoprávneným postihom v pracovnoprávnom vzťahu v súvislosti s oznamovaním protispoločenskej činnosti.
b) Detekcie:
či je vypracovaný vnútorný predpis upravujúci preverovanie podnetov,
či vedie evidenciu podnetov v súlade so zákonom o oznamovaní protispoločenskej činnosti, či je zavedený systém informovania štatutárneho orgánu o možných rizikách alebo zistených nezrovnalostiach, v prípade vzniku podvodu, resp. podozrenia, aké rýchle reakcie poli vykonané zo strany vedúcich zamestnancov, či má OVS zriadenú telefonickú linku príp. e-mailovú schránku na nahlasovanie prípadného korupčného správania.
c) Reakcie:
či sú prípady podvodov a nezrovnalostí nahlasované príslušným orgánom,
či z dôvodu zistenia podvodu resp. nezrovnalosti je vedené konanie voči zodpovedným zamestnancom.
Audítori musia byť pri svojej práci obozretní a sami môžu identifikovať operácie, resp. okolnosti, ktoré môžu naznačovať podvod, niektoré príklady takýchto okolností sú:
finančné operácie, ktoré nie sú zaznamenané úplne alebo včas, nesprávne operácie z hľadiska sumy, účtovného obdobia, pravidiel pre danú finančnú operáciu, finančné operácie bez podkladov alebo príslušného povolenia, neoprávnené prístupy do systémov, sťažnosti zamestnancov alebo tipy o údajnom podvode, chýbajúce dokumenty, dokumenty, ktoré sú viditeľne zmenené, nekonzistentné, neurčité alebo nepresvedčivé odpovede zamestnancov pri získavaní informácií alebo pri analytických postupoch, sťažnosti povinnej osoby na vykonávanie auditu alebo zastrašovanie členov audítorskej skupiny, neobvyklé meškanie povinnej osoby pri poskytovaní požadovaných informácií, neochota, zamietnutie prístupu ku kľúčovým zamestnancom a zariadeniam IT operácií, neochota včas riešiť zistené nedostatky vo vnútornej kontrole, tolerovanie porušovaní etického kódexu, a pod.
Dokumenty na vyžiadanie, najmä:
Etický kódex,
vnútorný predpis upravujúci predchádzanie podvodom a nezrovnalostiam,
vnútorný predpis upravujúci preverovanie podnetov,
prezenčné listiny zo školení.
Vzor dotazníka na overenie vzniku podvodov a nezrovnalostí v povinnej osobe je uvedený v prílohe č. 9.
12.Záverečné ustanovenie
Metodické usmernenie sekcie auditu a kontroly Ministerstva financií SR č. MF/007242/2018-1411 k hodnoteniu finančného riadenia v orgánoch verejnej správy nadobúda účinnosť dňom uverejnenia vo Finančnom spravodajcovi Ministerstva financií SR.
Ing. Vladimír Urmanič, v. r. generálny riaditeľ sekcie auditu a kontroly
Použitá legislatíva:
zákon č. 357/2015 Z. z. o finančnej kontrole a audite a o zmene a doplnení niektorých zákonov, zákon č. 10/1996 Z. z. o kontrole v štátnej správe v znení neskorších predpisov, zákon NR SR č. 278/1993 Z. z. o správe majetku štátu v znení neskorších predpisov, zákon č. 176/2004 Z. z. nakladaní s majetkom verejnoprávnych inštitúcií v znení neskorších predpisov, zákon č. 211/2000 Z. z. o slobodnom prístupe k informáciám a o zmene a doplnení niektorých zákonov (zákon o slobode informácií) v znení neskorších predpisov, zákon č. 575/2001 Z. z. o organizácii činnosti vlády a organizácii ústrednej štátnej správy v znení neskorších predpisov, zákon č. 431/2002 Z. z. o účtovníctve v znení neskorších predpisov, zákon č. 55/2017 Z. z. o štátnej službe a o zmene a doplnení niektorých zákonov, zákon č. 552/2003 Z. z. o výkone práce vo verejnom záujme v znení neskorších predpisov, zákon č. 553/2003 Z. z. o odmeňovaní niektorých zamestnancov pri výkone práce vo verejnom záujme a o zmene a doplnení niektorých zákonov v znení neskorších predpisov, zákon č. 281/2015 Z. z. o štátnej službe profesionálnych vojakov a o zmene a doplnení niektorých zákonov v znení neskorších predpisov, zákon č. 73/1998 Z. z. o štátnej službe príslušníkov Policajného zboru, Slovenskej informačnej služby, Zboru väzenskej a justičnej stráže Slovenskej republiky a Železničnej polície v znení neskorších predpisov zákon č. 523/2004 Z. z. o rozpočtových pravidlách verejnej správy a o zmene a doplnení niektorých zákonov v znení neskorších predpisov, zákon č. 9/2010 Z. z. o sťažnostiach v znení neskorších predpisov, zákon č. 305/2013 Z. z. o elektronickej podobe výkonu pôsobnosti orgánov verejnej moci a o zmene a doplnení niektorých zákonov (zákon o e-Governmente) v znení neskorších predpisov, zákon č. 307/2014 Z. z. o niektorých opatreniach súvisiacich s oznamovaním protispoločenskej činnosti a o zmene a doplnení niektorých zákonov v znení neskorších predpisov, zákon č. 374/2014 Z. z. o pohľadávkach štátu a o zmene a doplnení niektorých zákonov v znení neskorších predpisov.
Príloha č. 1 Hodnotenie zložiek vnútorného kontrolného systému v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | nedostatok + dôkaz | ||||
| Vnútorný kontrolný systém | ||||||||
| 1. Organizačná štruktúra OVS | ||||||||
| 1.1. | Má OVS vo vnútornom predpise upravené rozdelenie, právomoci a zodpovedností za jednotlivé činnosti? | zákon č. 575/2001 Z. z., osobitné predpisy, organizačný poriadok | ||||||
| 1.2. | Je organizačná štruktúra OVS primeraná na zabezpečenie plnenia cieľov OVS ustanovených v legislatíve? | zákon č. 575/2001 Z. z., osobitné predpisy, organizačný poriadok | ||||||
| 1.3. | Zabezpečil OVS, aby nasledovné útvary / zamestnanci (resp. funkcie) mali nezávislé a nestranné postavenie od činností a procesov OVS, ktoré kontrolujú? - riadenie rizika - vnútorná kontrola/vnútorný audit - vybavovanie petícií/sťažností | organizačný poriadok, podpisový poriadok, zákon č. 10/1996 Z. z., zákon č. 357/2015 Z. z., zákon č. 9/2010 Z. z. | ||||||
| 1.4. | Zabezpečil OVS, aby zamestnanci nižšie uvedených útvarov (resp. funkcií) nevykonávali žiadne úlohy v rámci činností, ktoré majú sledovať a kontrolovať? - vnútorná kontrola/vnútorný audit - vybavovanie petícií/sťažností | organizačný poriadok, podpisový poriadok, zákon č. 10/1996 Z. z., zákon č. 357/2015 Z. z., zákon č. 9/2010 Z. z. | ||||||
| 1.5. | Umožňuje organizácia OVS zmysluplnú zastupiteľnosť kľúčových funkcií a zamestnancov OVS a ich nezávislosť? | organizačný poriadok, podpisový poriadok, osobitné predpisy | ||||||
| 1.6. | Zodpovedajú zamestnanci svojim nadriadeným za plnenie svojich povinností? | organizačný poriadok, podpisový poriadok, osobitné predpisy | ||||||
| 2. Štatutárny orgán a vedúci zamestnanci | ||||||||
| 2.1. | Sú úlohy a povinnosti štatutára a vyššieho manažmentu jasne definované? | organizačný poriadok, podpisový poriadok | ||||||
| 2.2. | Zodpovedá štatutár a vyšší manažment za dosahovanie cieľov, stratégie a politiky OVS? | organizačný poriadok, podpisový poriadok, osobitné predpisy | ||||||
| 2.3. | Zodpovedá štatutár a vyšší manažment za zabezpečenie a monitorovanie funkčného, efektívneho a účinného systému verejnej vnútornej kontroly a prijímanie opatrení v prípade rizík? | organizačný poriadok, podpisový poriadok, osobitné predpisy | ||||||
| 2.4. | 2.4. Zodpovedá štatutár a vyšší manažment za zabezpečenie a monitorovanie funkčného, efektívneho a účinného riadenia rizík? | organizačný poriadok, podpisový poriadok, osobitné predpisy | ||||||
| 2.5. | Vykonávajú vedúci zamestnanci pravidelné procesné kontroly činností, za ktoré sú zodpovední? | zákon č. 55/2017 Z. z., zákon č. 552/2004 Z. z. rozhovor s vedúcimi zamestnancami | ||||||
| 2.6. | Vykonávajú vedúci zamestnanci nepravidelné procesné kontroly činnosti, za ktoré sú zodpovední? | zákon č. 55/2017 Z. z., zákon č. 552/2004 Z. z. rozhovor s | ||||||
| vedúcimi zamestnancami | ||||||||
|---|---|---|---|---|---|---|---|---|
| 3. Vnútorné predpisy a postupy | ||||||||
| 3.1. | Má OVS formalizovaný systém vydávania, schvaľovania, spravovania a archivácie vnútorných predpisov? | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 3.2. | Sú v OVS vnútornými predpismi dostatočne upravené činnosti pre jednotlivé oblasti? | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 3.3. | Je zabezpečené primerané oboznámenie zodpovedných zamestnancov so schválenými vnútornými predpismi? | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 3.4. | Sú vnútorné predpisy pravidelne aktualizované v súlade s platnou legislatívou? | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 3.5. | Sú pracovné postupy koordinované tak, aby práca jedného zamestnanca bola automaticky preverovaná iným zamestnancom, ktorý nezávisle vykonáva samostatne stanovené povinnosti (tzv. kontrola 4 očí)? | pracovné postupy OVS, osobitné predpisy | ||||||
| 4. Informačné toky a informačný systém | ||||||||
| 4.1. | Má OVS vytvorený informačný systém, ktorý zodpovedá rozsahu a zložitosti činnosti OVS? | vnútorné predpisy, osobitné predpisy, prístupy | ||||||
| 4.2. | Má OVS upravený systém informačných tokov vo vnútri OVS? | vnútorné predpisy, osobitné predpisy, prístupy | ||||||
| 4.3. | Má OVS upravený systém informačných tokov mimo OVS? | vnútorné predpisy, osobitné predpisy, prístupy | ||||||
| 4.4. | Má OVS zabezpečenú ochranu informačného systému a je niekým preverovaná? | vnútorné predpisy, osobitné predpisy, prístupy | ||||||
| 5. Zamestnanci OVS | ||||||||
| 5.1. | Majú zamestnanci OVS pracujúci na jednotlivých pozíciách prislúchajúcu kvalifikáciu? | vnútorné predpisy, osobitné predpisy, opisy pracovných miest, pracovnoprávna agenda | ||||||
| 5.2. | Zabezpečuje OVS priebežné vzdelávanie zamestnancov v súvislosti s požiadavkami na ich pracovnú náplň? | vnútorné predpisy, osobitné predpisy, pracovnoprávna agenda | ||||||
| 5.3. | Zabezpečuje OVS adaptačné vzdelávanie novoprijatých zamestnancov? | vnútorné predpisy, osobitné predpisy, pracovnoprávna agenda | ||||||
| 5.4. | Je výkon zamestnancov pravidelné hodnotený a nedostatky prediskutované so zamestnancami za účelom zlepšenia ich výkonu? | vnútorné predpisy, osobitné predpisy, pracovnoprávna agenda, zákon č. 55/2017 Z. z. | ||||||
| 5.5. | Má OVS nastavené pravidlá, resp. systém odmeňovania zamestnancov a postupuje pri odmeňovaní v súlade s platnou legislatívou? | zákon č. 55/2017 Z. z., zákon č. 553/2004 Z. z. vnútorné predpisy, | ||||||
| 5.6. | Je zaradenie do platovej triedy zamestnanca v súlade s požadovanou a dosiahnutou kvalifikáciou? | vnútorné predpisy, zákon č. 55/2017 Z. z., zákon č. 553/2004 Z. z. | ||||||
| 5.7. | Je v OVS zaznamenaná vysoká fluktuácia? | vnútorné predpisy, osobitné predpisy, pracovnoprávna agenda | ||||||
| 5.8. | Je podľa nezávislého audítorského úsudku existujúca fluktuácia primeraná vzhľadom na podmienky na pracovnom trhu? | |||||||
| 6. Postavenie a činnosť útvaru vnútorného auditu/nezávislej vnútornej kontroly | ||||||||
| 6.1. | Je postavenie útvaru VA/vnútornej kontroly nezávislé v rámci organizačnej štruktúry? | organizačný poriadok, zákon č. 357/2015 Z. z. | ||||||
| 3.2. | Sú v OVS vnútornými predpismi dostatočne upravené činnosti pre | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 3.3. | Je zabezpečené primerané oboznámenie zodpovedných zamestnancov so schválenými | vnútorné predpisy OVS, osobitné predpisy | ||||||
| 6.4. | vnútornými predpismi? Sú vnútorné predpisy pravidelne | vnútorné predpisy OVS, osobitné | ||||||
| 6.5. | legislatívou? Sú pracovné postupy koordinované tak, aby práca jedného zamestnanca | predpisy pracovné postupy OVS, osobitné | ||||||
| 6.6. | bola automaticky preverovaná iným zamestnancom, ktorý nezávisle | predpisy | ||||||
| 6.7. | povinnosti (tzv. kontrola 4 očí)? 4. Informačné toky a informačný systém Má OVS vytvorený informačný | vnútorné predpisy, | ||||||
| 6.8. | systém, ktorý zodpovedá rozsahu a zložitosti činnosti OVS? Má OVS upravený systém informačných tokov vo vnútri OVS? | osobitné predpisy, prístupy vnútorné predpisy, | ||||||
| 4.3. | Má OVS upravený systém informačných tokov mimo OVS? | vnútorné predpisy, osobitné predpisy, prístupy | ||||||
| 6.10. | 3. Vnútorné predpisy a postupy | vedúcimi zamestnancami | ||||||
Príloha č. 2 Hodnotenie stratégie, plánovania, stanovenia hlavných cieľov a úloh v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočn e | Nie | Nevieme posúdiť/ Netýka sa | nedostatok + dôkaz | ||||
| Celková stratégia OVS | ||||||||
| 1.1. | 1.1. Má OVS vypracovanú jasnú stratégiu dlhodobých a krátkodobých cieľov v písomnej podobe? | zákon č. 575/2001 Z. z., osobitné predpisy, programové vyhlásenie vlády | ||||||
| 1.2. | 1.2. Je stratégia OVS schválená príslušným štatutárnym orgánom OVS? | zákon č. 575/2001 Z. z., osobitné predpisy, programové vyhlásenie vlády | ||||||
| 1.3. | 1.3. Má OVS vytvorenú primeranú organizačnú štruktúru umožňujúcu realizovať schválenú stratégiu? | organizačný poriadok OVS | ||||||
| 1.4. | 1.4. Je stratégia OVS sprístupnená všetkým príslušným zamestnancom? | vnútorné predpisy | |
| 1.5. | 1.5. Je stratégia OVS pravidelne prehodnocovaná, aby zodpovedala zmenám v legislatíve, spoločenským, ekonomickým a politickým podmienkam? | zákon č. 575/2001 Z. z., osobitné predpisy, programové vyhlásenie vlády | |
| 1.6. | 1.6. Má OVS vytvorený plán hlavných | úloh? | zákon č. 575/2001 Z. z., osobitné predpisy, programové vyhlásenie vlády |
Príloha č. 3 Príloha č. 4 Príloha č. 5 Príloha č. 6 Príloha č. 8 8. Ochrana proti škodlivému softvéru Príloha č. 9
Hodnotenie riadenia rizík v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | nedostatok + dôkaz | ||||
| Riadenie rizík | ||||||||
| 1.1. | 1.1. Zúčastňujú sa na procese identifikovania rizík všetci zamestnanci OVS pracujúci v konkrétnych procesoch OVS? (nielen vnútorní audítori) | vnútorné predpisy, zákon č. 357/2015 Z. z., platná metodika | ||||||
| 1.2. | 1.2. Má útvar, príp. osoba zodpovedná za riadenie rizík v rámci OVS nezávislé postavenie od výkonných činností OVS? | vnútorné predpisy, zákon č. 357/2015 Z. z., platná metodika | ||||||
| 1.3. | 1.3. Má OVS vypracovaný aktuálny zoznam rizík? | vnútorné predpisy, zákon č. 357/2015 Z. z., platná metodika | ||||||
| 1.4. | 1.4. Aktualizuje OVS zoznam rizík na pravidelnej báze? | vnútorné predpisy, zákon č. 357/2015 Z. z., platná metodika | ||||||
| 1.5. | 1.5. Oznamujú zamestnanci OVS vedeniu nové riziká, príp. významné zmeny v už existujúcich rizikách (napr. prostredníctvom správ)? | vnútorné predpisy, zákon č. 357/2015 Z. z., platná metodika | ||||||
| 1.6. | 1.6. Prijíma OVS efektívne rozhodnutia na riešenie rizík s vysokou, resp. strednou mierou významnosti? | vnútorné predpisy, zákon č.357/2015 Z. z., platná metodika | ||||||
| 1.7. | 1.7. Má OVS vypracovaný dokument, ktorý upravuje postup pri riadení rizík? | vnútorné predpisy, zákon č.357/2015 Z. z., platná metodika | ||||||
| 1.8. | 1.8. Má OVS zavedený funkčný systém riadenia rizík? (vo vzťahu k predchádzajúcim otázkam) | vnútorné predpisy, zákon č.357/2015 Z. z., platná metodika |
Hodnotenie účtovníctva a výkazníctva v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | nedostatok + dôkaz | ||||
| 1. Organizácia, riadenie účtovníctva spracovanie výkazov | ||||||||
| 1.1. | Je zabezpečená zastupiteľnosť zamestnancov zaznamenávajúcich operácie do účtovnej evidencie? | vnútorné predpisy, rozhovor s vedúcimi zamestnancami a zamestnancami útvaru | ||||||
| 1.2. | Je útvar, ktorý zabezpečuje účtovníctvo/výkazníctvo primerane vybavený ľudskými zdrojmi? | rozhovor s vedúcimi zamestnancami a zamestnancami útvaru, systemizácia | ||||||
| 1.3. | Sú zamestnanci útvaru kompetentní a primerane kvalifikovaní? | osobitné predpisy, opisy pracovných miest, pracovnoprávna agenda | ||||||
| 1.4. | Sú zamestnanci, ktorí zabezpečujú účtovanie rozdielni od zamestnancov, ktorí zabezpečujú financovanie? | organizačný poriadok, vnútorné predpisy, | ||||||
| 2. Informačný systém pre účtovníctvo a spracovanie výkazov | ||||||||
| 2.1. | 2.1. Je spôsob účtovania jednotlivých účtovných operácií automatizovaný? | vnútorné predpisy, užívateľské príručky | ||||||
| 2.2. | Vykonáva sa pravidelne upgrade v nastaveniach systémovej podpory pri zmene podmienok účtovania (nové účty a pod.)? | zmluvy s dodávateľmi programového vybavenia | ||||||
| 2.3. | Sú v moduloch pre zaznamenávanie jednotlivých druhov transakcií nastavené kontrolné mechanizmy, ktoré vyžadujú verifikáciu zadaných údajov osobou rôznou od osoby zadávateľa? | rozhovor s vedúcimi zamestnancami a zamestnancami útvaru | ||||||
| 2.4. | Sú používané informačné systémy primerané a postačujúce? | rozhovor s vedúcimi zamestnancami a zamestnancami útvaru | ||||||
| 3. Vnútorné predpisy pre oblasť účtovníctva | ||||||||
| 3.1. | 3.1. Je upravený postup účtovania vo vnútornom predpise OVS? | |||||||
| 3.2. | Sú vnútorné predpisy v oblasti účtovníctva aktuálne, zrozumiteľné a dostatočne detailné? | |||||||
| 3.3. | Sú vnútorné predpisy v oblasti účtovníctva vypracované vo väzbe na zákon, medzinárodné štandardy IAS/IFRS, a platné opatrenie MF | SR? | zákon č. 431/2002 Z. z., opatrenia MF SR | |||||
| 3.4. | Určujú vnútorné predpisy jasné kompetencie pre podpisovanie účtovných dokladov (podpis zamestnanca vyhotovujúceho doklad je rozdielny od podpisu schvaľujúceho a pod.)? | organizačný poriadok, podpisový poriadok | ||||||
| 3.5. | Upravujú vnútorné predpisy jednoznačne toky informácií v OVS (kto, kedy doklad vystavuje alebo prijíma, komu ho odovzdáva na spracovanie alebo zaúčtovanie)? | napr. obeh účtovných dokladov | ||||||
| 3.6. | Stanovujú vnútorné predpisy OVS kompetencie pri inventarizácií účtov hlavnej knihy? | |||||||
| 3.7. | Stanovujú vnútorné predpisy OVS jasne povinnosti a termíny ich plnenia pri vykonávaní inventarizácií účtov hlavnej knihy a pri vykonávaní účtovných závierok? | zákon č. 431/2002 Z. z. | ||||||
| 3.8. | Majú vnútorné predpisy, vypracované OVS, náležitú záväznosť (nie sú len v podobe neschválených metodických pomôcok na útvare zabezpečujúcom účtovanie)? | |||||||
| 3.9. | Sú vnútorné predpisy OVS v oblasti účtovania kompletné (upravujú postupy účtovania vo všetkých súvislostiach)? | Sú | ||||||
| 4. Úplnosť a preukázateľnosť účtovníctva OVS | ||||||||
| 4.1. | Vykonal OVS inventarizáciu v rozsahu všetkých účtov? | zákon č. 431/2002 Z. z., doklady k inventarizácii (inventúrne súpisy, inventarizačné zápisy, komisia), účtovné knihy, účtový rozvrh | ||||||
| 4.2. | 4.2. Obsahuje inventarizačný zápis všetky náležitosti podľa zákona o účtovníctve? | zákon č. 431/2002 Z. z. , inventarizačné zápisy | ||||||
| 4.3. | Obsahuje inventúrny súpis všetky náležitosti podľa zákona o účtovníctve? | zákon č. 431/2002 Z. z., inventúrne súpisy | ||||||
| 4.4. | Obsahujú inventúrne súpisy rozpis všetkých položiek, ktoré tvoria zostatok príslušného inventarizovaného účtu? | inventúrne súpisy | ||||||
| 5. Správnosť výkazov | |||||||
|---|---|---|---|---|---|---|---|
| 5.1. | Predložil OVS finančné výkazy (FIN 1-12, FIN 2-04,...) uvedené v opatrení MF SR č. MF/18977/2015- 31 v lehote stanovenej uvedeným opatrením? | opatrenie MF SR, vzorka vybraných finančných výkazov | |||||
| 5.2. | Obsahujú predložené výkazy všetky údaje stanovené opatrením MF SR č. MF/18977/2015-31? | opatrenie MF SR, vzorka vybraných finančných výkazov | |||||
| 5.3. | Sú zistené rozdiely v jednotlivých údajoch uvedených vo výkazoch FIN v porovnaní so skutočnosťou? | vzorka vybraných finančných výkazov, účtovné knihy | |||||
| 6. Systém vnútornej kontroly | |||||||
| 6.1. | Je určený zamestnanec, ktorý vykonáva kontrolu správnosti a preukázateľnosti účtovníctva OVS? | vnútorné predpisy | |||||
| 6.2. | Je v rámci OVS vytvorený vnútorný kontrolný systém, ktorý sa zameriava aj na oblasť účtovníctva? | organizačný poriadok, vnútorné predpisy | |||||
| 6.3. | Boli v rámci OVS vykonané kontroly zamerané na skutočnosť či účtovníctvo poskytuje verný obraz o účtovných prípadoch v rámci OVS? | vykonané interné a externé kontroly/audity | |||||
| 6.4. | Boli v rámci OVS vykonané kontroly zamerané na preukázateľnosť účtovnej uzávierky? | vykonané interné a externé kontroly/audity | |||||
Hodnotenie správy majetku a pohľadávok štátu v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný nedostatok + | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | dôkaz | ||||
| Správa majetku OVS | ||||||||
| 1.1. | 1.1. Užíva OVS majetok na plnenie úloh v rámci predmetu činnosti a udržiava ho v riadnom stave, ochraňuje ho dbá, aby nedošlo najmä k jeho poškodeniu, strate, zneužitiu alebo zmenšeniu? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy | ||||||
| 1.2. | 1.2. Nakladá OVS s prebytočným majetkom bez zbytočného odkladu, účelne a s maximálnou hospodárnosťou v súlade so zákonom? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy, rozhodnutia o prebytočnosti | ||||||
| 1.3. | 1.3. Nakladá OVS s dočasne prebytočným majetkom bez zbytočného odkladu, účelne a s maximálnou hospodárnosťou v súlade so zákonom? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy, rozhodnutie o dočasnej prebytočnosti | ||||||
| 1.4. | 1.4. Vedie OVS, ktorý je správca majetku štátu o majetku štátu účtovníctvo v rozsahu a spôsobom ustanoveným zákonom č. 431/2002 Z. z.? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy, vzorka vybraných súvisiacich účtovných operácií | ||||||
| 1.5. | 1.5. Zabezpečil OVS, ktorý je správca nehnuteľného majetku štátu zápis v katastri nehnuteľností? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy, výpis z katastra nehnuteľností | |
| 1.6. | 1.6. Vymenoval OVS členov vyraďovacej komisie? | príslušný osobitný predpis z oblasti majetku OVS, vnútorné predpisy |
Hodnotenie povinnosti zverejňovať povinne zverejňované informácie v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný nedostatok + | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | dôkaz | ||||
| 1. Informácie povinná osoba | ||||||||
| 1.1. | Má OVS prijatú politiku zverejňovania údajov a informácií o OVS? (napr. upravenú interným predpisom) | |||||||
| 1.2. | Zverejňuje OVS pravidelne údaje o OVS pre verejnosť podľa zákona o slobode informácií? | |||||||
| 1.3. | Zverejnil OVS spôsob zriadenia, právomoci, kompetencie a popis organizačnej štruktúry, ktoré je povinný zverejniť podľa zákona o slobode informácií? | § 5 ods. 1 písm. a) zákona č. 211/2000 Z. z. | ||||||
| 1.4. | Zverejnil OVS miesto, čas a spôsob, akým možno získavať informácie? | § 5 ods. 1 písm. b) zákona č. 211/2000 Z. z. | ||||||
| 1.5. | Zverejnil OVS informácie o tom, kde možno podať žiadosť, návrh, podnet, sťažnosť alebo iné podanie? | § 5 ods. 1 písm. b) zákona č. 211/2000 Z. z. | ||||||
| 1.6. | Zverejnil OVS miesto, lehotu a spôsob podania opravného prostriedku a možnosti súdneho preskúmania rozhodnutia vrátane uvedenia požiadaviek, ktoré musia byť splnené? | § 5 ods. 1 písm. c) zákona č. 211/2000 Z. z. | ||||||
| 1.7. | Zverejnil OVS postup, ktorý musí OVS dodržiavať pri vybavovaní všetkých žiadostí, návrhov a iných podaní, vrátane príslušných lehôt? | § 5 ods. 1 písm. d) zákona č. 211/2000 Z. z. | ||||||
| 1.8. | Zverejnil OVS prehľad predpisov, pokynov, inštrukcií, výkladových stanovísk, podľa ktorých koná a rozhoduje alebo ktoré upravujú práva a povinnosti FO a PO vo vzťahu k OVS? | § 5 ods. 1 písm. e) zákona č. 211/2000 Z. z. | ||||||
| 1.9. | Zverejnil OVS sadzobník správnych poplatkov, ktoré vyberá za správne úkony a za zverejňovanie informácií? | § 5 ods. 1 písm. f) zákona č. 211/2000 Z. z. | ||||||
| 1.10. | Zachováva OVS obmedzenia prístupu k informáciám vo vzťahu k chráneným informáciám? | napr. § 8, § 9 zákona č. 211/2000 Z. z. | ||||||
| 1.11. | Zverejnil OVS aj ďalšie informácie, ktoré je povinný zverejniť podľa zákona o slobode informácií? | |||||||
| 2. Zmluvy, objednávky, faktúry | ||||||||
| 2.1. | Zverejňuje OVS povinne zverejňované zmluvy podľa zákona o slobode informácií? | § 5a ods. 1 zákona č. 211/2000 Z. z. | ||||||
| 2.2. | Zverejňuje OVS na svojom webovom sídle (ak ho má zriadené) údaje o vyhotovenej objednávke, faktúre? | § 5b ods. 1 písm. a), písm. b) zákona č. 211/2000 Z. z. | ||||||
| 2.3. | Zverejnil OVS každú zmluvu, pri ktorej zákon o slobode informácií určuje, že musí byť zverejnená? | overiť podľa množstva zmlúv na vybratej vzorke | ||||||
| 2.4. | Obsahuje zverejnená zmluva všetky údaje ustanovené Nariadením vlády SR č. 498/2011? | |||||||
| 2.5. | Zverejňuje OVS zmluvy spôsobom, ktorý určuje zákon o slobode informácií? | § 5a ods. 6 zákona č. 211/2000 Z. z. | ||||||
| 2.6. | Zverejňuje OVS zmluvy v lehotách určených zákonom o slobode informácií? | |||||||
| 2.7. | Sú zmluvy zverejnené nepretržite počas celej doby jej platnosti (najmenej však 5 rokov po nadobudnutí jej účinnosti v zmysle Občianskeho zákonníka)? | § 14 zákona č. 211/2000 Z. z. | ||||||
| 2.8. | 2.8. Je obsah zverejnených zmlúv v súlade so skutočným stavom? | Je | ||||||
| 3. Informácie na žiadosť | ||||||||
| 3.1. | Má OVS prijatú funkčnú politiku sprístupňovania informácií na žiadosť žiadateľa? | |||||||
| 3.2. | Vedie povinná osoba evidenciu žiadostí v zmysle zákona o slobode informácií? | § 20 zákona č. 211/2000 Z. z. | ||||||
| 3.3. | Dodržal OVS lehoty určené na vybavenie žiadosti o sprístupnenie informácií zákonom o slobode informácii? | § 17 zákona č. 211/2000 Z. z. | ||||||
| 3.4. | Vybavuje OVS žiadosti o sprístupnenie informácií v súlade so zákonom o slobode informácií (rozhodnutie zápisom v spise, písomné rozhodnutie v prípade nevyhovenia žiadateľovi a pod.)? | § 18 zákona č. 211/2000 Z. z. | ||||||
| 3.5. | V prípade podania odvolania proti rozhodnutiu rozhoduje odvolací orgán v lehotách určených zákonom o slobode informácií? | § 19 zákona č. 211/2000 Z. z. | ||||||
| 3.6. | Sú prípadné požiadavky OVS na úhradu nákladov spojených so sprístupnením požadovanej informácie v súlade so zákonom o slobode informácií? | § 21 zákona č. 211/2000 Z. z. | ||||||
Hodnotenie bezpečnosti IS v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočn e | Nie | Nevieme posúdiť/ Netýka sa | nedostatok + dôkaz | ||||
| 1. Informačné aktíva | ||||||||
| 1.1. | Sú aktíva, ktoré súvisia s IS VS definované? | § 29 písm. a) bod 9. výnosu č. 55/2014 v akt. znení - Štandardy. Uvádzajú sa názvy úrovní a overuje sa rozlíšenie ich ochrany. Informačné aktíva - objekty (napr. súbory, databázy, systémový a aplikačný softvér a pod.), ktoré majú význam a hodnotu z hľadiska vykonávania procesov povinnej osoby. | ||||||
| 1.2. | Je vedená ich evidencia a vlastníci? | |||||||
| 1.3. | Sú definované kritické aktíva a čo ich ohrozuje? | § 29 písm. a) bod 9. | ||||||
| 1.4. | Sú stanovené zásady ochrany kritických aktív? | § 29 písm. a) bod 9. | ||||||
| 1.5. | Je zodpovednosť za bezpečnosť a obsah každého významného informačného aktíva priradená jeho vymenovanému vlastníkovi (gestor)? | § 29 písm. f) Môžu sa vyhodnotiť bezpečnostné požiadavky na jednotlivé pozície a popis právomocí. | ||||||
| 2. Ciele a stratégia riadenia bezpečnosti IS | ||||||||
| 2.1. | Je povinná osoba správcom/prevádzkovateľom IS VS? | § 3 zákona č. 275/2006 | ||||||
| 2.2. | Má povinná osoba vypracovanú koncepciu rozvoja informačných systémov verejnej správy (IS VS)? | § 4 písm. a) zákona č. 275/2006. Iba správca IS VS. | ||||||
| Je IS VS v súlade so štandardmi IS VS (ak je povinná osoba správcom IS VS)? | § 4 písm. i) a § 6 zákona č. 275/2006 | |||||||
| 3. Riadenie informačnej bezpečnosti | ||||||||
| 3.1. | Má povinná osoba vypracovaný dokument bezpečnostnej politiky | (BP)? | § 29 písm. a) výnosu č. 55/2014 v akt. znení - Štandardy. Bezpečnostná politika - definuje hlavné ciele pri ochrane informácií, stanovuje spôsob riešenia bezpečnosti, určuje právomoci a zodpovednosti. | |||||
| 3.2. | Sú v dokumente BP určené bezpečnostné ciele z hľadiska informačnej bezpečnosti? | § 29 písm. a) bod 1. | ||||||
| 3.3. | Sú určené spôsoby a kritériá vyhodnocovania, resp. dosahovania bezpečnostných cieľov? - Ak áno, ako? | § 29 písm. a) bod 2. Aj slovný popis. | ||||||
| 3.4. | Je uvedené vyhlásenie vedenia povinnej osoby o podpore BP? | § 29 písm. a) bod 3. Overuje sa existencia vyhlásenia o podpore, resp. podpis vedúceho pracovníka (v rámci schvaľovacieho procesu) a zavedenie v rámci vnútorných predpisov. | ||||||
| 3.5. | Sú určené požiadavky na IS VS vyplývajúce zo všeobecne záväzných právnych predpisov, vnútorných predpisov a zmluvných vzťahov? | § 29 písm. a) bod 7. | ||||||
| 3.6. | Je určený spôsob vedenia a aktualizácie dokumentácie o IS VS? | § 29 písm. a) bod 7. | ||||||
| 3.7. | Je stanovený rozsah a úrovne ochrany všetkých IS VS? | § 29 písm. a) bod 8. Overuje sa obsah BP. | ||||||
| 3.8. | Boli identifikované slabé miesta a ohrozenia rozsahu a úrovne ochrany IS VS? | Overuje sa obsah BP (existencia rozlíšenia bežných a kritických - citlivých častí). | ||||||
| 3.9. | Vykonáva sa pravidelné hodnotenie slabých miest a ohrození IS VS najmenej raz za rok? | § 38 | ||||||
| 3.10. | 3.10. Existuje zoznam dokumentov na zaistenie informačnej bezpečnosti? - Ktoré dokumenty sú to? - Sú tieto dokumenty vypracované? - Boli tieto dokumenty aktualizované? | § 29 písm. a) bod 13. Aj slovný popis. | ||||||
| 3.4. | Je uvedené vyhlásenie vedenia povinnej osoby o podpore BP? | § 29 písm. a) bod 3. Overuje sa | ||||||
| 4. Organizácia IT a informačnej bezpečnosti | ||||||||
| 4.1. | Sú v oblasti informačnej bezpečnosti jasne vymedzené pracovné činnosti, právomoci a zodpovednosti? | § 29 písm. a) bod 4. | ||||||
| 4.2. | Sú určené požiadavky na IS VS vyplývajúce zo všeobecne záväzných právnych predpisov, vnútorných | |||||||
| 4.3. | Je v povinnej osobe stanovený subjekt (útvar, pozícia) zodpovedný za realizáciu a dodržiavanie BP? | § 29 písm. b) | ||||||
| 4.4. | Je stanovená osoba/osoby zodpovedné na informačnú bezpečnosť? - Aké úlohy má osoba zodpovedná za bezpečnosť? - Je zabezpečená koordinácia aktivít jednotlivých organizačných zložiek? | § 29 písm. c), d), e). Možné je overiť aj znalosti postupov riadiacich pracovníkov v niektorom z útvarov, napr. znalosť BP. Aj slovný popis. | ||||||
| 4.5. | Zaručuje začlenenie subjektu zodpovedného za bezpečnosť IS VS v organizačnej schéme povinnej osoby jeho nezávislosť a dostatočné právomoci potrebné na presadzovanie bezpečnostných opatrení? | |||||||
| 5. Personálna bezpečnosť | ||||||||
| 5.1. | Je zabezpečené poučenie o BP a povinnostiach z nej vyplývajúcich zamestnancov a tretích strán? - Ako je zabezpečené ich poučenie pred vstupom do IS VS? | § 30 písm. a), b). Aj slovný popis. | ||||||
| 5.2. | Sú povinnosti vyplývajúce z BP a pracovného zaradenia uvedené v pracovných zmluvách zamestnancov alebo v inom dokumente týkajúcom sa jeho právneho vzťahu s povinnou osobou? | § 30 písm. c) | ||||||
| 5.3. | Sú určené požiadavky na IS VS vyplývajúce zo všeobecne záväzných | predpisov. | ||||||
| 5.4. | právnych predpisov, vnútorných predpisov a zmluvných vzťahov? Je určený spôsob vedenia a aktualizácie dokumentácie o IS VS? Je stanovený rozsah a úrovne | § 29 písm. a) bod 7. § 29 písm. a) bod 8. Overuje sa obsah BP. Overuje sa obsah BP (existencia rozlíšenia bežných a kritických - citlivých častí). § 38 | ||||||
| 6.1. | Existuje implementovaný systém riadenia a monitorovania rizík? | § 31 písm. a). Overuje sa zavedenie v relevantnom dokumente a zavedenie praktických postupov. Je podkladom pre riadenie. | ||||||
| 6.2. | Používa sa systém riadenia rizík a monitorovania? - Ak nie, kde sa nepoužíva a prečo? | § 31 písm. b). Môže sa overiť vzhľadom na hypotetickú zmenu v procese riadenia informačnej bezpečnosti. Aj slovný popis. | ||||||
| 6.3. | Predchádzalo vypracovaniu a schváleniu BP vykonanie analýzy rizík? | |||||||
| 6.4. | Zohľadňujú sa riziká spojené s využívaním aktív a IS VS aj mimo priestorov povinnej osoby? | § 31 písm. c) | ||||||
| 6.5. | Existuje analýza procesov povinnej osoby závislých na IS VS? | § 31 písm. d) | ||||||
| 6.6. | Sú určené kritické procesy, ktoré nemôžu prebiehať v prípade výpadku alebo obmedzenia funkčnosti príslušných IS VS? | § 31 písm. d) | ||||||
| 6.7. | Existuje analýza rizík, vyplývajúca z hrozieb pre kritické IS VS? | § 31 písm. e) | ||||||
| 6.8. | Sú riziká pre IS VS špecifické? | Overuje sa relevantný dokument, riziká pre kritické IS VS by mali mať odlišné dopady. | ||||||
| 6.9. | Existujú vypracované plány na obnovu činnosti nefunkčných, zničených alebo poškodených IS VS? - Ak áno, aké plány obnovy má povinná osoba vypracované? | § 31 písm. f). Napr. havarijný plán, plán následnej obnovy, plán obnovy kontinuity. Aj slovný popis. | ||||||
| 7. Kontrolný mechanizmus riadenia informačnej bezpečnosti | ||||||||
| 7.1. | Je stanovený rozsah a periodicita auditu informačnej bezpečnosti? - Ako často sa vykonáva? - Vykonáva sa externe alebo interne? | - | § 29 písm. a) bod 10. Overuje sa BP so skutočným vykonávaním auditov. Aj slovný popis | |||||
| 7.2. | Vykonáva sa vnútorná kontrola alebo audit informačnej bezpečnosti? | § 32 písm. a) | ||||||
| 7.3. | Vytvárajú sa záznamy bezpečnostného auditu IS? - Ak áno, akých udalostí sa týkajú? | § 29 písm. a) bod 10. Aj slovný popis | ||||||
| 7.4. | Sú správy z auditu archivované? | § 32 písm. b) Overuje sa existencia archívnych správa. Overuje sa aj spôsob ich ochrany a vyhodnocovania. | ||||||
| 7.5. | Sú správy z auditu chránené? | § 32 písm. b) | ||||||
| 7.6. | Sú správy z auditu vyhodnocované? | § 32 písm. b) | ||||||
| 8.1. | Je zavedená ochrana proti škodlivému kódu v prichádzajúcich e-mailoch? | § 33 písm. a) bod 1. Potrebná fyzická kontrola. |
| 8.2. | Je zavedená detekcia škodlivého kódu na zariadeniach IS VS? | § 33 písm. a) bod 2. |
| 8.3. | Sú kontrolované zasielané a prijímané súbory v sieti internet? | § 33 písm. a) bod 3. |
| 8.4. | Je zavedená detekcia škodlivého kódu na webových sídlach povinnej osoby? | § 33 písm. a) bod 4. Overenie sa vykonáva v používanom redakčnom systéme (SMS) a súvisiacich logoch. |
| 8.5. | Je zavedená ochrana proti nevyžiadanej elektronickej pošte? - Aký princíp sa používa? | § 33 písm. b). Napr. spamový kôš používateľa, automatické blokovanie, iné riešenia. Aj slovný popis. |
| 8.6. | Je zavedená kontrola legálnosti softvéru, ktorí používajú používatelia? - Ak áno, akou formou? | § 33 písm. c). V prípade automatizovaných foriem kontroly je možné overiť funkčnosť konkrétnej aplikácie. Aj slovný popis. |
| 8.7. | Existujú pravidlá pre sťahovanie súbor z externých sietí? | § 33 písm. d). Pravidlá sa majú týkať najmä ilegálnych alebo zakázaných formátov súborov. |
| 8.8. | Existuje podpora kryptografických prostriedkov autenticity a integrity súborov? | § 33 písm. e) | ||||||
| 8.9. | Existuje podpora šifrovania elektronických dokumentov? | § 33 písm. f) | ||||||
| 8.10. | 8.10. Je šifrovanie povinné pre niektoré prípady nakladania s údajmi? - Ak áno, pre ktoré? - Je dodržiavané? | Overuje sa existencia vo vnútorných predpisoch alebo automatické zavedenie systémom. Aj slovný popis. | ||||||
| 9. Sieťová bezpečnosť | ||||||||
| 9.1. | Existuje zabezpečenie formou firewallov? - Sú nasadené iba ochrany voči vonkajšiemu prístupu alebo aj personálne firewally? - Ak existujú personálne firewally, v akom rozsahu sú nasadené? | akom | § 34 písm. a). Overuje sa rozlíšenie prístupu ochrany voči vonkajšiemu a vnútornému prístupu, potrebná je fyzická kontrola. Aj slovný popis. | |||||
| 9.2. | Je vedená evidencia o všetkých miestach prepojenia sietí, vrátane prepojení s externými sieťami? - Ak áno, je evidencia aktualizovaná? - Kedy bola posledná aktualizácia? | § 34 písm. b). Aj slovný popis. | ||||||
| 9.3. | Je pre každé miesto podľa § 34 písm. b) vypracovaný interný akt riadenia prístupu? | § 34 písm. c). Pozri aj bod 14. | ||||||
| 10. Fyzická bezpečnosť a bezpečnosť prostredia | ||||||||
| 10.1. | 10.1. Sú IS VS alebo aspoň ich kritické komponenty umiestnené v zabezpečenom prostredí? | § 35 písm. a). Overuje sa fyzická existencia priestoru, ochrana pred nepriaznivými vplyvmi, pred haváriami, pred vstupom nepovolaných osôb. Taktiež sa overí fyzické umiestnenie serverov v tomto priestore. | |
| 10.2. | 10.2. Je tento priestor zabezpečený fyzickými prostriedkami? - Ak áno, akými? | § 35 písm. b). Overuje sa najmä neprístupnosť nepovolaným osobám. Aj slovný popis. | |
| 10.3. | 10.3. Je tento priestor umiestnený dostatočne ďaleko od ohrozenia fyzickými prostriedkami (vodovod, kanalizácia, horľaviny...)? | § 35 písm. c) | |
| 10.4. | 10.4. Sú vypracované a implementované pravidlá pre prácu v zabezpečenom priestore? | § 35 písm. d) | |
| 10.5. | 10.5. Je zabezpečená ochrana pred výpadkom elektrickej energie? | § 35 písm. e) | |
| 10.6. | 10.6. Existujú záložné kapacity IS VS? Ak áno, čo presne je zálohované? Sú záložné kapacity umiestnené v sekundárne zabezpečenom priestore, dostatočne vzdialenom od zabezpečeného priestoru? | § 35 písm. f). Overuje sa fyzická existencia záložných kapacít (sekundárne alebo virtuálne servery, kabeláž...) Aj slovný popis. |
| 10.7. | 10.7. Existujú pravidlá pre údržbu, uchovávanie a evidenciu technických komponentov IS VS? | § 35 písm. h) bod 1. Overuje sa existencia príslušného dokumentu. Je možné overiť aj zavedenie a spôsob kontroly. | |||||||||
| 10.8. | 10.8. Existujú pravidlá pre používanie zariadení IS VS na iné účely? | § 35 písm. h) bod 2. Overiť použitie napr. serveru pre webové sídlo aj inými aplikáciami, používanie virtuálnych serverov, súkromné účely | |||||||||
| 10.9. | 10.9. Existujú pravidlá pre používanie zariadení IS VS mimo určených priestorov? | § 35 písm. h) bod 3. Overiť napr. používanie notebookov, USB kľúčov. | |||||||||
| 0. | 10.1 | Existujú pravidlá pre vymazávanie, vyraďovanie a likvidáciu zariadení IS VS a všetkých záloh? | § 35 písm. h) bod 4. Možné overiť na konkrétnom prípade - odchod zamestnanca, fyzický pokus o obnovenie informácií na vyradenom zariadení. | ||||||||
| 10.1 1. | Existujú pravidlá pre prenos technických zariadení IS VS mimo priestorov povinnej osoby? | § 35 písm. h) bod 5. | |||||||||
| 10.1 | 2. | 10.7. Existujú pravidlá pre údržbu, uchovávanie a evidenciu technických komponentov IS VS? | § 35 písm. h) bod 1. Overuje sa existencia príslušného dokumentu. Je možné overiť aj | ||||||||
| 3. | 10.1 | 10.8. Existujú pravidlá pre používanie zariadení IS VS na iné účely? | kontroly. § 35 písm. h) bod 2. Overiť použitie napr. serveru pre | ||||||||
| 11. Aktualizácia softvéru | |||||||||||
| 11.1. Akou formou a ako často sa vykonáva monitorovanie bezpečnosti softvéru? | Uvedie sa slovný popis. | 11.1. | § 29 písm. a) bod 12. Môže sa overiť aj vykonanie monitorovania, ktoré je priebežnou činnosťou zodpovedných administrátorov. | ||||||||
| 11.2. | 11.2. Je zabezpečená aktualizácia verzií inštalovaného ochranného softvéru? - Ak áno, pre aké typy softvéru je zabezpečená? | § 36 písm. a). Je možné overiť aj zmluvné a fyzické nastavenie aktualizácií. Aj slovný popis. | |||||||||
| 11.3. | Je aktualizácia v súlade s BP? | zamestnanca, | |||||||||
| 12. Monitorovanie a manažment bezpečnostných incidentov | |||||||||||
| 12.1. | 12.1. Je vypracovaný interný akt pre ohlasovanie bezpečnostných incidentov a odhalenie slabých miest IS VS? Je zabezpečená povinnosť zamestnancov oznamovať bezpečnostné incidenty? | § 37 písm. a) bod 1. Súvisí s § 30 písm. e). | |||||||||
| 12.2. | 12.2. Je vypracovaný interný akt pre riešenie a vyhodnocovanie jednotlivých typov bezpečnostných incidentov? | § 37 písm. a) bod 2. | ||||||
| 12.3. | 12.3. Je vypracovaný interný akt pre spôsob evidencie bezpečnostných incidentov a použitých riešení? | § 37 písm. a) bod 3. | ||||||
| 12.4. | 12.4. Je zabezpečené informovanie používateľov IS VS o postupoch pri bezpečnostných incidentoch? - Ak áno, akým spôsobom je zabezpečená kontrola dodržiavania týchto postupov? | § 37 písm. b). Overenie existencie relevantných dokumentov, prípadne vykonaných školení. Aj slovný popis. | ||||||
| 12.5. | 12.5. Je zavedená evidencia každého výpadku IS VS a spôsobu jeho riešenia? | § 37 písm. c) | ||||||
| 12.6. | 12.6. Používa povinná osoba systém na detekciu prienikov najmenej v rozsahu Intrusion Detection System (IDS)? | § 37 písm. d). Overuje sa fyzická existencia systému v povinných osobách podľa § 3 písm. a) zákona č. 275/2006 Z.z., t. j. ministerstvá a ostatné ústredné orgány štátnej správy. | ||||||
| 12.7. | 12.7. Je vytvorené kontaktné miesto pre ohlasovanie bezpečnostných incidentov a odhalených slabých miest IS VS v správe povinnej osoby? | § 37 písm. e) | ||||||
| 13. Zálohovanie | ||||||||
| 13.1. | 13.1. Sú vypracované smernice pre zálohovanie? | § 29 písm. a) bod 11. Aj slovný popis. | ||||||
| Sú určené skupiny a rozsah údajov, ktoré sa zálohujú? Je postihované nedodržiavanie týchto smerníc? Ak áno, ako? | ||||||||
| 13.2. | 13.2. Existujú archivačné a prevádzkové zálohy podľa BP? | § 39 písm. a). Prevádzková záloha - najmenej raz za týždeň, archivačná záloha - najmenej raz za 2 mesiace. | ||||||
| 13.3. | Má | 13.3. Má archivačná záloha aspoň 2 kópie? | § 39 písm. b) | |||||
| 13.4. | 13.4. Vykonáva sa test funkcionality dátového nosiča archivačnej a prevádzkovej zálohy? | § 39 písm. c). Overuje sa vykonanie testu, príp. možnosť čítania údajov starších záloh. | ||||||
| 13.5. | 13.5. Vykonáva sa test obnovy systému zo zálohy najmenej raz za rok? | § 39 písm. d). | ||||||
| 13.6. | 13.6. Sú zálohy a licencovaný softvér ukladané v uzamykateľnom priestore? | § 40 písm. a). Prevádzková záloha, jedna kópia archivačnej zálohy a dátové nosiče s licenc. softvérom. | ||||||
| 13.7. | 13.7. Ukladá sa druhá kópia archivačnej zálohy v inom objekte z dôvodu minimalizácie rizika poškodenia alebo zničenia dátových nosičov? | § 40 písm. b). Iný objekt môže byť aj súčasťou tej istej budovy. | ||||||
| 14. Riadenie prístupu | ||||||||
| 14.1. | 14.1. Je zavedená identifikácia a autentizácia používateľa pri vstupe do všetkých IS VS? - Aká úroveň sa bežne používa? - Existujú pre niektoré systémy vyššie úrovne? | § 41 písm. a). Overujú sa náhodné systémy a spôsob prihlasovania. Overuje sa zavedenie úrovní, | ||||||
| napr. meno+heslo, jednorázové SMS heslo, biometrika... Aj slovný popis. | |||
| 14.2. | 14.2. Je vypracovaný interný akt riadenia prístupu k údajom a funkciám IS VS? - Ak áno, aký princíp sa používa? | § 41 písm. b). Overuje sa obmedzenie prístupu iba k potrebným údajom, napr. na základe rolí (need to know). Aj slovný popis. | |
| 14.3. | 14.3. Je určený postup a zodpovednosť pre prideľovanie prístupových práv (PP)? | § 41 písm. c) | |
| 14.4. | 14.4. Je prístup k dátam a systémom schvaľovaný vlastníkmi dát? | ||
| 14.5. | 14.5. Sú určené bezpečnostné požiadavky pre používateľov IS VS? | § 41 písm. d). Overuje sa súlad s BP | |
| 14.6. | 14.6. Sú automaticky zaznamenávané a archivované zmeny v pridelených PP do IS VS? | § 41 písm. e). Overuje sa existencia záznamu, resp. archívu. | |
| 14.7. | 14.7. Sú určené bezpečnostné zásady pre mobilné pripojenia? | § 41 písm. f). Aj úplný zákaz je zásada. | |
| 14.8. | 14.8. Je zavedená kontrola, že používatelia nepoužívajú IS VS na nelegálne účely? | § 41 písm. g). Overuje sa spôsob kontroly, možné overiť aj relevantný záznam. | |
| 14.9. | 14.9. Je zabezpečené, aby správcovia a prevádzkovatelia IS VS, t. j. administrátori mali prístup iba k | § 41 písm. h). Overuje sa oddelenie správy používateľov alebo |
| údajom, na | údajom, ktoré nevyhnutne potrebujú na vykonávanie pridelených úloh? | systému od prístupu k údajom. Overuje sa najmä vo vzťahu k tretím stranám. | ||||||
| 0. | 14.1 | Existuje automatické zaznamenávanie prístupu všetkých používateľov a administrátorov IS VS do systému? | § 41 písm. i). Overuje sa fyzická existencia záznamov. | |||||
| 14.1 1. | Sú zaznamenávané aj činnosti, ktoré používatelia a administrátori vykonávajú? | Aj slovný popis. | ||||||
| 14.1 2. | Je zamedzená možnosť zmeny záznamov a možnosť vymazania týchto záznamov bez schválenia zodpovednou osobou? - Ak áno, akým spôsobom? | Overuje sa existencia relevantného postupu a implementovanéh o riešenia, napr. zasielanie sekundárnej kópie bezpečnostnému manažérovi. Aj slovný popis. | ||||||
| 14.1 3. | Je zavedená formalizovaná dokumentácia prístupových práv všetkých používateľov IS VS? | § 41 písm. j) | ||||||
| 15. Aktualizácia informačno-komunikačných technológií (IKT) | ||||||||
| 15.1. | 15.1. Sú zavedené postupy a schvaľovací proces pre zmeny existujúcich a zavedenie nových IS VS a IKT, ktorý zahŕňa bezpečnostné požiadavky? | § 42 písm. a). Overuje sa relevantný dokument, môže sa overiť postup pri niektorej z posledných zmien. | ||||||
| 15.2. | 15.2. Je zabezpečené vymenovanie zástupcu povinnej osoby | § 42 písm. b) | ||||||
| zodpovedného za informačnú bezpečnosť podľa bodu 15.1.? | ||||||||
| 15.3. | 15.3. Je zabezpečené vymenovanie zástupcu dodávateľa zodpovedného za informačnú bezpečnosť, ak je dodávateľom činnosti podľa bodu 15.1.? | § 42 písm. c). Overujú sa dodávateľské zmluvy, resp. relevantný dokument. | ||||||
| 15.4. | 15.4. Bolo pri každej zmene existujúceho alebo zavádzaní nového IS VS vykonané testovanie v dostatočnom rozsahu pred odovzdaním IS VS? | § 42 písm. d). Najmenej v rozsahu jedného týždňa pred odovzdaním. | ||||||
| 15.5. | 15.5. Bola vypracovaná dokumentácia o spôsobe testovania a o dosiahnutých výsledkoch? | § 42 písm. d) | ||||||
| 15.6. | 15.6. Existuje ku každému IS VS používateľská dokumentácia (návod na použitie)? | § 42 písm. e) bod 1. | ||||||
| 15.7. | 15.7. Existuje ku každému IS VS administrátorská dokumentácia (návod na správu a prevádzku)? | § 42 písm. e) bod 2. | ||||||
| 15.8. | 15.8. Existuje ku každému IS VS dokumentácia o architektúre IS VS, konfigurácii a väzbách na existujúce IS VS? | § 42 písm. e) bod 3. | ||||||
| 16. Účasť tretej strany | ||||||||
| 16.1. | 16.1. Je vykonávaná analýza rizík v súvislosti s činnosťou tretích strán v IS VS (dodávatelia, externí spolupracovníci, orgány verejnej správy, fyzické osoby)? | § 43 písm. a) | ||||||
| 16.2. | 16.2. Sú zaistené také technické, organizačné a právne podmienky pre činnosť tretí strán, aby nebola narušená bezpečnosť IS VS a BP? | § 43 písm. a) | ||||||
| 16.3. | 16.3. Sú v zmluvách s tretími stranami zahrnuté bezpečnostné požiadavky na poskytované služby? | § 43 písm. b). Napr. bezpečnostné štandardy, zabezpečenie ochrany diela pred nevyžiadanými funkciami, neobmedzujúce nastavenie autorských práv, ochrana osobných údajov, mlčanlivosť,... | ||||||
| 16.4. | 16.4. Je zamedzené alebo zmluvne zabezpečené, aby tretie strany nemali prístup k údajom, ktoré sú aktívami podľa BP? | § 43 písm. c). Prístup môže byť udelený na základe zmluvy napr. pri riešení incidentov alebo určených činností. | ||||||
| 16.5. | (návod na správu a prevádzku)? 15.8. Existuje ku každému IS VS dokumentácia o architektúre IS VS, | § 42 písm. e) bod 3. | ||||||
| 16.6. | 16.6. Je zmluvne zabezpečené, aby nesplnenie bezpečnostných požiadaviek umožnilo neukončiť príslušnú etapu projektu alebo neprevziať jeho dielo alebo prácu? | § 43 písm. e). | ||||||
Hodnotenie podvodov a nezrovnalostí v rámci finančného riadenia – dotazník
| P. č. | Otázka | Splnené (x) | Zistenia - zhodnotenie stavu | Identifikovaný nedostatok + | Poznámka | |||
|---|---|---|---|---|---|---|---|---|
| Áno | Čiastočne | Nie | Nevieme posúdiť/ Netýka sa | dôkaz | ||||
| 1. Prevencia | ||||||||
| 1.1. | Má OVS vypracovanú internú smernicu resp. vyhlásenie, ktorým by bol prijatý do praxe etický kódex príp. iný dokument, ktorý pokrýva túto oblasť? | napr. zákon č. 55/2017 Z. z. | ||||||
| 1.2. | Existuje v rámci OVS interný predpis, ktorý by upravoval prevenciu v oblasti predchádzania podvodom a nezrovnalostiam? | |||||||
| 1.3. | Má OVS vypracovanú internú smernicu v oblasti protikorupčných opatrení resp. iný dokument upravujúci oblasť protikorupčných opatrení resp. prevencie kriminality? (napr. spracovanie podkladov k Stratégii prevencie kriminality na základe úloh vyplývajúcich z uznesenia vlády SR č. 513/2016 na roky 2016 – 2020) | |||||||
| 1.4. | Má OVS vypracovaný mechanizmus ohlasovania zistených podvodov a nezrovnalostí? | § 11 ods. 8 písm. a) zákona č. 307/2014 Z. z. | ||||||
| 1.5. | Sú zamestnanci OVS pravidelne školení v oblasti upravujúcej predchádzanie podvodom a nezrovnalostiam? (napr. podľa princípu profesionality, ktorý je uvedený v čl. 6 zákona č. 55/2017 Z. z.) | napr. v rámci školení podľa § 161 - § 165 zákona č. 55/2017 Z. z. | ||||||
| 1.6. | Sú zamestnanci OVS informovaní o tom, akým spôsobom môžu napomôcť pri zisťovaní prípadov podozrení z podvodu a ako a komu ich môžu ohlásiť? (napr. v rámci adaptačného vzdelávania príp. inou formou – preukázateľné oboznámenie s interným predpisom a pod.) | |||||||
| 1.7. | Má OVS identifikované a analyzované rizikové oblasti v rámci jednotlivých procesov vykonávaných na OVS? | |||||||
| 1.8. | 1.8. Má OVS vyhotovenú mapu rizík? | |||||||
| 1.9. | Zverejňuje OVS z dôvodu transparentnosti informácie súvisiace s nakladaním s majetkom štátu, verejným obstarávaním, zmluvami, objednávkami, faktúrami a pod.? | napr. § 5a zákona č. 211/2000 Z. z. (podľa množstva overiť na vzorke) | ||||||
| 2. Detekcia | ||||||||
| 2.1. | Má OVS vypracovaný interný predpis upravujúci preverovanie podnetov? | Má | §11 ods. 8 zákona č. 307/2014 Z. z. | |||||
| 2.2. | Je preverovanie podnetov v rámci organizačnej štruktúry OVS pridelené konkrétnemu útvaru? | vnútorné predpisy, organizačná štruktúra, § 11 ods. | ||||||
| 1 zákona č. 307/2014 Z. z. | ||
| 2.3. | Je útvar zodpovedný za preverovanie podnetov priamo podriadený štatutárnemu orgánu OVS? | organizačná štruktúra § 11 ods. 2 zákona č. 307/2014 Z. z. |
| 2.4. | Je v rámci OVS vedená evidencia podnetov v súlade so zákonom č. 307/2014 Z. z. ? (oznámenie protispoločenskej činnosti v súvislosti s výkonom zamestnania, povolania, postavenia alebo funkcie) | § 12 zákona č. 307/2014 Z. z. (v prípade ak ide o zamestnávateľa podľa § 11 ods. 1) |
| 2.5. | Vykonáva OVS kontroly rizikových oblastí na základe rizikovej analýzy? | |
| 2.6. | Má OVS zriadenú telefonickú linku príp. e-mailovú schránku na nahlasovanie podnetov resp. prípadného korupčného konania? | §11 ods. 5 zákona č. 307/2014 Z. z. |
| 2.7. | Sú zamestnanci zodpovedný za výkon kontroly dostatočne a pravidelne oboznamovaný s platnými predpismi tak, aby výkon ich kontroly bol dôkladný a na vysokej odbornej úrovni? (napr. prístup k predpisom, preukázateľné oboznámenie sa s predpismi) | vnútorné predpisy |
| 2.8. | Je vykonávanie kontrol zodpovednou osobou na dostatočnej úrovni (nie je kontrola len formálna)? (napr. použiť otázky č. 1.1., 1.2., 1.3., 1.4. dotazníka k hodnoteniu vykonávania finančnej kontroly – Príloha č. 4 – stanoviť si rozsah pred začatím auditu) | Vnútorné predpisy, zákon č. 357/2015 Z. z., doklady súvisiace s finančnou operáciou (overenie na vzorke) |
| 2.9. | Je štatutárny orgán OVS v dostatočnej miere informovaný o možných rizikách alebo zistených nezrovnalostiach zodpovedným útvarom? (napr. na poradách a pod.) | |||||||
| 2.10. | Reaguje štatutárny orgán na prípadné zistené skutočnosti zavedením príslušných nápravných opatrení s cieľom predchádzania podvodom a nezrovnalostiam? (akceptovanie odporúčaní, prijatie príslušných opatrení a pod.) | |||||||
| 2.11. | Pri zistení nezrovnalostí je opätovná kontrola zameraná aj na overenie skutočnosti, či došlo k ich náprave? (napr. zápis z overenia splnenia prijatých opatrení a pod.) | |||||||
| 3. Hlásenia o zistených podvodoch (Reakcia) | ||||||||
| 3.1. | Zistil zodpovedný útvar pri vykonávaní kontrol prípadné prípady podvodov alebo nezrovnalostí prípadne korupčného konania? | |||||||
| 3.2. | Hlásil OVS v minulosti prípady podvodov a nezrovnalostí príslušnému subjektu? (napr. škodová komisia, OČTK a pod.) | |||||||
| 3.3. | Bolo v minulosti voči zamestnancom OVS resp. voči OVS vedené konanie z dôvodu zistenia podvodu? | |||||||
Poznámky pod čiarou
1The Committee of Sponsoring Organizations of the Treadway Commission http://ec.europa.eu/budget/pic/lib/docs/2015/CD09AssuranceMaps-BackgroundPaper.pdf
6Manažment rizík pre oblasť informačnej bezpečnosti